


Visão Geral
Em ambientes corporativos Linux, inspecionar grandes volumes de logs compactados em formato bzip2 costuma demandar tempo de CPU e espaço substancial em disco caso seja necessário extraí-los previamente. O utilitário bzegrep soluciona esse gargalo ao consultar o conteúdo diretamente no fluxo comprimido, aliando a performance da descompressão em tempo de execução ao poder das expressões regulares estendidas (ERE). Este tutorial aborda desde consultas elementares até filtros avançados com múltiplos padrões para diagnósticos eficientes no dia a dia.
Configuração do Laboratório e Instalação do bzip2
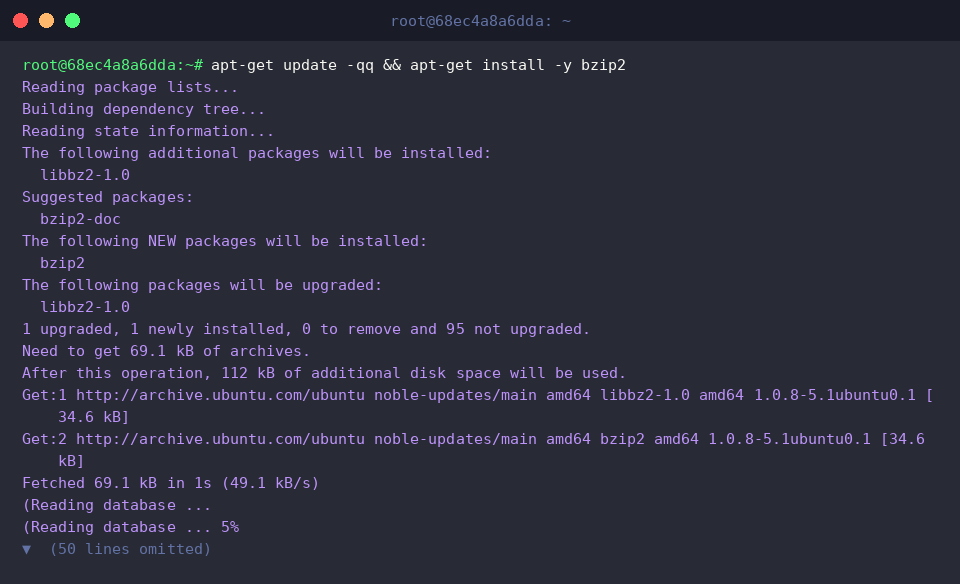
Para garantir a disponibilidade das ferramentas necessárias, instale o pacote bzip2 no Ubuntu via gerenciador de pacotes:
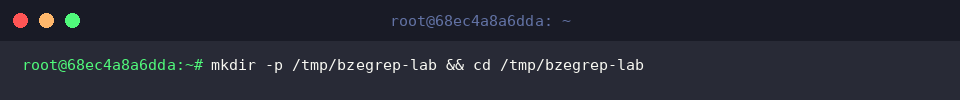
Crie um diretório isolado para os testes práticos e posicione-se dentro dele:
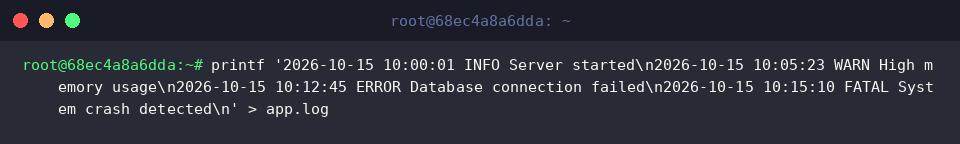
Em seguida, monte um conjunto de dados sintético gerando um arquivo de log com diferentes níveis de severidade:
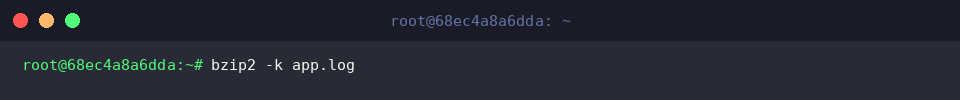
Utilize a flag -k no comando bzip2 para criar a versão compactada sem eliminar o arquivo original de texto:
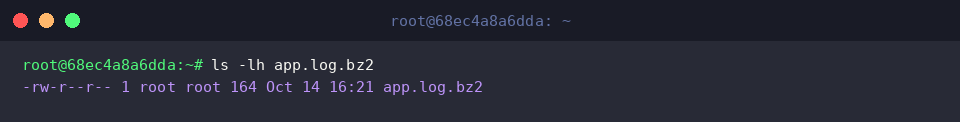
Confira a integridade e os atributos do arquivo compactado recém-criado por meio do comando ls:
Localizando Padrões Diretamente no Arquivo Compactado
Certifique-se de estar operando a partir do diretório de testes antes de iniciar as buscas:
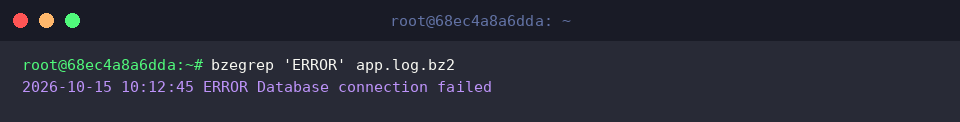
Acione o bzegrep para rastrear o termo crítico ERROR dentro de app.log.bz2. A ferramenta lê o fluxo de bytes internamente, eliminando qualquer necessidade de descompactar o arquivo manualmente no disco:
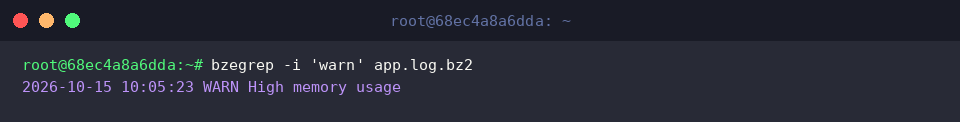
Ao inspecionar arquivos onde a padronização de caracteres pode variar, empregue o modificador -i para desativar a diferenciação entre maiúsculas e minúsculas:
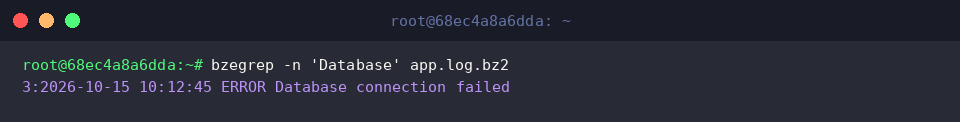
Para facilitar o rastreamento do contexto exato em arquivos extensos, anexe a opção -n, que prefixa cada linha encontrada com sua numeração original:
Filtragem Avançada com Expressões Regulares Estendidas (ERE)
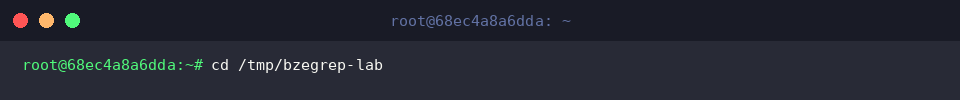
Mantenha a sessão posicionada na pasta de trabalho do laboratório:
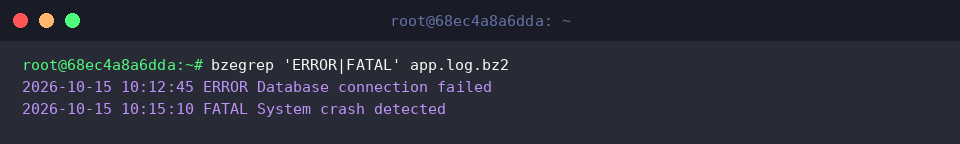
Graças ao motor de Expressões Regulares Estendidas nativo do bzegrep, é possível utilizar operadores lógicos como o pipe (|) para interceptar múltiplos critérios simultaneamente, a exemplo de ocorrências de ERROR ou FATAL:
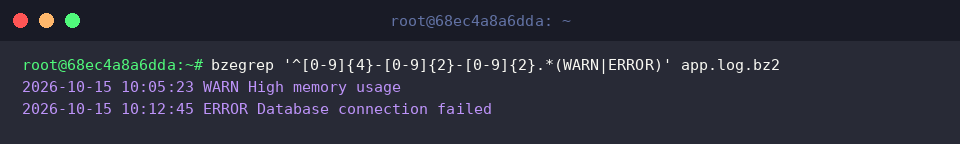
Quando a análise exigir validação estrutural complexa, combine âncoras e quantificadores para isolar entradas que se iniciem com carimbo de data ISO e contenham alertas operacionais:
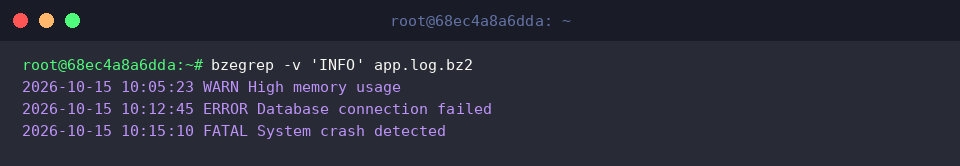
Para eliminar o ruído de eventos rotineiros e focar apenas nas anomalias, adicione a opção -v, que inverte a correspondência e oculta todas as entradas informativas (INFO):
Varredura em Lote em Múltiplos Arquivos Compactados
Retorne ao diretório do exercício para preparar um cenário de busca em múltiplos arquivos:
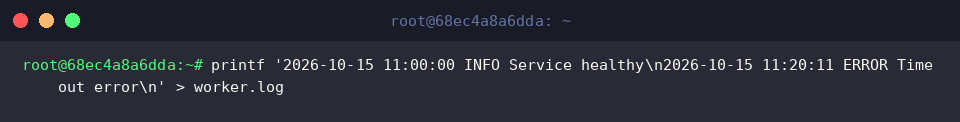
Produza um segundo arquivo de log para simular a saída de outro serviço do ecossistema:
Compacte o novo arquivo para consolidar a estrutura de múltiplos arquivos .bz2:
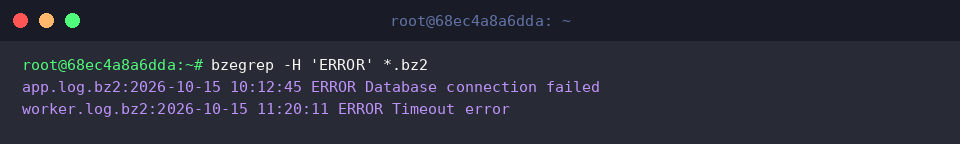
Ao varrer simultaneamente todos os arquivos compactados via *.bz2, adicione a flag -H para garantir que o identificador de cada arquivo seja exibido antes do conteúdo correspondente:
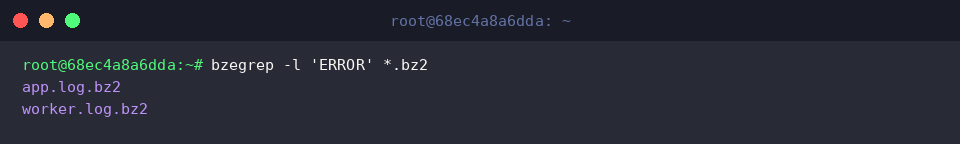
Caso precise apenas de um inventário rápido dos arquivos afetados sem poluir o terminal com as linhas completas de log, utilize o argumento -l:
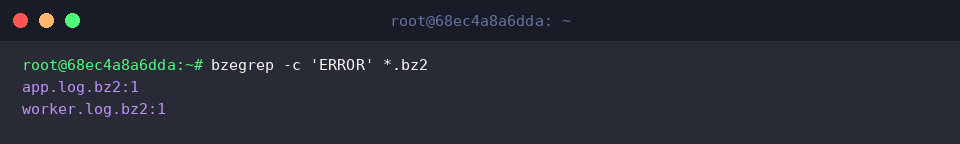
Para obter um panorama quantitativo do volume de falhas distribuídas entre os diferentes arquivos de registro, utilize o modificador -c para contabilizar as correspondências:
O bzegrep consolida-se como um recurso indispensável na administração de servidores e na resposta a incidentes no Ubuntu. Ao dispensar rotinas lentas de descompactação e evitar o consumo excessivo de I/O em disco, ele garante análises de métricas e auditorias muito mais ágeis em ambientes de produção.