


Introdução ao utilitário bzfgrep
Ao gerenciar servidores Linux com volumes expressivos de histórico arquivado no formato bzip2 (.bz2), descompactar arquivos inteiros apenas para encontrar um padrão textual consome recursos valiosos de I/O e espaço em disco. O utilitário bzfgrep contorna essa ineficiência ao inspecionar cadeias literais de texto (strings fixas, sem custo de processamento de regex) diretamente sobre o fluxo comprimido. A seguir, demonstramos comandos essenciais para acelerar auditorias e investigações de logs em ambientes de produção.
Verificação do ambiente e preparação dos arquivos compactados
Antes de iniciar as buscas, confirmamos a disponibilidade do utilitário no ambiente operacional; caso necessário, realizamos a instalação do pacote bzip2 por meio do gerenciador APT.
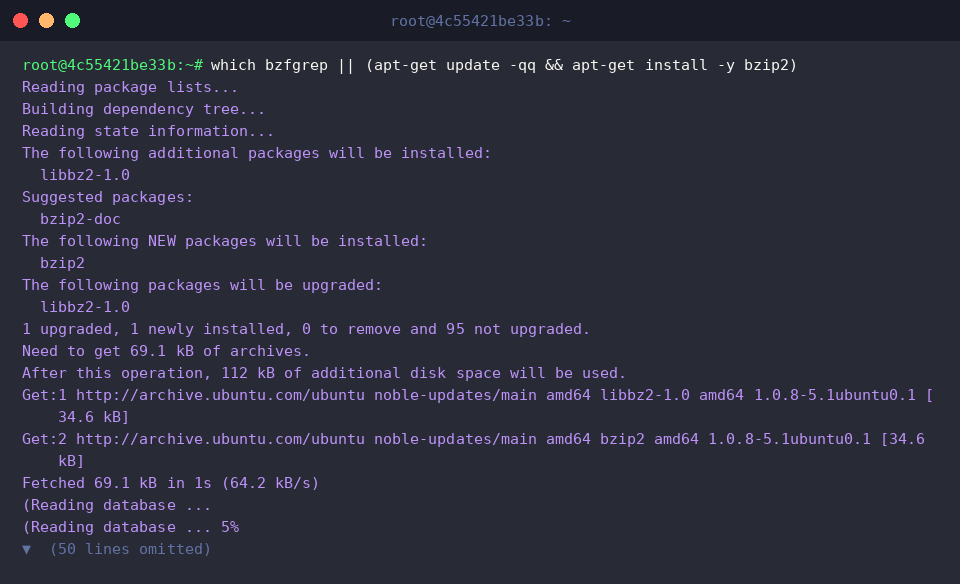
Para estruturar nosso laboratório prático, criamos um log de exemplo (server.log) com eventos típicos de autenticação e falha, aplicando a compressão via bzip2 -k para reter o arquivo original intacto.
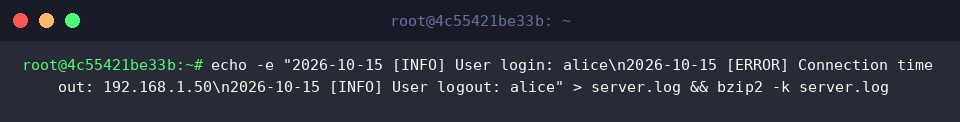
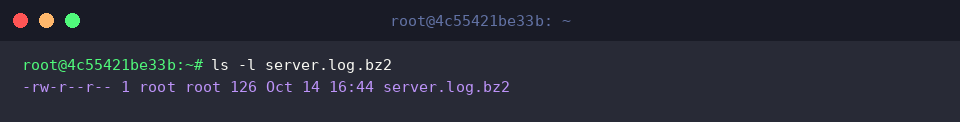
Validamos a integridade do artefato gerado server.log.bz2 inspecionando suas permissões e tamanho em disco com o comando ls -l.
Consultas diretas com bzfgrep: varredura de strings fixas sem descompactação
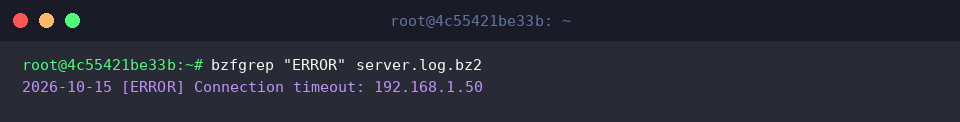
O comando bzfgrep analisa o conteúdo compactado em tempo de execução. Ao filtrar pelo termo exato ERROR, o registro de timeout de rede é extraído imediatamente no terminal, dispensando qualquer extração prévia.
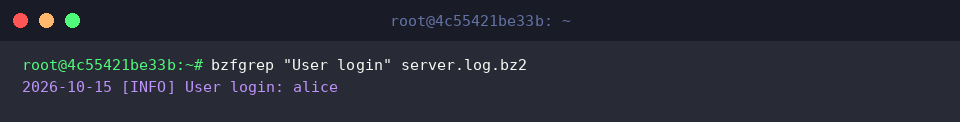
Quando a consulta envolve termos compostos por espaços, como User login, o padrão deve ser delimitado por aspas. Por operar exclusivamente com correspondência de strings fixas, o utilitário ignora caracteres especiais de regex e retorna diretamente a linha de login do usuário alice.
Otimizando a filtragem: flags de case-insensitivity (-i), linhas (-n) e contagem (-c)
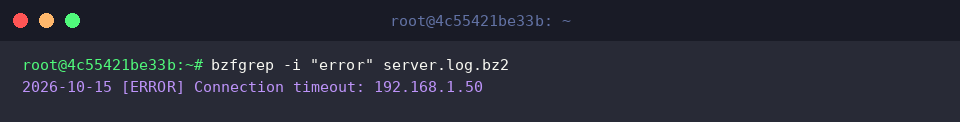
Com a opção -i, desconsidera-se a diferenciação entre maiúsculas e minúsculas. Assim, uma consulta por error em caixa baixa intercepta com sucesso a ocorrência categorizada como [ERROR].
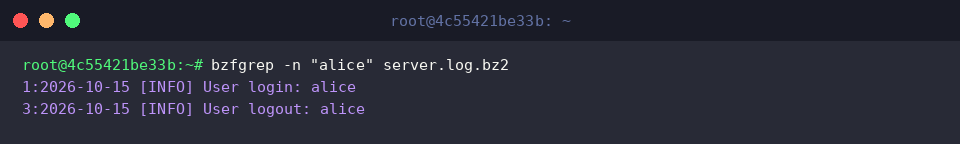
A inclusão da flag -n anexa a numeração original de cada linha antes do texto correspondente, simplificando a correlação com outros logs e facilitando a localização de registros específicos da usuária alice.
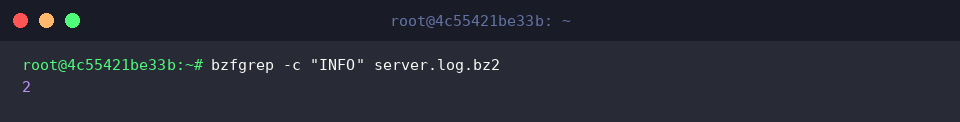
Caso o objetivo seja mensurar a frequência de um evento sem poluir o terminal com linhas individuais, o parâmetro -c totaliza as correspondências; no exemplo, verificamos instantaneamente 2 ocorrências da tag INFO.
Varredura em lote e identificação de arquivos correspondentes (-H, -l)
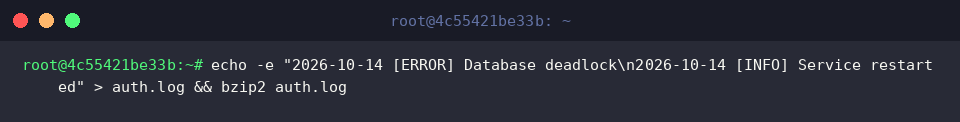
Para validar pesquisas distribuídas entre múltiplos logs compactados, geramos um segundo arquivo (auth.log) simulando falhas de banco de dados e o comprimimos com bzip2.
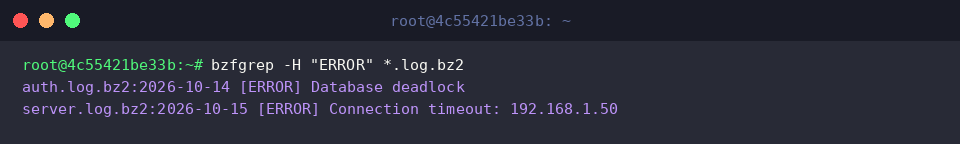
Ao inspecionar múltiplos arquivos simultaneamente (*.log.bz2), a flag -H garante que o nome do respectivo arquivo compactado seja prefixado em cada linha encontrada, esclarecendo de onde partiu cada falha de ERROR.
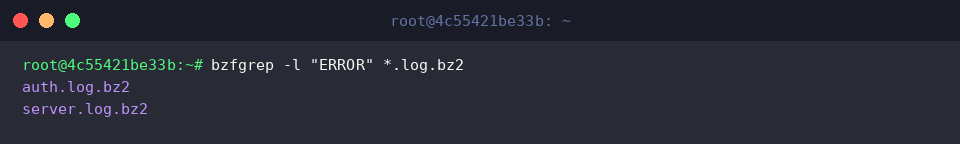
Em fluxos de automação onde apenas a listagem dos arquivos problemáticos é necessária, o parâmetro -l suprime as linhas de detalhe e imprime exclusivamente os nomes dos arquivos que contêm correspondências (auth.log.bz2 e server.log.bz2).
O domínio do bzfgrep consolida uma abordagem ágil e econômica para administradores de sistemas que precisam investigar logs compactados sem comprometer a estabilidade do armazenamento local. Adotar essas técnicas em sua rotina técnica garante respostas mais rápidas em auditorias e diagnósticos de incidentes.