


Visão Geral
Manter logs antigos compactados com bzip2 é uma estratégia rotineira de infraestrutura para economizar espaço de armazenamento. Contudo, quando precisamos inspecionar incidentes em arquivos volumosos, extrair os dados previamente causa lentidão desnecessária e sobrecarrega operações de I/O em disco. Com o utilitário bzgrep, você consegue filtrar termos e expressões regulares diretamente no interior de arquivos .bz2 de forma transparente. Este guia prático demonstra como estruturar o ambiente, realizar buscas sem distinção de caixa alta/baixa, identificar números de linha e analisar múltiplos arquivos em lote no terminal.
1. Configurando o laboratório e gerando arquivos de teste com bzip2
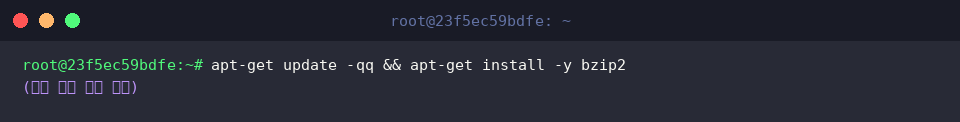
Para garantir a disponibilidade das ferramentas necessárias, inicializamos a instalação do pacote bzip2 no sistema via gerenciador de pacotes:
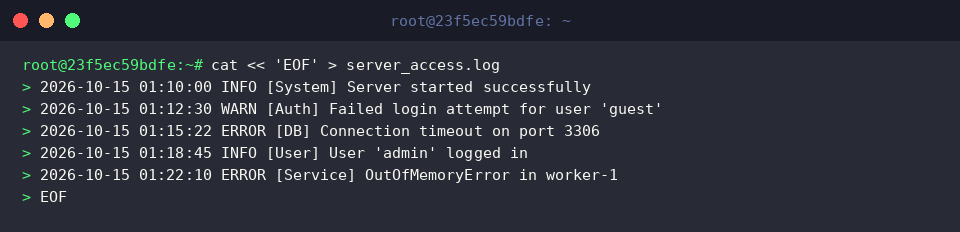
Na sequência, criamos um arquivo simulado de registro de eventos denominado server_access.log para alimentar nossos testes:
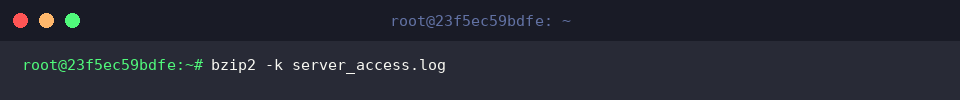
Para produzir o arquivo compactado preservando o documento original para comparações posteriores, acionamos o utilitário com o modificador -k:
Confirmamos a integridade e as dimensões do arquivo .bz2 resultante executando uma listagem detalhada no diretório:
2. Consultas elementares com bzgrep e correspondência insensível a maiúsculas (-i)
Para inspecionar o conteúdo empacotado sem executar descompressão manual prévia, invocamos a ferramenta passando o termo desejado:
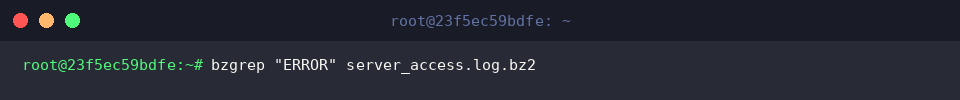
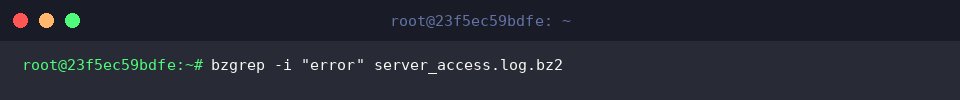
Por padrão, a ferramenta opera com sensibilidade a maiúsculas e minúsculas (case-sensitive), exibindo apenas correspondências estritas de ERROR. Para abranger variações ortográficas e capturar qualquer variante da palavra sem distinção de caixa, basta anexar o parâmetro -i:
3. Localização por número de linha (-n), contagem de ocorrências (-c) e inversão de filtro (-v)
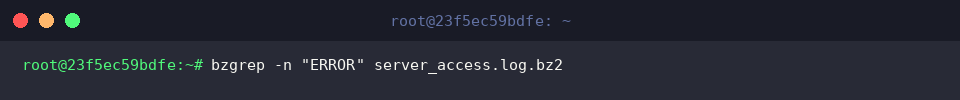
Durante a depuração de falhas críticas em arquivos com milhares de linhas, saber a posição exata da entrada no arquivo acelera a análise. O sinalizador -n instrui o programa a prefixar a saída com os índices das linhas correspondentes:
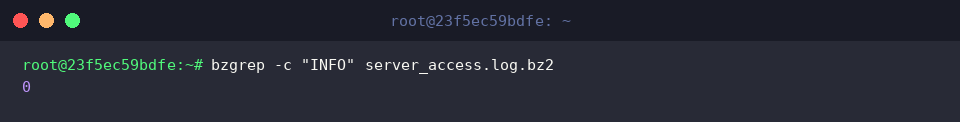
Caso o objetivo seja mensurar a frequência de um evento específico em vez de despejar todo o texto no terminal, empregamos o seletor -c, que totaliza numericamente as correspondências encontradas:
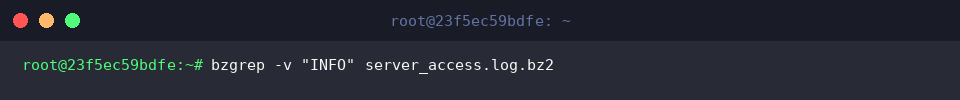
Para eliminar mensagens rotineiras de diagnóstico e isolar apenas alertas e exceções que exigem intervenção humana, utilizamos a inversão de filtro com a opção -v:
4. Varredura em múltiplos arquivos .bz2 e expressões regulares estendidas
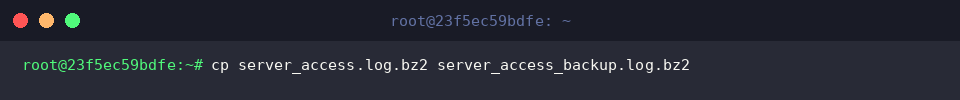
Para simular um ambiente corporativo com diversos arquivos de log distribuídos, geramos uma réplica de backup do arquivo comprimido:
Combinando máscaras de arquivo coringa (*.log.bz2) com a interpretação de expressões regulares estendidas via flag -E, conseguimos inspecionar simultaneamente padrões como ERROR ou WARN em toda a massa de dados arquivada:
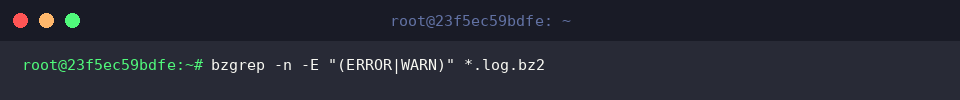
O terminal exibe o nome do arquivo de origem junto ao número da linha afetada, permitindo diagnosticar anomalias distribuídas sem a sobrecarga de descompactar cada volume manualmente. Integrar o bzgrep à sua rotina operacional diária em servidores Linux reduz significativamente o tempo de resposta a incidentes e otimiza a utilização de recursos do sistema.