


Visão Geral e Importância Técnica
No ecossistema OpenSSL, o utilitário c_rehash desempenha um papel fundamental: ele varre um diretório repleto de certificados e gera automaticamente links simbólicos estruturados a partir dos respectivos hashes criptográficos. Essa indexação dinâmica elimina o esforço manual de manter apontamentos complexos e acelera significativamente as consultas de validação realizadas por servidores web e clientes TLS. Neste tutorial prático, detalharemos seu funcionamento interno e demonstraremos sua aplicação passo a passo na administração de servidores.
Fundamentos do Utilitário e Preparação do Ambiente
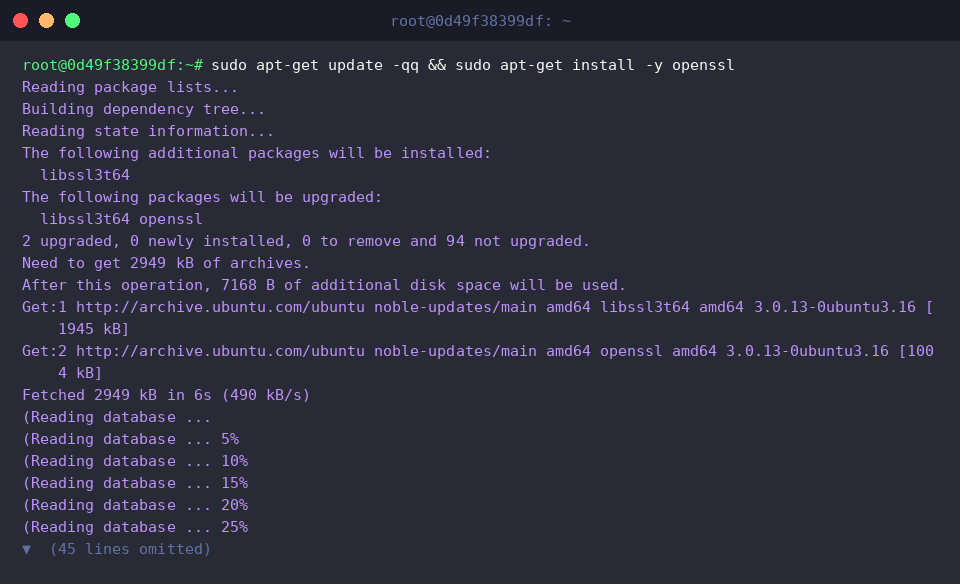
Para iniciar os ensaios práticos, precisamos garantir que as ferramentas necessárias estejam presentes no sistema operacional. Atualizamos a lista de repositórios do APT e instalamos o pacote central openssl:
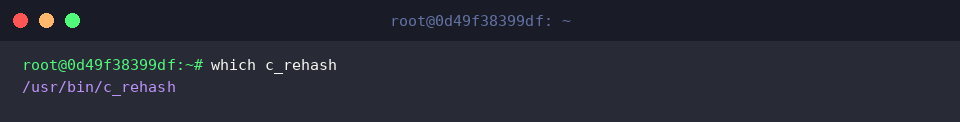
Podemos certificar a presença do executável c_rehash e validar seu caminho padrão no filesystem utilizando o comando which c_rehash:
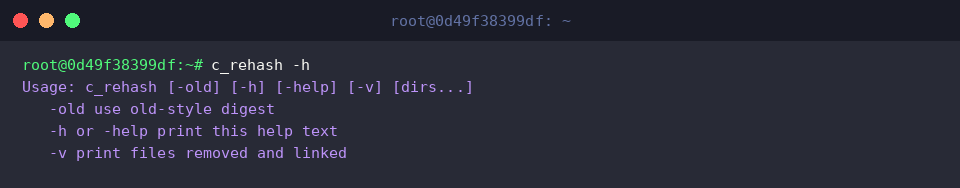
O binário c_rehash inspeciona os arquivos de certificado no formato PEM e cria atalhos com nomes baseados em seus valores de dispersão (hash). Para inspecionar os parâmetros operacionais suportados pelo utilitário, executamos a chamada com o argumento -h.
⚙️ [Parâmetros Principais]
-h : Exibe o sumário com instruções de sintaxe e opções disponíveis.-v : Ativa o modo verboso, detalhando cada criação e remoção de links simbólicos no console.-old : Força o cálculo de hashes no padrão legado (OpenSSL v0.9.8 ou anterior) para compatibilidade retroativa.-n : Impede a remoção de links simbólicos pré-existentes durante a reindexação do diretório.
Criação de Certificados de Teste e Geração Automática de Links
Para isolar nossos testes sem interferir nas configurações globais do Linux, isolamos um espaço de trabalho dedicado invocando mkdir -p ~/ssl-test:
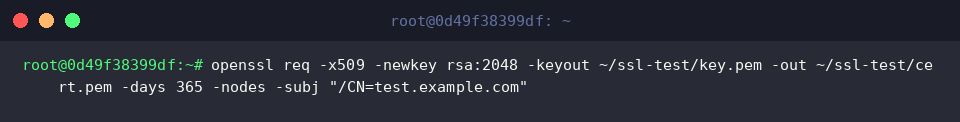
Em seguida, geramos um par de chaves composto por um certificado autoassinado (Self-Signed) e uma chave privada RSA de 2048 bits por meio de openssl req:
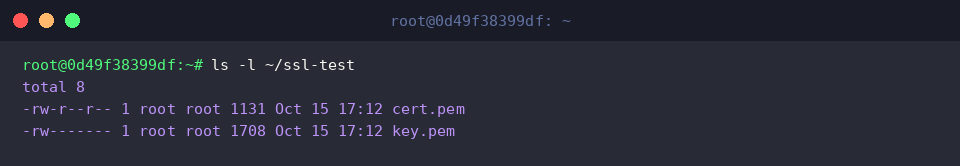
Confirmamos a integridade dos artefatos criptográficos recém-criados (cert.pem e key.pem) listando o conteúdo da pasta com ls -l ~/ssl-test:
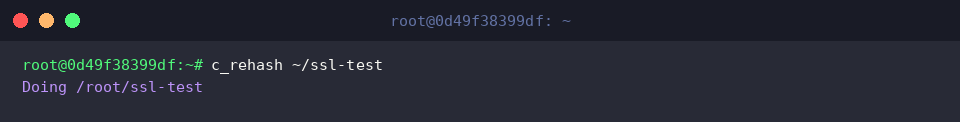
Com os arquivos no devido lugar, delegamos ao c_rehash ~/ssl-test a análise do diretório para a criação instantânea dos links simbólicos derivados do hash:
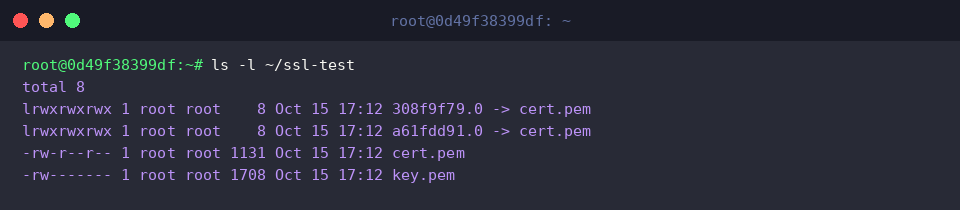
Para validar a estrutura gerada, inspecionamos os arquivos por meio de ls -l ~/ssl-test. Observa-se a criação de um link simbólico composto por 8 dígitos hexadecimais apontando diretamente para cert.pem:
Rastreamento Detalhado (-v) e Verificação dos Valores de Hash
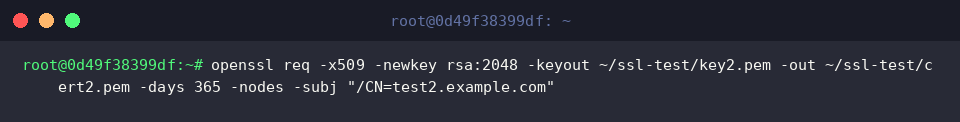
Para simular um ambiente de produção dinâmico com múltiplos certificados em operação, criamos um segundo certificado autoassinado (cert2.pem) associado à respectiva chave (key2.pem):
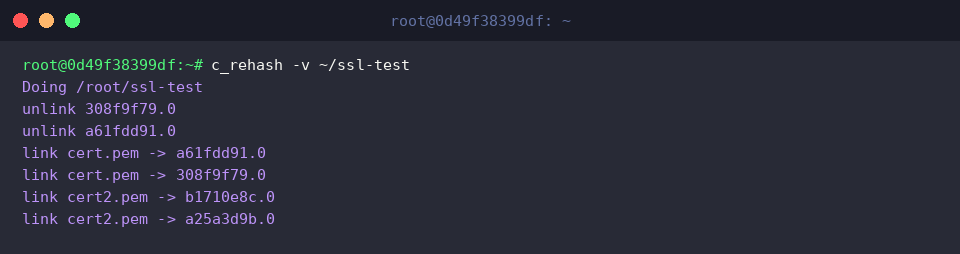
Executamos c_rehash -v ~/ssl-test habilitando o flag -v. Dessa forma, o console expõe os ciclos internos de desvinculação (unlink) das entradas obsoletas e o novo mapeamento (link) de cada certificado analisado:
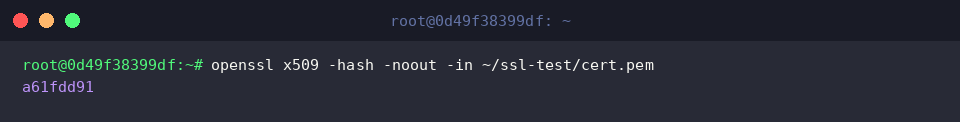
Para entender como o sistema gera esse identificador único, calculamos diretamente o hash do arquivo utilizando openssl x509 -hash -noout -in ~/ssl-test/cert.pem.
O resultado obtido (a61fdd91) coincide perfeitamente com o prefixo do link simbólico (a61fdd91.0), comprovando o algoritmo determinístico de resolução de nomes adotado pelo OpenSSL:
Estrutura do Sistema Operacional e Limpeza do Ambiente
No Ubuntu, as bibliotecas de segurança e o próprio utilitário utilizam por padrão o repositório global do sistema operacional. Verificamos as permissões e o proprietário dessa pasta principal com o comando ls -ld /etc/ssl/certs:
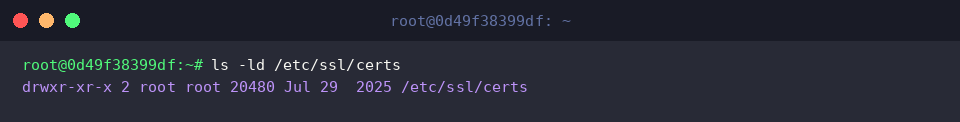
O resultado confirma que o diretório oficial de certificados TLS é protegido e restrito ao superusuário root.
Finalizada a demonstração prática, removemos com segurança os arquivos residuais criados durante os testes executando rm -rf ~/ssl-test:
O domínio do utilitário c_rehash transforma uma tarefa propensa a falhas operacionais em um fluxo automatizado e confiável. Adotar essa abordagem garante que seus servidores web, daemons e serviços integrados localizem cadeias de confiança SSL/TLS com máxima eficiência e sem interrupções.