


Introdução e Conceitos Fundamentais
No ecossistema Linux, nem mesmo a conta de superusuário root tem permissão irrestrita quando atributos estendidos do sistema de arquivos entram em jogo. Este guia aborda a operação prática do utilitário chattr, um recurso essencial para impedir a modificação acidental ou a destruição não autorizada de arquivos cruciais. Ao longo do roteiro, veremos como auditar atributos com o comando lsattr, bloquear alterações com a flag de imutabilidade (+i) e configurar arquivos de log com modo de apenas anexação (+a), estabelecendo uma política eficaz de proteção de integridade em servidores e estações de trabalho.
Inspeção de Atributos do Sistema de Arquivos com lsattr
Para organizar nosso laboratório sem interferir em outras configurações da máquina, criamos uma pasta dedicada de testes e navegamos diretamente até ela executando mkdir -p ~/chattr_demo && cd ~/chattr_demo.
Em seguida, inicializamos um arquivo vazio para servir de cobaia na análise e alteração dos atributos estendidos com o comando touch secure_config.conf.
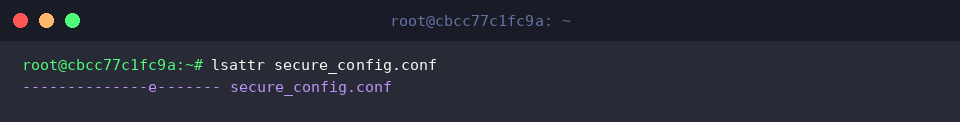
A ferramenta lsattr é o utilitário responsável por ler os atributos especiais gravados nos nós de índice (inodes) pelo sistema de arquivos.
Na saída padrão gerada, a presença da letra e apenas indica que o sistema utiliza extents para mapear os blocos de dados em disco, correspondendo à configuração de fábrica do ext4.
⚙️ [Opções frequentes]
-a : Lista todos os arquivos presentes no diretório, inclusive itens ocultos que se iniciam com ponto (.).-d : Limita a consulta ao próprio diretório alvo, em vez de varrer o conteúdo interno dele.-R : Efetua uma busca em cascata, percorrendo recursivamente subdiretórios e seus respectivos arquivos.-v : Revela o identificador de versão (generation number) atribuído àquele item no disco.
Bloqueio contra Modificações e Exclusão: O Atributo Imutável (+i)
Para conferir imunidade absoluta a um documento, aplicamos a flag de imutabilidade com o comando sudo chattr +i ~/chattr_demo/secure_config.conf.
Assim que o modificador +i entra em vigor, o próprio kernel rejeita qualquer requisição de gravação, renomeação, criação de links simbólicos ou exclusão, barrando inclusive requisições originadas pelo usuário root.
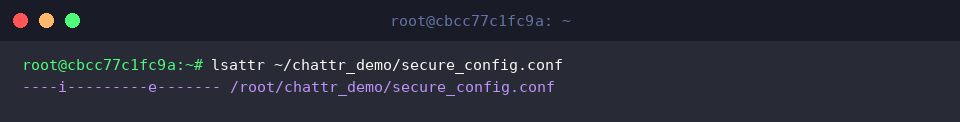
Para auditar o sucesso da operação e validar os atributos vigentes, invocamos lsattr ~/chattr_demo/secure_config.conf.
O caractere i exibido na listagem confirma que o arquivo se encontra totalmente travado contra qualquer escrita ou remoção.
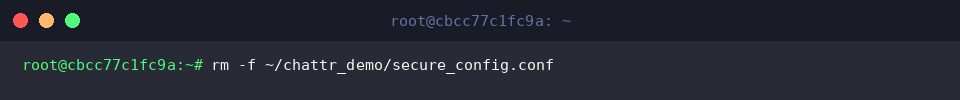
Podemos testar a robustez desse mecanismo forçando o descarte do arquivo por meio de rm -f ~/chattr_demo/secure_config.conf.
Mesmo com o argumento -f ativado para suprimir confirmações interativas, o sistema operacional aborta a exclusão e preserva os dados intactos.
Revertendo a Imutabilidade para Atualizações (-i)
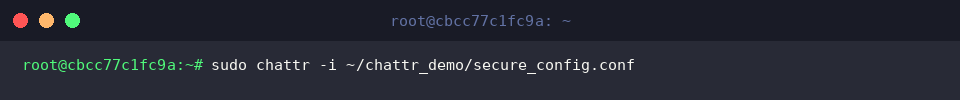
Quando for necessário atualizar parâmetros ou deletar o arquivo controlado, desativamos o bloqueio executando sudo chattr -i ~/chattr_demo/secure_config.conf.
A substituição do sinal de adição pelo de subtração remove a restrição de imutabilidade, restabelecendo o fluxo normal de operações no sistema de arquivos.
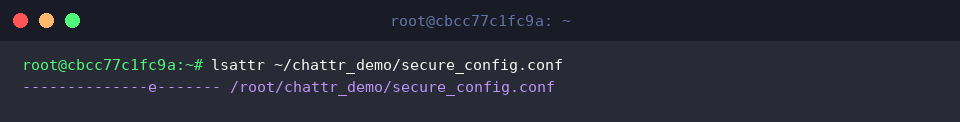
Executamos lsattr ~/chattr_demo/secure_config.conf para checar se o estado restritivo foi efetivamente desarmado.
O desaparecimento do caractere i na saída confirma que o arquivo voltou ao estado operacional padrão.
Com a barreira removida, simulamos uma rotina de edição incluindo uma nova linha de configuração com echo 'server_port=8080' >> ~/chattr_demo/secure_config.conf.
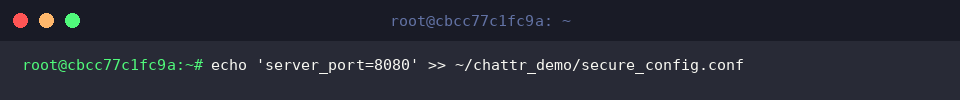
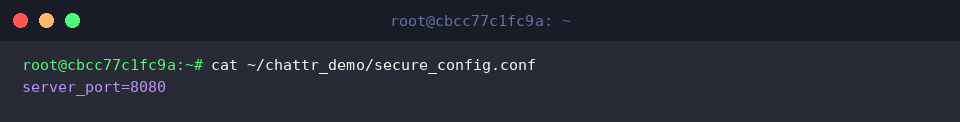
Para certificar que a escrita ocorreu sem intercorrências, inspecionamos o conteúdo final do arquivo rodando cat ~/chattr_demo/secure_config.conf.
O parâmetro recém-inserido aparece perfeitamente gravado, ratificando a retomada da permissão de escrita.
Protegendo Registros contra Fraudes com Modo Apenas Anexação (+a)
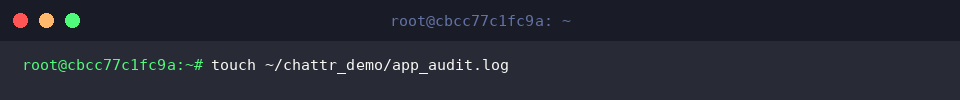
Para examinar o comportamento do atributo append-only, geramos um arquivo de registro simulado por meio do comando touch ~/chattr_demo/app_audit.log.
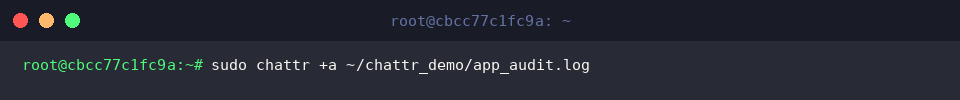
Ativamos a proteção contra truncamento e sobrescrita executando sudo chattr +a ~/chattr_demo/app_audit.log.
Essa flag garante que os dados existentes jamais sejam editados ou apagados, autorizando apenas a inclusão de novas linhas ao final do documento — ideal para trilhas de auditoria e logs de segurança.
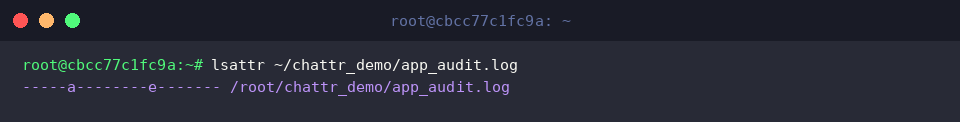
Consultamos o estado dos metadados aplicando lsattr ~/chattr_demo/app_audit.log.
A presença da flag a na saída certifica que o modo de anexação exclusiva está operando ativamente sobre o arquivo de log.
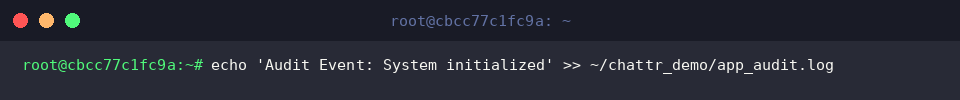
Avaliamos a capacidade de gravação contínua acionando echo 'Audit Event: System initialized' >> ~/chattr_demo/app_audit.log.
O operador de redirecionamento cumulativo >> funciona de maneira transparente sob a política +a, garantindo a retenção histórica dos eventos.
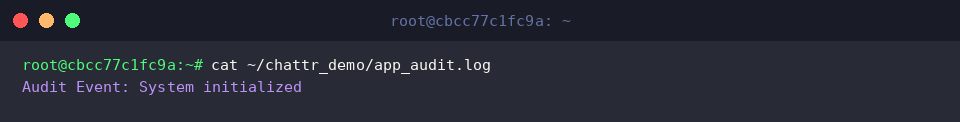
Por fim, verificamos a integridade das entradas registradas invocando cat ~/chattr_demo/app_audit.log.
A nova linha surge exibida com sucesso na saída, comprovando que o pipeline de log continua apto a receber novos dados sem comprometer o histórico já persistido.
Aplicação Recursiva em Estruturas de Diretórios (-R)
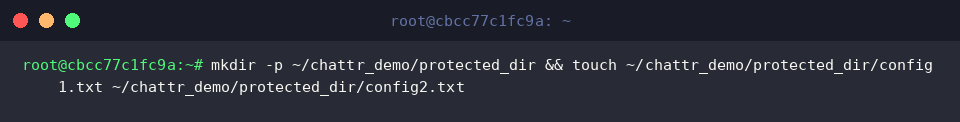
Para cenários onde múltiplos arquivos e pastas exigem o mesmo nível de blindagem, estruturamos um ambiente de teste composto com mkdir -p ~/chattr_demo/protected_dir && touch ~/chattr_demo/protected_dir/config1.txt ~/chattr_demo/protected_dir/config2.txt.
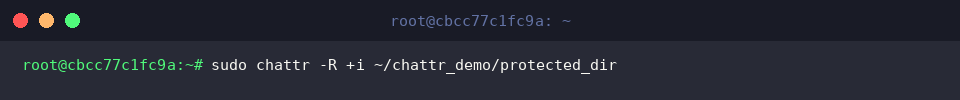
Propagamos o bloqueio de imutabilidade em escala executando sudo chattr -R +i ~/chattr_demo/protected_dir.
Graças ao parâmetro -R, a propriedade imutável é herdada instantaneamente por todos os arquivos e ramificações filhas contidos na árvore do diretório.
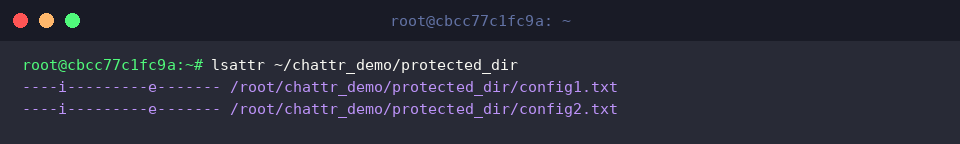
Para atestar a cobertura homogênea da regra, checamos o status da pasta com lsattr ~/chattr_demo/protected_dir.
A listagem revela o atributo i atribuído a cada um dos componentes internos, confirmando a blindagem coletiva bem-sucedida.
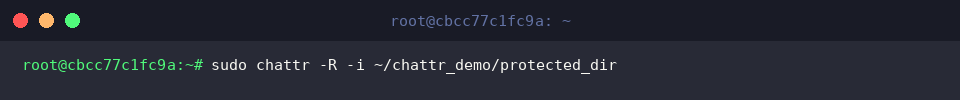
Caso surja a demanda de manutenção na estrutura, restauramos o acesso convencional com sudo chattr -R -i ~/chattr_demo/protected_dir.
Essa combinação revoga a imutabilidade de todos os itens da hierarquia em um único passo, permitindo tarefas regulares de reorganização, ajuste ou limpeza do diretório.
Dominar o uso combinado dos comandos chattr e lsattr fornece uma camada formidável de defesa em profundidade no Linux. Adotar essas propriedades em arquivos sensíveis e bases de log blinda o ecossistema contra falhas operacionais e incidentes que possam abusar de privilégios elevados.