


Visão Geral
O utilitário chcon é fundamental no ecossistema Linux quando precisamos ajustar, de maneira temporária, os contextos de segurança controlados pelo SELinux. Neste guia prático, exploramos quatro padrões de uso frequentes na rotina operacional, detalhando também os riscos de perda dessas configurações após reinicializações ou procedimentos de restauração do sistema.
Inspecionando Contextos SELinux e Estrutura Básica do chcon
Para iniciarmos o laboratório prático sem afetar outros arquivos do sistema, criamos um diretório isolado e acessamos seu interior por meio do comando mkdir -p /tmp/chcon_lab && cd /tmp/chcon_lab.
Em seguida, geramos um arquivo de exemplo denominado touch web_sample.html, que servirá como base para as validações de contexto.
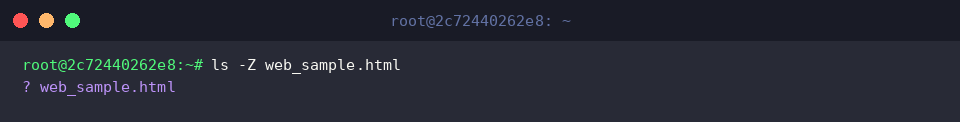
Para inspecionar o rótulo de segurança atribuído ao arquivo recém-criado, executamos ls -Z web_sample.html.
Caso a saída exiba um ponto de interrogação (?), isso indica que o SELinux encontra-se desativado (Disabled) no host ou que o sistema de arquivos não possui atributos estendidos de segurança definidos.
A sintaxe fundamental para modificar esses rótulos com o utilitário segue o padrão chcon [opções] contexto arquivo.
⚙️ [Parâmetros Principais]
-t : Define o tipo (Type) no contexto de segurança do alvo.-u : Altera a identidade do usuário (User) SELinux.-r : Especifica a função (Role) associada ao elemento.-R : Processa diretórios e seus respectivos conteúdos de forma recursiva (Recursive).--reference : Replica integralmente o contexto de segurança de um arquivo modelo apontado.-v : Apresenta em tela um relatório detalhado (Verbose) de cada modificação executada.
Ajustando Tipos de Contexto (-t) em Cenários Reais
Preparando o ambiente para simular a hospedagem de páginas web, executamos mkdir -p /tmp/chcon_lab && touch /tmp/chcon_lab/index.html para disponibilizar o diretório de trabalho e um documento web inicial.
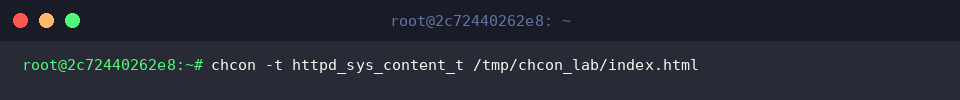
Para conceder aos daemons de servidores web (como Apache ou Nginx) permissão adequada de leitura, definimos o tipo do contexto como httpd_sys_content_t por intermédio da instrução chcon -t httpd_sys_content_t /tmp/chcon_lab/index.html.
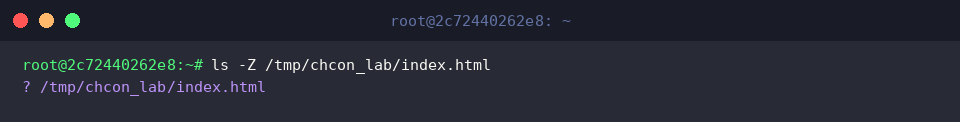
A validação das novas diretivas aplicadas ao arquivo é feita com ls -Z /tmp/chcon_lab/index.html.
A presença do caractere ? na resposta confirma que a camada de proteção do SELinux permanece inativa no ambiente, impedindo a visualização dos rótulos em tempo de execução.
Clonagem de Atributos (–reference) e Alteração Recursiva (-R)
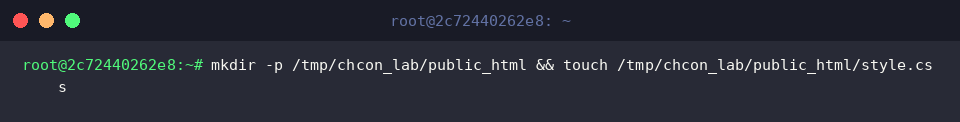
Para demonstrar o processamento em cascata, estruturamos uma pasta contendo uma folha de estilo por meio da execução de mkdir -p /tmp/chcon_lab/public_html && touch /tmp/chcon_lab/public_html/style.css.
Criamos também mais um arquivo HTML avulso com touch /tmp/chcon_lab/target_page.html, o qual servirá de receptor das permissões herdadas.
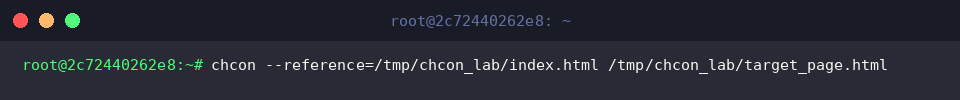
Executando chcon --reference=/tmp/chcon_lab/index.html /tmp/chcon_lab/target_page.html, transferimos de forma idêntica o rótulo existente em index.html diretamente para target_page.html.
Essa abordagem via --reference elimina a necessidade de memorizar cadeias complexas de contexto, garantindo replicação rápida e consistente a partir de um arquivo já validado.
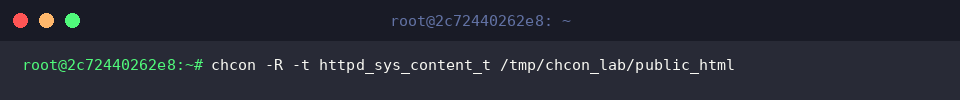
Quando precisamos atualizar uma árvore inteira de diretórios de uma só vez, rodamos chcon -R -t httpd_sys_content_t /tmp/chcon_lab/public_html, aplicando em lote a etiqueta httpd_sys_content_t.
O parâmetro -R assegura que todos os subdiretórios e arquivos internos herdem a modificação imediatamente.
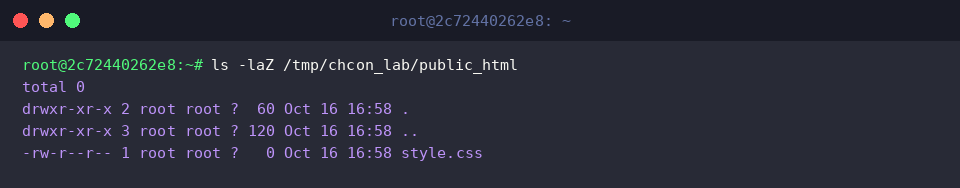
Para auditar a hierarquia completa e checar a integridade dos atributos, usamos o comando ls -laZ /tmp/chcon_lab/public_html.
Mais uma vez, a exibição de ? na listagem reflete a condição de desativação do SELinux no sistema operacional em questão.
Limitações Cruciais e Cuidados Essenciais com o chcon
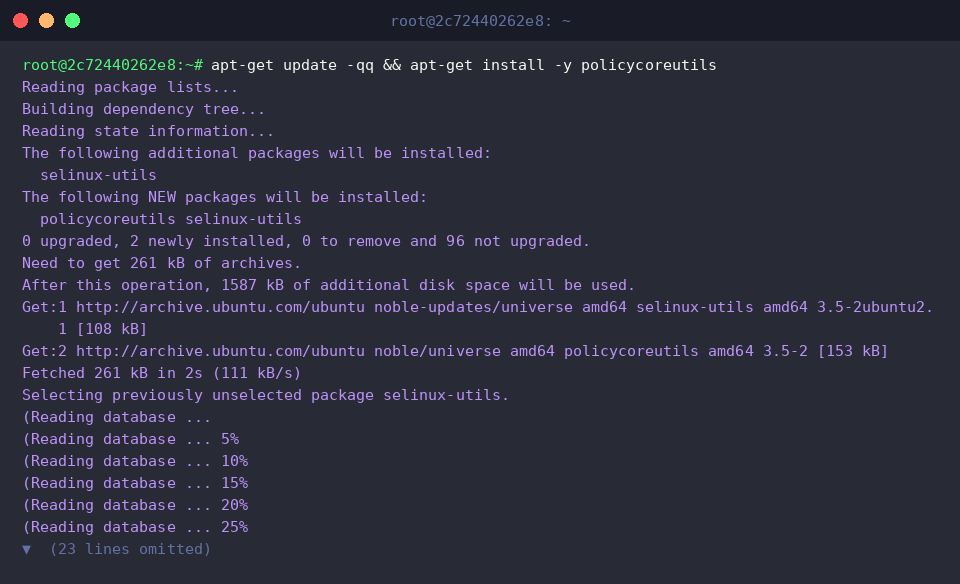
Para explorar os mecanismos de restauração nativos do SELinux, instalamos os utilitários de gerenciamento executando apt-get update -qq && apt-get install -y policycoreutils, pacote que fornece a ferramenta restorecon.
Geramos um documento de teste com o comando touch /tmp/chcon_lab/warning_test.txt a fim de ilustrar a volatilidade dos rótulos temporários.
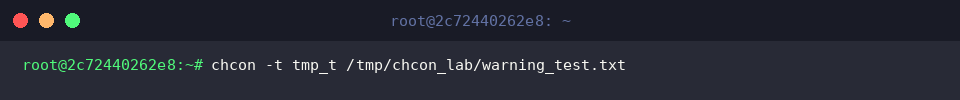
Atribuímos um novo contexto provisório ao arquivo por meio da instrução chcon -t tmp_t /tmp/chcon_lab/warning_test.txt.
É crucial compreender que qualquer ajuste realizado com chcon opera estritamente na camada de atributos estendidos vigentes, sem registrar qualquer alteração na base de políticas persistentes do sistema.
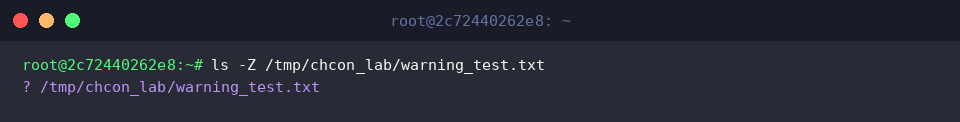
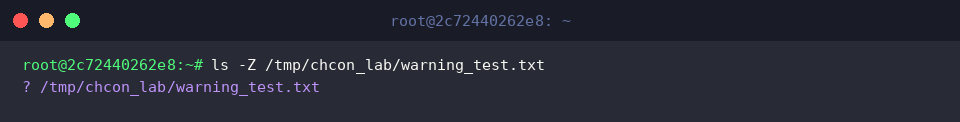
Conferimos a alteração efetuada chamando ls -Z /tmp/chcon_lab/warning_test.txt.
O símbolo ? retornado reforça que, com o SELinux desabilitado, as marcações de segurança não são aplicadas de forma efetiva pelo kernel.
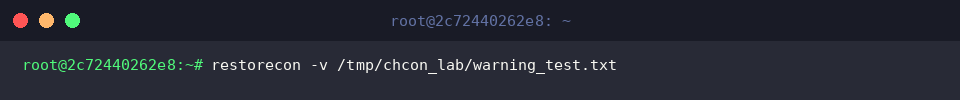
Ao acionarmos o comando restorecon -v /tmp/chcon_lab/warning_test.txt, o sistema tenta reverter o rótulo para o padrão oficial cadastrado na base de segurança.
Como o chcon introduz modificações voláteis, intervenções automáticas de reetiquetagem (autorelabel) ou comandos como restorecon sobrescreverão imediatamente os valores manuais; para persistir regras de forma permanente, deve-se adotar o utilitário semanage fcontext.
Após a tentativa de restauração, executamos ls -Z /tmp/chcon_lab/warning_test.txt para verificar o estado final do arquivo.
A saída segue reportando ?, coerente com o status inativo do SELinux no ambiente atual.
Concluímos este panorama detalhado sobre como gerenciar contextos SELinux com o comando chcon, destacando suas vantagens para depuração ágil e suas limitações de persistência.
Por se tratar de uma solução temporária, dominar a diferença entre alterações pontuais e regras definitivas é indispensável para manter a integridade e a segurança do seu servidor Linux.