


Visão Geral e Fundamentos
Quando a administração de ambientes corporativos Linux demanda a atualização simultânea das credenciais de múltiplos grupos de segurança, executar essas tarefas de forma manual torna-se inviável e propenso a falhas. O utilitário chgpasswd resolve esse gargalo ao viabilizar automações em lote com alto padrão criptográfico. Neste tutorial prático, examinaremos detalhadamente seu funcionamento interno, desde o processamento em pipeline via entrada padrão (stdin) até o emprego explícito de algoritmos modernos de hash.
Configuração do Ambiente e Criação dos Grupos de Teste
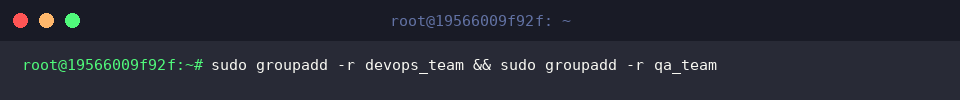
Para estruturar o cenário prático sem interferir nas contas produtivas do sistema, iniciamos provisionando dois grupos de sistema independentes executando sudo groupadd -r devops_team && sudo groupadd -r qa_team.
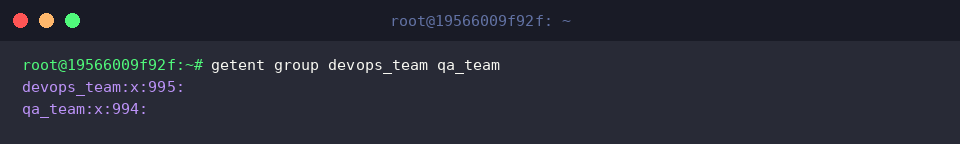
Para validar se as novas entidades foram registradas adequadamente no banco de dados local do Ubuntu, consultamos suas entradas por meio do utilitário getent group devops_team qa_team.
A resposta do terminal confirma o registro correto, exibindo os respectivos identificadores numéricos (GIDs) alocados para cada time.
Aplicação em Lote com Pipeline Padrão
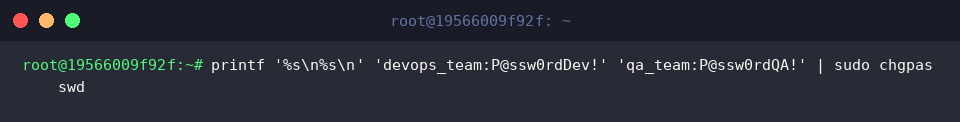
A ferramenta chgpasswd processa dados recebidos diretamente pela entrada padrão (stdin) no formato sintático grupo:senha. Dessa forma, concatenamos múltiplos pares e os enviamos via pipe para o executável com privilégios administrativos:
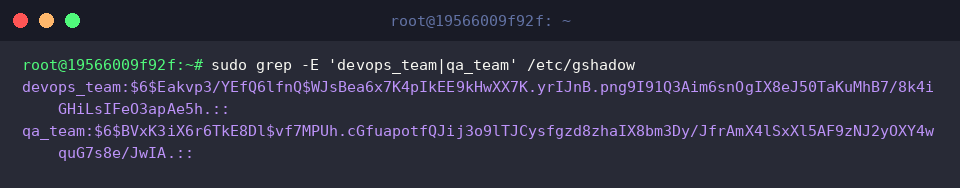
As senhas de grupo em distribuições baseadas em Debian/Ubuntu ficam armazenadas de forma restrita no arquivo /etc/gshadow. Para auditar se as alterações surtiram efeito imediato, inspecionamos o arquivo com o utilitário sudo grep -E 'devops_team|qa_team' /etc/gshadow.
O comando exibe as linhas correspondentes contendo os hashes criptográficos recém-gerados, garantindo a integridade dos registros.
Fortalecendo a Segurança com o Algoritmo SHA-512 (-c)
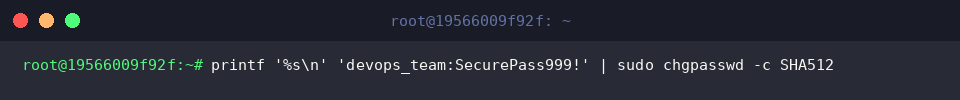
Para atender a políticas de conformidade rigorosas que exigem cifras específicas, o parâmetro -c permite definir o algoritmo criptográfico de destino. Para aplicar SHA-512 na credencial do grupo devops_team, invocamos printf '%s\n' 'devops_team:SecurePass999!' | sudo chgpasswd -c SHA512.
Ao finalizar a execução silenciosamente, o utilitário confirma a cifragem e a substituição imediata do hash anterior.
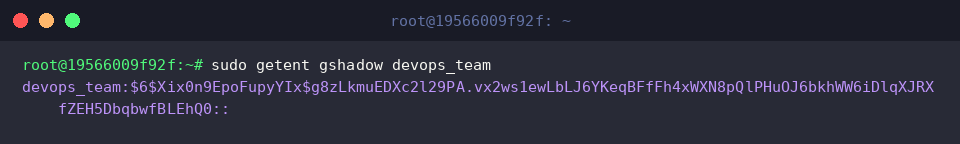
A verificação detalhada do método aplicado pode ser realizada com sudo getent gshadow devops_team.
Observa-se que o campo da senha inicia-se pelo prefixo identificador $6$, comprovando tecnicamente o uso do padrão SHA-512 com salt dinâmico.
Automação por Redirecionamento e Limpeza Final
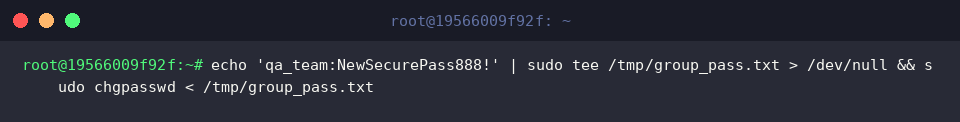
Em cenários de provisionamento automatizado ou rotinas agendadas, é comum ler as diretrizes a partir de arquivos protegidos em disco. Podemos alimentar o utilitário via redirecionamento de entrada (<) empregando o comando echo 'qa_team:NewSecurePass888!' | sudo tee /tmp/group_pass.txt > /dev/null && sudo chgpasswd < /tmp/group_pass.txt.
O processo é concluído instantaneamente sem emissão de erros, sincronizando os dados definidos no arquivo de configuração diretamente na base do sistema.
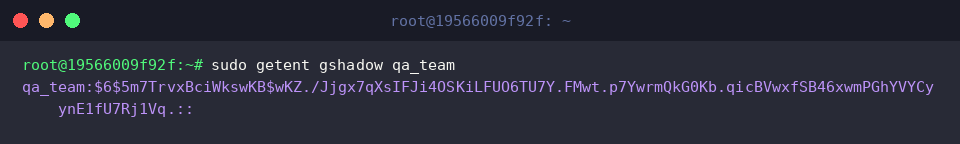
Validamos a persistência da nova credencial consultando a base de segurança do grupo por meio de sudo getent gshadow qa_team.
O retorno evidencia a chave criptografada devidamente computada e armazenada no registro do qa_team.
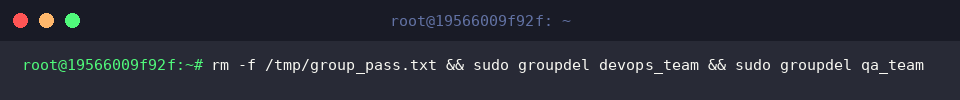
Para restabelecer o estado inicial do servidor e eliminar artefatos temporários sensíveis, removemos o arquivo de apoio e expurgamos os grupos criados por meio de rm -f /tmp/group_pass.txt && sudo groupdel devops_team && sudo groupdel qa_team.
A conclusão sem alertas garante que todo o ambiente de testes foi higienizado com total segurança.
Exploramos aqui o potencial prático do utilitário chgpasswd para otimizar a atualização e o gerenciamento em escala de senhas de grupo no Ubuntu.
Essa abordagem constitui uma solução indispensável para engenheiros DevOps e administradores de infraestrutura Linux que buscam automações seguras, previsíveis e livres de intervenções manuais repetitivas.