


Panorama Geral e Aplicações Práticas
A administração manual de credenciais em ambientes corporativos baseados em Linux consome tempo excessivo e introduz riscos operacionais desnecessários. O utilitário chpasswd destaca-se como a ferramenta padrão para quem busca atualizar senhas de múltiplos usuários por meio de fluxos contínuos e arquivos estruturados, contornando a exigência de prompts interativos. Neste guia prático em ambiente Ubuntu, analisamos a transição do processamento via terminal para rotinas automatizadas em larga escala, incluindo configurações de algoritmos criptográficos robustos.
Princípios de Funcionamento e Redefinição Individual
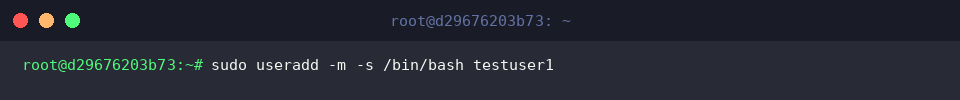
Para iniciarmos as etapas práticas, provisionamos um usuário isolado no sistema através do comando sudo useradd -m -s /bin/bash testuser1.
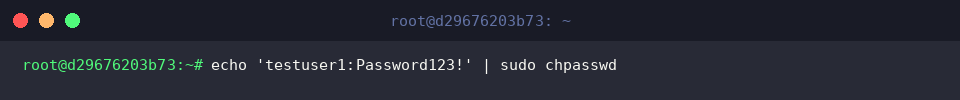
A arquitetura do chpasswd opera processando pares ordenados no formato usuario:senha diretamente do canal padrão de entrada (stdin). Quando associado a operadores de encadeamento como o pipe (|), o comando efetua a redefinição da credencial instantaneamente, tornando a rotina totalmente não interativa.
⚙️ [Parâmetros Essenciais]
-c : Especifica a função criptográfica de hash desejada (exemplos: DES, MD5, SHA256, SHA512).-e : Sinaliza que a string fornecida já corresponde a um hash previamente criptografado.-m : Força o algoritmo legado MD5 durante o processamento da credencial.-s : Configura o total de rodadas (rounds) para reforço do cálculo nos esquemas SHA.-R : Define um diretório raiz alternativo executando a alteração sob uma jaula chroot.
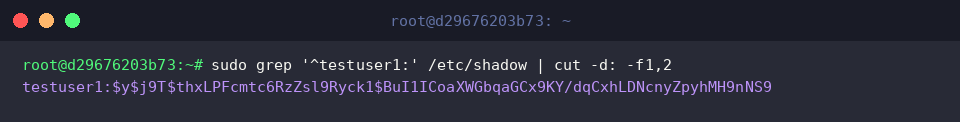
A checagem da operação é feita inspecionando os metadados de autenticação no arquivo /etc/shadow. A saída confirma que os dados do usuário testuser1 foram convertidos em uma representação criptográfica adequada e gravados com integridade na base do sistema.
Atualização de Credenciais em Escala com Arquivos de Texto
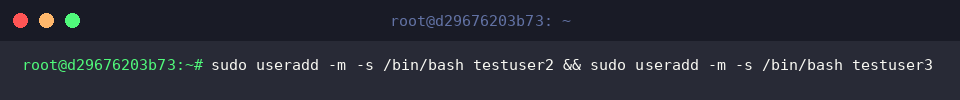
Para simular um cenário real de migração coletiva, configuramos duas novas contas de teste executando sudo useradd -m -s /bin/bash testuser2 && sudo useradd -m -s /bin/bash testuser3.
Em seguida, estruturamos os acessos em lote salvando as definições sob o padrão usuario:senha no arquivo de configuração user_passwords.txt.
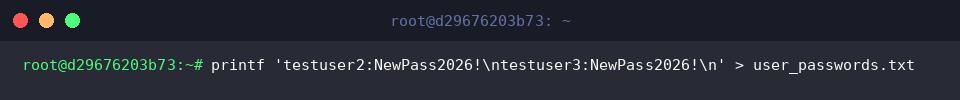
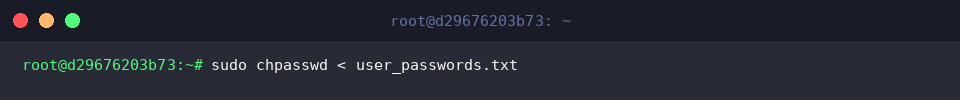
Ao direcionar o arquivo para o chpasswd por meio do redirecionador de entrada (<), a ferramenta lê sequencialmente cada entrada e aplica as modificações em um único ciclo de execução, dispensando qualquer diálogo interativo no terminal.
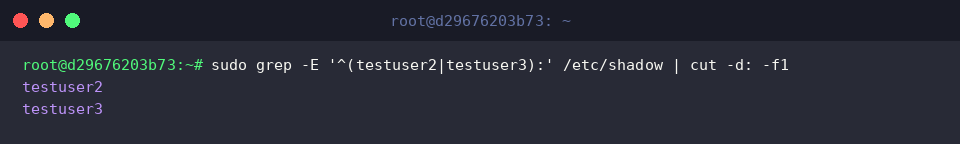
A validação das alterações em massa é realizada consultando o /etc/shadow com a instrução sudo grep -E '^(testuser2|testuser3):' /etc/shadow | cut -d: -f1. O retorno dos identificadores testuser2 e testuser3 atesta que a rotina foi processada com total êxito pelo sistema operacional.
Reforço de Segurança: Parametrização Criptográfica com o Flag -c
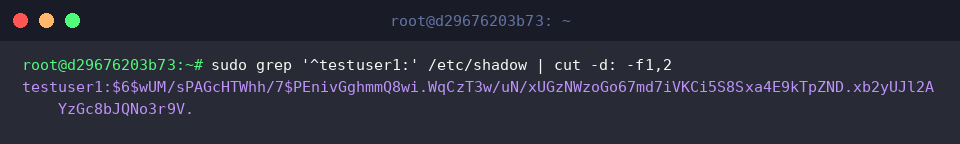
Ao adicionar o parâmetro -c SHA512 à chamada do utilitário, garantimos explicitamente que a nova senha atribuída ao usuário testuser1 seja derivada sob o esquema criptográfico SHA-512, atendendo a políticas rígidas de conformidade em infraestruturas seguras.
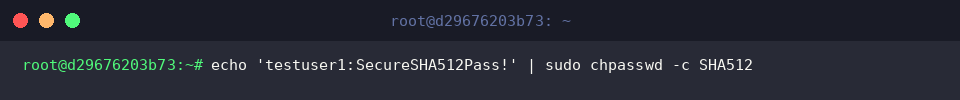
Uma nova inspeção direcionada ao /etc/shadow permite constatar a eficácia da diretiva: o prefixo $6$ presente no início da cadeia comprova que o hash foi computado via SHA-512 e armazenado de forma protegida.
Limpeza e Descarte do Ambiente de Testes
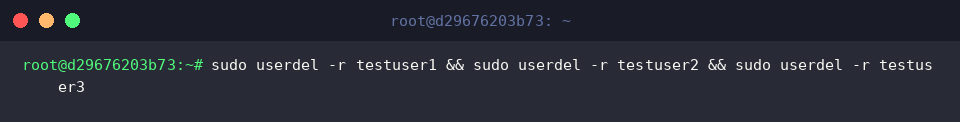
Após a conclusão dos exercícios, expurgamos do sistema operacional os perfis temporários e seus respectivos diretórios pessoais (home) por meio da instrução unificada sudo userdel -r testuser1 && sudo userdel -r testuser2 && sudo userdel -r testuser3.
Para finalizar a higienização da máquina e prevenir a exposição indevida de dados sensíveis gerados durante o laboratório, eliminamos o arquivo de texto temporário através de rm -f user_passwords.txt.
O comando chpasswd representa uma das abordagens mais ágeis e consistentes para o controle de identidades em distribuições Linux. Incorporar essa metodologia aos seus scripts de provisionamento assegura agilidade, minimiza erros manuais e eleva a padronização no gerenciamento dos seus nós de infraestrutura.