


Visão Geral
Alterar dinamicamente o ponto de montagem raiz (/) em ambientes Linux é um recurso indispensável para tarefas de manutenção e segurança. Este guia aborda o funcionamento prático do utilitário chroot, demonstrando a concepção de jaulas mínimas com BusyBox, a emulação de shells Bash autônomos, o resgate de instalações corrompidas via Live CD e a contenção segura de sessões SFTP corporativas.
Fundamentos do chroot e Criação de um Sandbox Mínimo com BusyBox
Para viabilizar uma sandbox enxuta e livre de bibliotecas compartilhadas externas, recorre-se a um binário compilado estaticamente. Atualize os índices de repositório e instale o pacote correspondente:
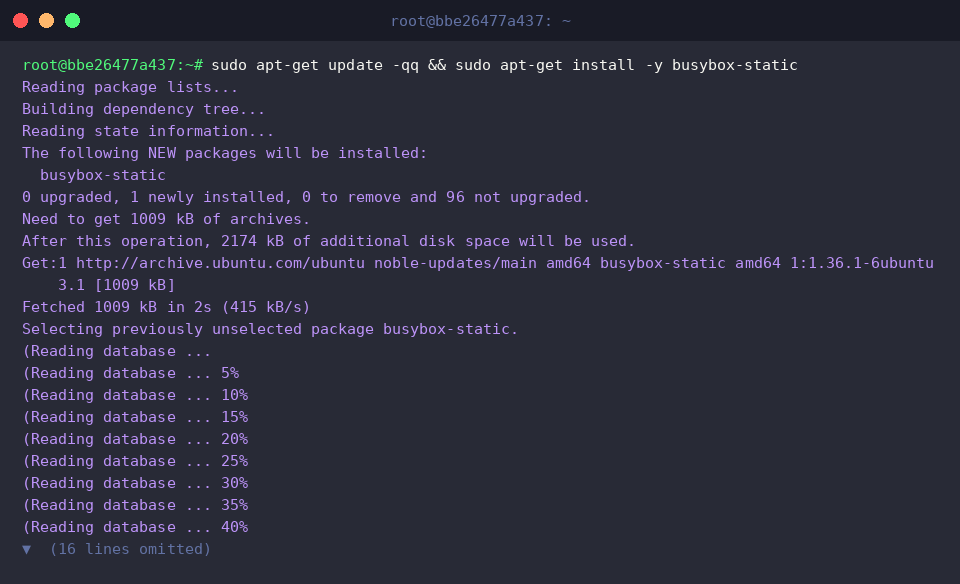
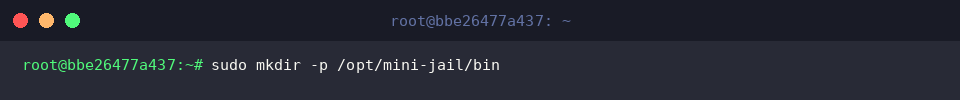
Em seguida, estrutura-se o novo diretório raiz e o respectivo caminho para armazenamento de executáveis executando:
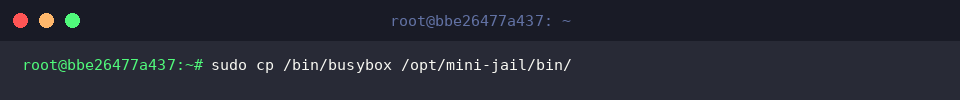
Disponibilize comandos essenciais e um interpretador de comandos integrado transferindo o executável do BusyBox para o ambiente isolado:
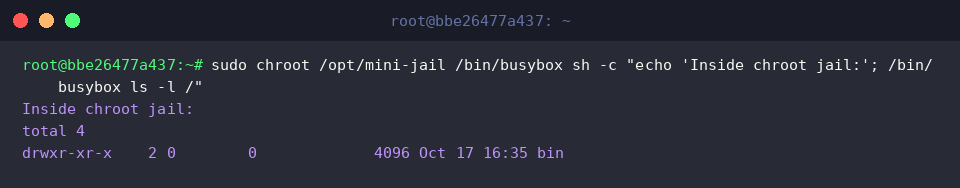
O comando chroot altera a percepção do diretório raiz (/) para o processo em execução e seus descendentes, restringindo a navegação além dos limites demarcados. Ao invocar o interpretador, /opt/mini-jail assume o papel de raiz primária, ocultando completamente o sistema operacional hospedeiro.
⚙️ [Parâmetros Relevantes]
--userspec=USER:GROUP : Determina a identidade de usuário e grupo sob a qual o processo deve ser despachado no jail.--groups=G_LIST : Especifica grupos complementares separados por vírgula para a sessão isolada.--skip-chdir : Mantém o diretório de trabalho atual em vez de navegar compulsoriamente para o novo nó raiz.
Estruturação de um Shell Bash Isolado com Bibliotecas Dinâmicas
Binários convencionais necessitam de dependências compartilhadas do sistema. Comece construindo o esqueleto de diretórios necessário para alocar o shell e suas respectivas bibliotecas:
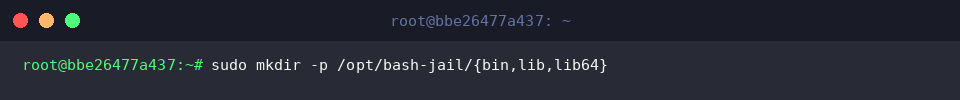
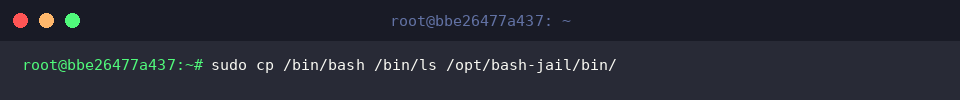
Transfira os binários padrões do Bash e do utilitário ls para habilitar a manipulação interativa no interior da jaula:
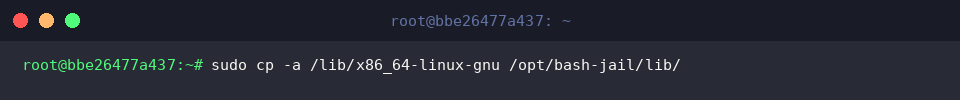
Para suprir as dependências dinâmicas exigidas pelos comandos, replique as bibliotecas essenciais de 64 bits para o diretório de suporte correspondente:
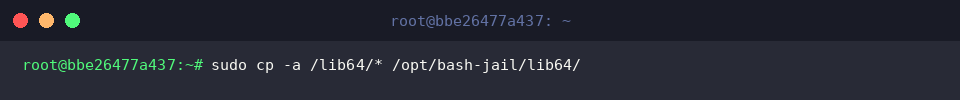
Copie também o vinculador dinâmico do Linux e os módulos fundamentais alocados em /lib64:
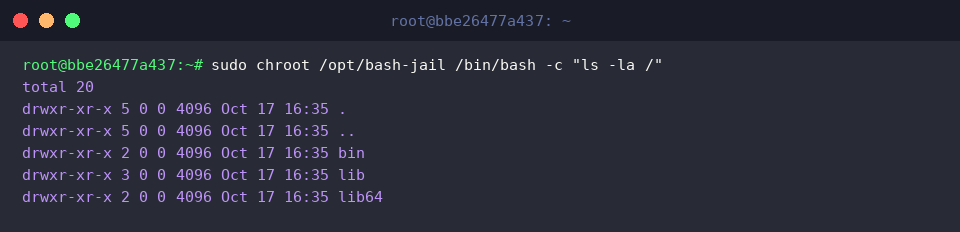
Execute uma instância do Bash confinada e liste os diretórios acessíveis:
O processo enxerga unicamente os ramos bin, lib e lib64 recém-configurados como sendo a raiz global do sistema, comprovando que a resolução de bibliotecas dinâmicas opera perfeitamente sem expor o restante da máquina hospedeira.
Montagem de Sistemas de Arquivos Virtuais e Recuperação de Desastres
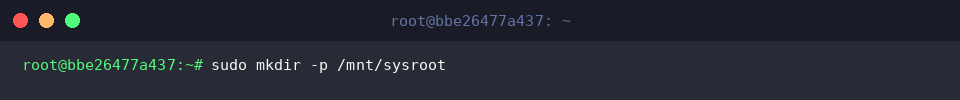
Quando o sistema operacional não inicializa corretamente, o chroot a partir de uma mídia Live torna-se a ferramenta padrão de recuperação. Inicie preparando o diretório onde o sistema danificado será atrelado:
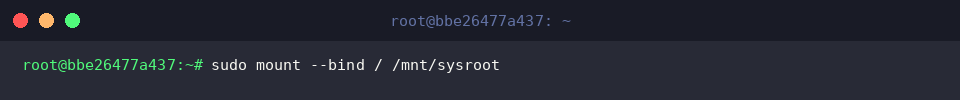
Conecte o sistema de arquivos raiz da partição a ser reparada ao novo ponto de montagem utilizando bind mount:
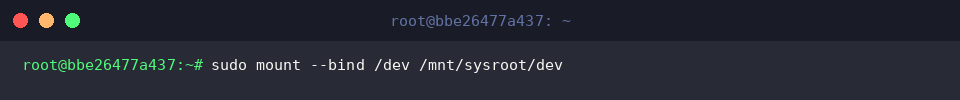
Para garantir que instaladores de bootloader acessem discos rígidos e nós de periféricos, compartilhe o subsistema de dispositivos:
Ferramentas de diagnóstico necessitam de visibilidade sobre os processos ativos e o estado interno do kernel; monte o pseudo-sistema de arquivos /proc:
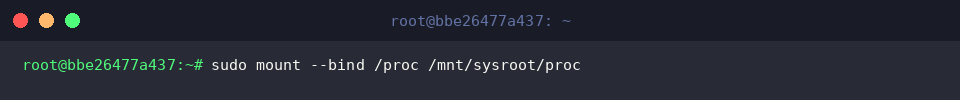
Disponibilize a hierarquia de drivers e parametrizações de hardware fornecidas pelo kernel montando o diretório virtual /sys:
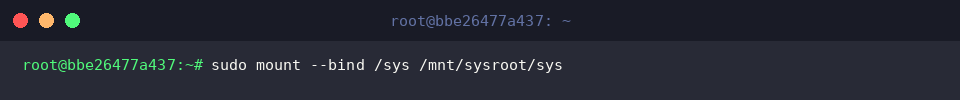
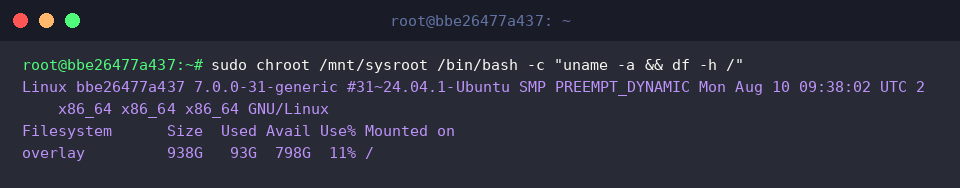
Com a infraestrutura de kernel vinculada, acesse o ambiente montado para checar as propriedades do sistema e o espaço em disco:
A sessão herda a compatibilidade com o kernel ativo e assume a partição montada como raiz definitiva, permitindo recompilar o initramfs, reinstalar o GRUB ou ajustar arquivos danificados com total fidelidade ao ambiente real.
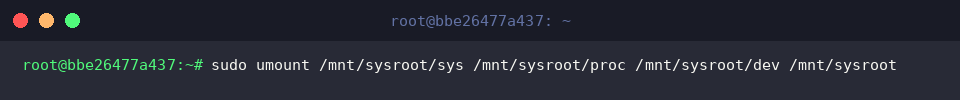
Finalizadas as intervenções, desmonte cada um dos pontos virtuais na ordem inversa para prevenir corrupção e desvincular os recursos de forma limpa:
Confinamento Seguro de Usuários em Sessões Exclusivas de SFTP
Restringir o tráfego remoto ao protocolo SFTP sem conceder acesso a um terminal interativo mitiga riscos de movimentação lateral. Provisione um usuário dedicado com shell nulo (/bin/false):
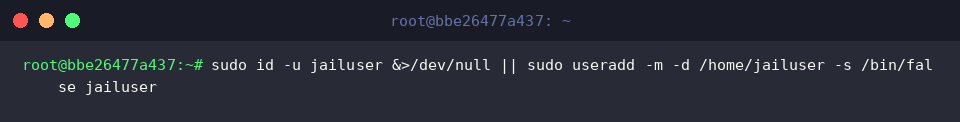
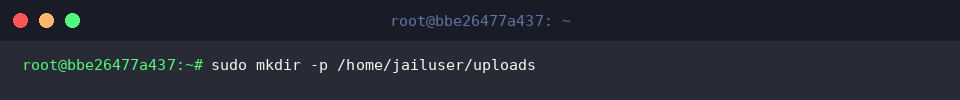
Crie um subdiretório específico destinado a receber os uploads, isolando a raiz pessoal de gravações desreguladas:
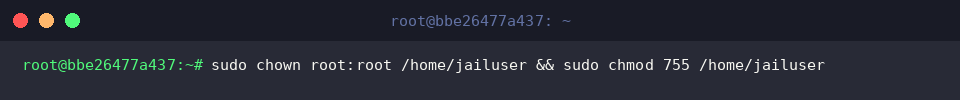
O subsistema de segurança do OpenSSH exige rigidamente que o diretório base do chroot pertença exclusivamente ao superusuário e não tenha permissões de escrita para outros usuários, neutralizando qualquer vetor de escape:
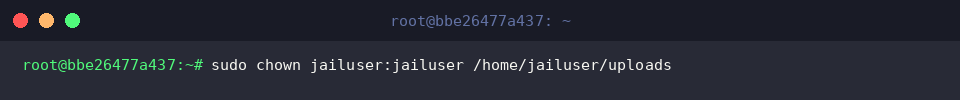
Em contrapartida, atribua a titularidade da subpasta interna ao usuário restrito para possibilitar o envio e manuseio regular de arquivos:
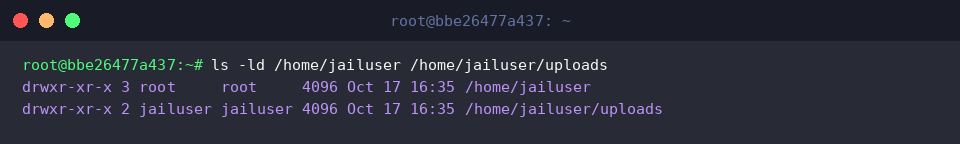
Inspecione a política de privilégios aplicada para certificar a conformidade com as diretivas do daemon SSH:
O resultado exibe o diretório ancestral blindado sob a propriedade root:root e máscara drwxr-xr-x, enquanto o compartimento interno uploads permanece associado a jailuser:jailuser, consolidando uma infraestrutura de transferência de arquivos estritamente enjaulada.
Com estes métodos, o chroot se consolida como um recurso versátil tanto para o isolamento pontual de serviços quanto para a recuperação crítica de sistemas Linux inoperantes. Integre essas práticas à sua rotina administrativa para diagnosticar falhas de boot com segurança e restringir acessos externos com máxima eficiência.