


Visão Geral
Ao concluir migrações de dados, downloads volumosos ou tarefas rotineiras de backup em ambientes Linux, assegurar que nenhum bit foi corrompido ou deliberadamente modificado é indispensável. Este laboratório prático demonstra como operar o utilitário nativo cksum no Ubuntu 24.04 para gerar somas de verificação e auditar a integridade estrutural dos seus arquivos de forma rápida e precisa.
Primeiros Passos: Sintaxe Básica e Cálculo Individual
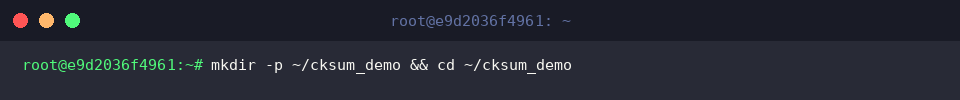
Para organizar os testes sem interferir em outros arquivos do sistema, criamos um diretório de trabalho dedicado e acessamos o novo local por meio do comando mkdir -p ~/cksum_demo && cd ~/cksum_demo.
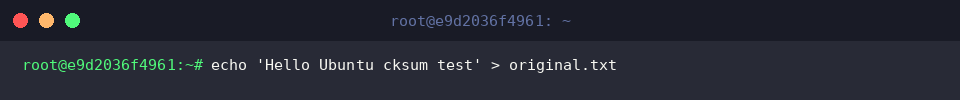
Em seguida, geramos um documento de texto simples que servirá como base para as aferições executando echo 'Hello Ubuntu cksum test' > original.txt.
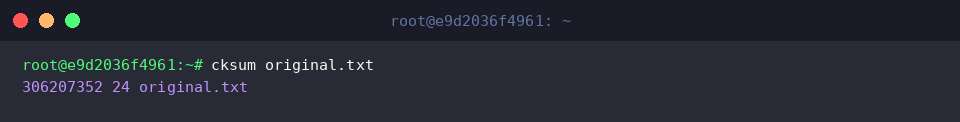
A ferramenta cksum inspeciona o arquivo fornecido e calcula tanto a sua assinatura matemática quanto a sua contagem exata de bytes.
No formato padrão de saída, a primeira sequência numérica representa o valor CRC de 32 bits, acompanhada do volume total do item (24 bytes) e de seu respectivo nome.
⚙️ [Parâmetros de Destaque]
-a, --algorithm : Define o motor criptográfico ou função de hash a ser empregada (como md5, sha1 ou sha256), substituindo o algoritmo clássico CRC.-c, --check : Processa um arquivo descritor de hashes previamente salvo para auditar automaticamente múltiplos elementos.--untagged : Formata a saída no padrão inverso simplificado, omitindo a identificação do algoritmo e listando apenas hash e caminho.--base64 : Converte o resultado do digest para representação em Base64, dispensando o formato hexadecimal tradicional.--raw : Envia a soma de verificação diretamente para a saída em bytes puros (modo binário).
Comparação Simultânea e Identificação de Alterações
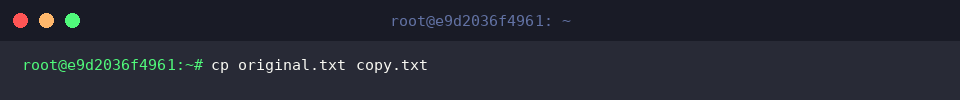
Para simular um cenário de integridade preservada, duplicamos o arquivo original mantendo o mesmo conteúdo com cp original.txt copy.txt.
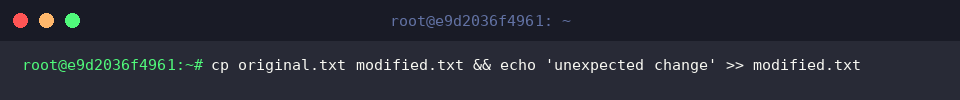
Já para reproduzir um incidente de alteração indevida de dados, criamos uma nova cópia inserindo uma linha extra ao final via cp original.txt modified.txt && echo 'unexpected change' >> modified.txt.
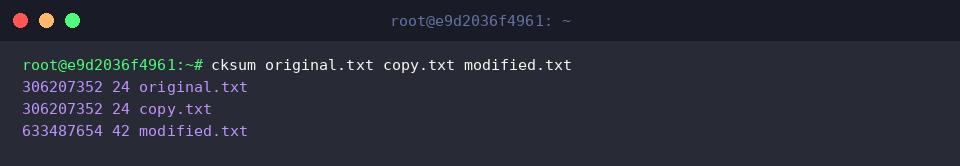
Executando cksum original.txt copy.txt modified.txt, submetemos os três arquivos a uma inspeção conjunta.
Os registros referentes a original.txt e copy.txt reportam somas idênticas (306207352) e a mesma extensão (24), confirmando consistência absoluta.
Por outro lado, o arquivo modified.txt entrega uma soma divergente (633487654) aliada a um volume maior (42), expondo imediatamente a adulteração.
Avaliação em Tempo Real com Pipelines e Entrada Padrão (stdin)
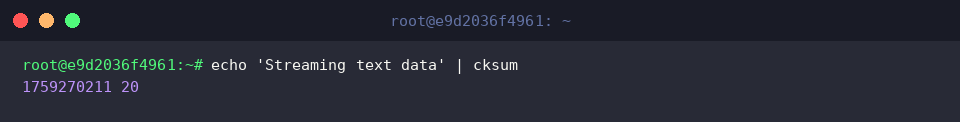
É plenamente possível processar fluxos voláteis de dados sem a necessidade de gravá-los fisicamente no disco; basta encadear o comando via pipeline com echo 'Streaming text data' | cksum.
O sistema analisa o fluxo de entrada diretamente da memória e entrega a soma calculada (1759270211) juntamente com os bytes transferidos (20).
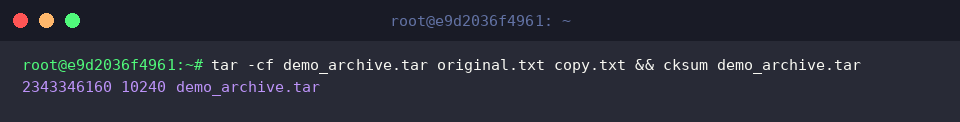
Da mesma maneira, podemos compactar itens em lote e validar o pacote resultante em uma única chamada usando tar -cf demo_archive.tar original.txt copy.txt && cksum demo_archive.tar.
O utilitário processa demo_archive.tar e retorna sua assinatura CRC (2343346160) com o tamanho total de 10240 bytes.
Emprego de Hashes Criptográficos Modernos e Auditoria Automatizada
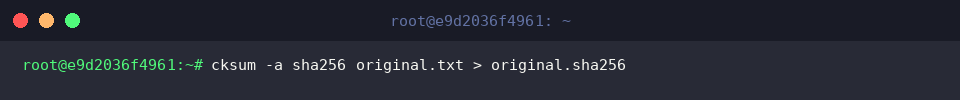
Para exigências de segurança elevadas, recorremos ao algoritmo SHA256 especificando o argumento -a sha256 e redirecionando a saída para gravação com cksum -a sha256 original.txt > original.sha256.
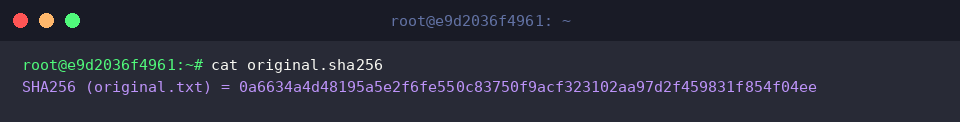
Ao examinar a estrutura gravada executando cat original.sha256, nota-se a presença da impressão digital SHA256 de 64 caracteres formatada segundo o padrão formal de auditoria.
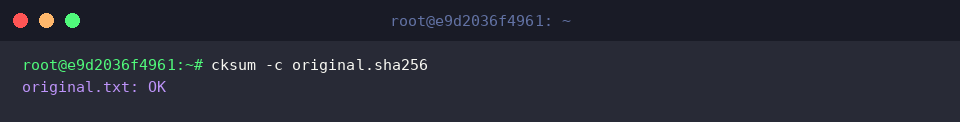
Com o arquivo de registro estruturado em mãos, a validação automatizada pode ser disparada através da flag -c com o comando cksum -c original.sha256.
O mecanismo recalcula o hash do arquivo físico, compara com a referência armazenada e emite a confirmação original.txt: OK, atestando que os dados permanecem intactos.
O utilitário cksum consolidou-se como uma das soluções mais ágeis e versáteis no ecossistema Ubuntu para auditoria de arquivos. Incorpore essas rotinas aos seus scripts de automação, pipelines de implantação e políticas de backup para blindar suas operações contra corrupções silenciosas de dados.