


Visão Geral
Compreender o diálogo em baixo nível entre as aplicações e o kernel do Linux representa uma competência indispensável para o diagnóstico avançado de falhas. Este artigo apresenta a ferramenta strace, demonstrando na prática como inspecionar chamadas de sistema (syscalls), desvendar o comportamento interno de binários e solucionar travamentos operacionais com precisão cirúrgica.
Instalação do strace e Primeiros Passos com Syscalls
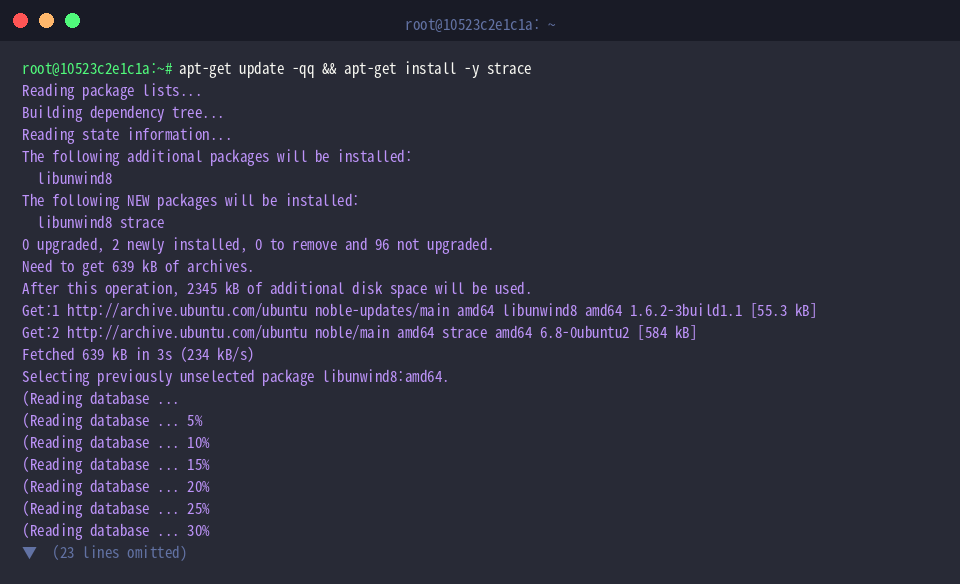
Inicie a configuração do ambiente sincronizando os repositórios locais e instalando o pacote do utilitário através do gerenciador APT:
Em seguida, gere um arquivo textual simples no diretório temporário para servir de alvo nas rotinas de teste: echo 'Linux strace test content' > /tmp/testfile.txt.
A principal virtude do strace reside na sua habilidade de interceptar cada solicitação enviada ao núcleo do sistema operacional e monitorar os sinais emitidos durante o ciclo de vida do software.
Ao envolver o utilitário cat sob a supervisão do strace, torna-se evidente toda a sequência de eventos de baixo nível necessária para abrir (openat), carregar em memória (read), renderizar no terminal (write) e desalocar o descritor (close).
⚙️ [Parâmetros Essenciais]
-c : Consolida um relatório estatístico com o total de invocações, tempo consumido e taxa de erros por syscall.-e : Aplica filtros temáticos para capturar exclusivamente determinados eventos ou chamadas específicas.-o : Redireciona a saída do monitoramento diretamente para um arquivo texto, preservando a legibilidade do console.-p : Acopla o rastreador a um processo ativo em execução mediante o fornecimento do seu PID correspondente.-T : Anexa a duração individual de cada operação ao final de sua respectiva linha de log.-tt : Insere carimbos temporais com resolução em microssegundos no início de cada chamada registrada.-s : Configura o limite máximo de bytes visíveis para strings capturadas como argumento.
Filtragem Seletiva de Eventos (-e trace)
Para evitar a sobrecarga visual provocada por dezenas de chamadas auxiliares na inicialização do binário, a sintaxe strace -e trace=openat,read,write,close cat /tmp/testfile.txt restringe a saída apenas às funções críticas de manipulação de I/O (openat, read, write, close).
Essa abordagem focada permite isolar problemas de leitura e gravação sem ruídos adicionais decorrentes do carregamento de bibliotecas dinâmicas.
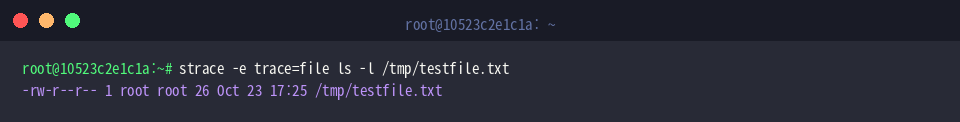
Outra alternativa altamente produtiva consiste em recorrer a classes predefinidas, como em strace -e trace=file ls -l /tmp/testfile.txt.
Nesse cenário, o modificador file agrupa automaticamente todas as chamadas envolvidas em resolução de caminhos, checagem de permissões e leitura de metadados, dispensando a especificação manual de cada função do subsistema de arquivos.
Métricas de Desempenho e Diagnóstico de Sobrecarga (-c)
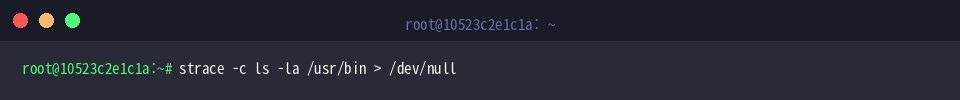
Com o parâmetro -c, exemplificado em strace -c ls -la /usr/bin > /dev/null, é possível avaliar o custo computacional de varrer uma pasta volumosa como /usr/bin.
Ao encaminhar a saída visual do comando para /dev/null, o terminal exibe exclusivamente uma tabela analítica detalhando a distribuição percentual de tempo, a quantidade de invocações e as falhas registradas durante a execução.
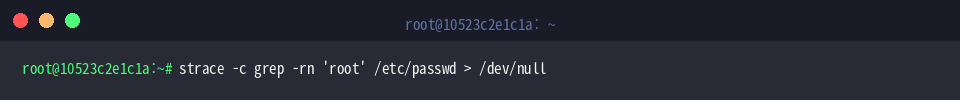
A mesma estratégia pode ser empregada em rotinas de busca: strace -c grep -rn 'root' /etc/passwd > /dev/null quantifica o perfil de execução ao varrer o /etc/passwd.
Esse levantamento sumário identifica de imediato se o atraso de uma tarefa decorre de esperas excessivas em I/O de disco ou de chamadas repetitivas de gerenciamento de memória.
Conexão a Processos em Execução e Auditoria em Log (-p, -o)
Para validar a depuração de rotinas em segundo plano, inicie um processo fictício de longa duração através de sleep 100 &.
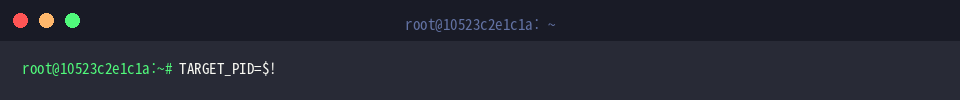
Capture o identificador numérico recém-gerado armazenando-o em uma variável de ambiente: TARGET_PID=$!.
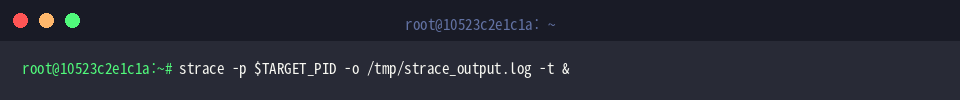
A instrução strace -p $TARGET_PID -o /tmp/strace_output.log -t & intercepta as atividades do PID indicado sem interferir na sessão interativa, gravando todos os eventos acompanhados de horário em /tmp/strace_output.log.
Essa técnica viabiliza o diagnóstico não invasivo de daemons e serviços em ambientes de produção sem a necessidade de reiniciar os binários envolvidos.
Execute sleep 1 para conceder um breve intervalo, assegurando que o utilitário conclua a conexão ao processo antes do próximo passo.
Encerre a rotina monitorada disparando um sinal de finalização via kill $TARGET_PID.
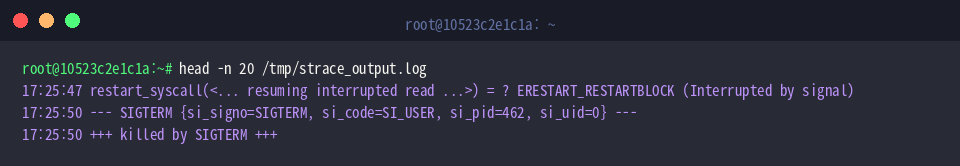
Para auditar o que foi capturado durante o ciclo de vida do processo, consulte o registro estruturado através de head -n 20 /tmp/strace_output.log.
O arquivo revela com clareza o instante exato em que o processo interceptou o sinal SIGTERM e orquestrou os procedimentos de saída do sistema operacional.
O domínio do strace transforma a depuração no Linux em um processo objetivo e fundamentado em evidências concretas. Em situações onde mensagens de erro genéricas impedem o progresso, inspecione a camada de chamadas de sistema e identifique a raiz do problema com agilidade e precisão.