


Visão Geral
Dominar a depuração de tráfego de rede no ecossistema Linux é uma habilidade indispensável para qualquer administrador de sistemas ou engenheiro de infraestrutura. Neste tutorial prático, exploraremos o utilitário de linha de comando tcpdump por meio de cenários reais, deixando de lado a leitura árdua do manual técnico. Você aprenderá desde a identificação das interfaces ativas e aplicação de filtros granulares até o armazenamento de pacotes em arquivos PCAP para posterior investigação detalhada.
Instalação do tcpdump e Descoberta de Interfaces de Rede
Antes de iniciar a coleta e dissecação dos fluxos, precisamos assegurar que os utilitários necessários estejam prontos para uso. Instalaremos o pacote de captura tcpdump juntamente com o cliente HTTP curl, que servirá para emitir requisições de teste.
A execução de tcpdump --version exibe a compilação atual da ferramenta e a versão vinculada da biblioteca de baixo nível libpcap. Construído sobre essa base, o tcpdump monitora os adaptadores de rede do sistema operacional em tempo real, permitindo interceptar dados de diversos protocolos com precisão cirúrgica.
⚙️ [Parâmetros Essenciais]
-i : Define a interface de rede alvo onde a escuta será realizada.-n : Suprime a resolução reversa de DNS, mantendo endereços IP numéricos para agilizar o processamento.-nn : Desativa tanto a tradução de IPs quanto a conversão de portas em nomes de serviços padrão.-c : Limita a captura a uma quantidade predeterminada de pacotes, finalizando o processo logo em seguida.-v : Habilita a exibição detalhada de cabeçalhos, flags e métricas como o TTL (expansível via -vv ou -vvv).-w : Grava os pacotes interceptados em sua forma bruta dentro de um arquivo no formato pcap.-r : Carrega e interpreta um arquivo pcap previamente gravado em disco.-A : Renderiza o conteúdo da carga útil (payload) em texto legível (ASCII).-X : Exibe simultaneamente os cabeçalhos e os payloads em formato hexadecimal e texto ASCII.-D : Relaciona todas as interfaces do host aptas a registrar tráfego de rede.
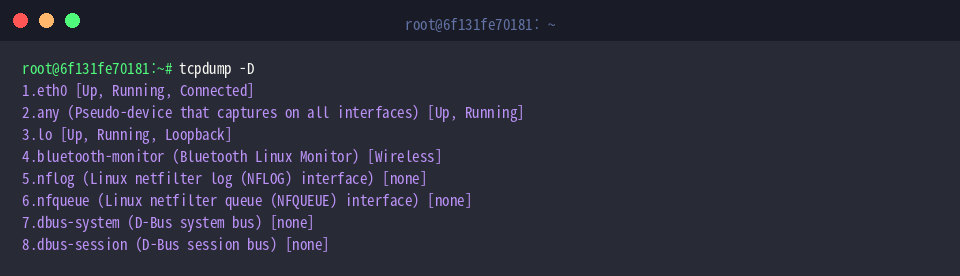
O comando tcpdump -D inspeciona o sistema e gera a lista dos adaptadores de rede disponíveis, associando cada um a um índice numérico e seu status de disponibilidade. Entre os dispositivos identificados, destacam-se a placa de rede externa eth0, a interface coringa any (capaz de monitorar todas as portas simultaneamente) e o circuito local lo, os quais serão repassados ao argumento -i conforme a necessidade de cada diagnóstico.
Sniffing Básico na Interface de Loopback Local
Para demonstrar a interceptação em um ambiente estritamente controlado, dispararemos um fluxo previsível de requisições ICMP em background com a instrução ping -c 4 127.0.0.1 > /dev/null 2>&1 &.
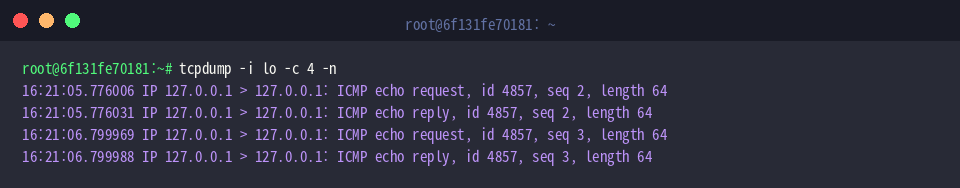
Com o processo rodando, iniciamos a escuta via tcpdump -i lo -c 4 -n. A instrução restringe a captura ao dispositivo local (lo), mantém os identificadores de IP em formato numérico direto (-n) e finaliza a rotina após registrar exatamente quatro eventos (-c 4).
No terminal, observa-se o registro das quatro mensagens ICMP (pares de echo request e echo reply) trocadas internamente pelo endereço 127.0.0.1, com carimbos de data/hora, números de sequência e dimensões exatas de cada pacote.
Filtragem de Tráfego por Protocolo e Porta em Tempo Real
Em servidores de grande tráfego, capturar pacotes de modo indiscriminado gera um volume incontrolável de dados. Para demonstrar o isolamento de sessões web seguras (porta 443), simulamos uma requisição HTTPS remota com curl -s https://example.com > /dev/null 2>&1 &.
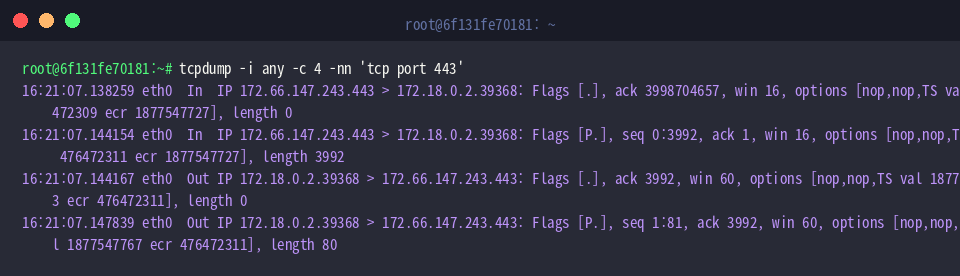
Ao executar tcpdump -i any -c 4 -nn 'tcp port 443', orientamos o sniffer a varrer todos os canais de comunicação (-i any), omitir conversões nominais de hosts e serviços (-nn) e reter unicamente quatro pacotes TCP associados à porta 443 ('tcp port 443').
O relatório detalha o intercâmbio entre a máquina local (172.18.0.2) e o gateway remoto (172.66.147.243.443), revelando parâmetros cruciais como flags TCP (ACK, PSH, SYN), números de sequência e o tamanho dos blocos transmitidos.
Para segmentar exclusivamente pacotes de diagnóstico de conectividade, despachamos um teste externo direcionado a um resolvedor DNS público por meio de ping -c 2 8.8.8.8 > /dev/null 2>&1 &.
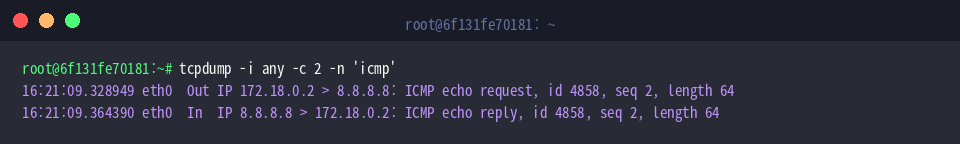
O filtro é então aplicado via tcpdump -i any -c 2 -n 'icmp', instruindo a ferramenta a monitorar todas as interfaces ativas (-i any) sem resolver domínios reversos (-n) e isolar exclusivamente duas comunicações do protocolo ICMP ('icmp').
A saída confirma a captura das transmissões de ida e volta entre o host local (172.18.0.2) e o endereço de destino (8.8.8.8), expondo identificadores de sessão (id), numeração de sequência (seq) e o payload transportado.
Gravação em Arquivo PCAP e Análise Avançada de Carga Útil
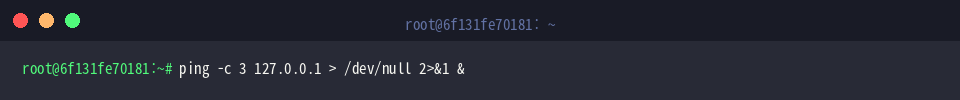
Em incidentes complexos ou coletas de longo prazo, salvar o tráfego em disco para inspeção posterior é a abordagem recomendada. Iniciamos uma nova sequência de testes em background executando ping -c 3 127.0.0.1 > /dev/null 2>&1 &.
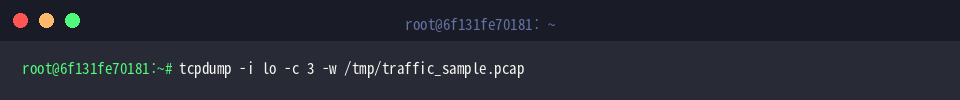
O comando tcpdump -i lo -c 3 -w /tmp/traffic_sample.pcap recolhe três pacotes originados no loopback (lo) e grava a corrente de bytes brutos diretamente no caminho /tmp/traffic_sample.pcap. Ao desacoplar a exibição no terminal da rotina de gravação, evitamos perdas de pacotes por congestionamento de buffer e criamos artefatos prontos para abertura no Wireshark.
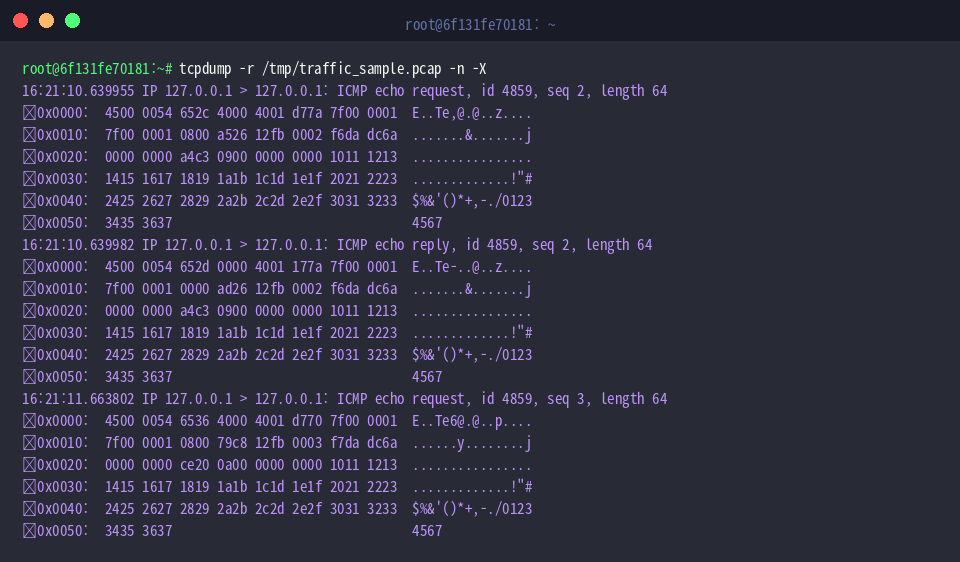
Para ler e interpretar a captura salva sem recorrer a ferramentas visuais, invocamos tcpdump -r /tmp/traffic_sample.pcap -n -X. O parâmetro -r instrui o programa a carregar os dados persistidos, enquanto -X decodifica simultaneamente os cabeçalhos de rede e o conteúdo integral dos pacotes em notação hexadecimal e caracteres ASCII.
Dessa maneira, torna-se possível inspecionar minuciosamente cada byte trafegado e auditar mensagens trocadas na rede interna.
Ao término da atividade, mantemos o sistema limpo expurgando o arquivo binário gerado durante o laboratório com o comando rm -f /tmp/traffic_sample.pcap.
Neste guia, você acompanhou as etapas fundamentais para coletar, segmentar e analisar dados de tráfego de rede no Ubuntu com o tcpdump. Ao dominar essas opções e os seletores de expressão, você disporá de um conjunto ágil e confiável de ferramentas para depurar rotas, isolar falhas de comunicação e auditar a segurança de suas máquinas Linux.