


Visão Geral
Compreender o comportamento do subsistema Netfilter no kernel Linux é essencial para manter a estabilidade da infraestrutura. Neste artigo, exploraremos o utilitário ctstat, uma ferramenta indispensável para inspecionar métricas do rastreador de conexões (conntrack) em tempo real. Você aprenderá como diagnosticar anomalias no tráfego, identificar gargalos operacionais e antecipar o esgotamento de tabelas de conexão através de exemplos práticos.
Preparação do Ambiente e Inicialização dos Módulos do Kernel
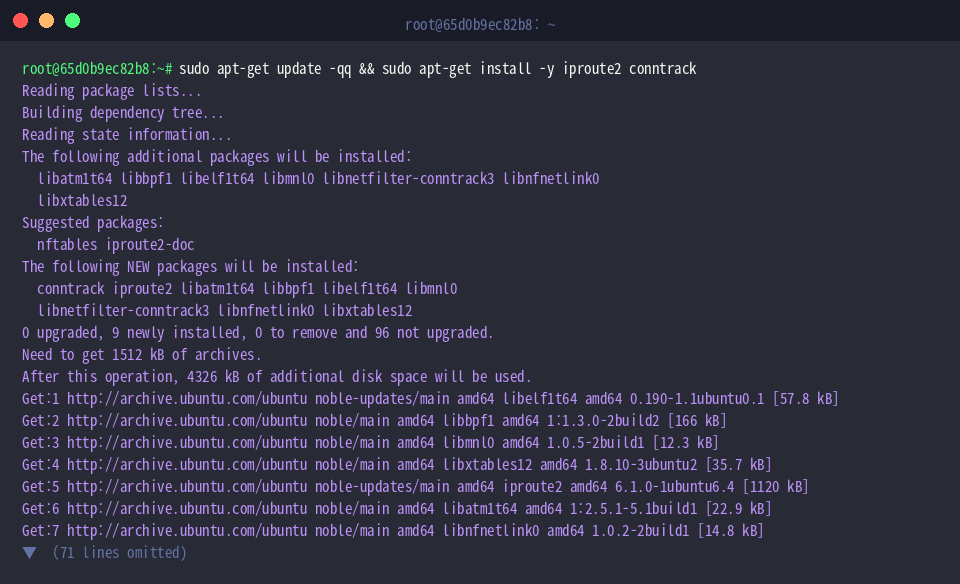
Antes de iniciarmos a análise, precisamos garantir que o conjunto de ferramentas adequado esteja presente na máquina. Instalamos o pacote iproute2 (que inclui o utilitário) juntamente com o binário conntrack.
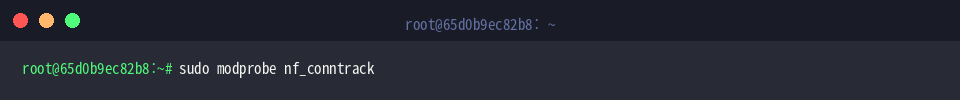
Para que o subsistema do kernel registre os fluxos de rede e processe as estatísticas de estado, carregamos explicitamente o módulo nf_conntrack.
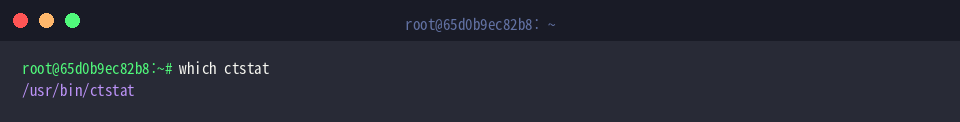
Validamos a disponibilidade e a localização do binário no sistema operacional executando which ctstat.
O ctstat atua como uma interface amigável para ler os contadores expostos pela pilha de rastreamento do Linux, facilitando auditorias periódicas.
⚙️ [Parâmetros Essenciais]
-c, --count : Define a quantidade total de amostras a coletar antes de finalizar o processo.-i, --interval : Ajusta o período de atualização da amostragem em segundos.-h, --help : Exibe a lista completa de opções suportadas.-V, --version : Retorna as informações de versão do software.
Execução Inicial e Captura de Instantâneo Único
Podemos consultar rapidamente a sintaxe e os argumentos aceitos invocando o comando com a flag ctstat --help.
Essa consulta inicial permite revisar parâmetros de formatação, filtragem de colunas e intervalos de tempo.
Quando o objetivo é registrar o estado corrente da tabela sem manter um loop contínuo no terminal, executamos ctstat -c 1.
Esse comando gera um único snapshot das métricas de conexão e encerra a execução imediatamente, sendo ideal para scripts de auditoria automatizados.
Coleta Cadenciada de Métricas e Observação de Tráfego
Para acompanhar as oscilações da rede em intervalos controlados, utilizamos a combinação ctstat -i 2 -c 3.
Essa instrução orienta o utilitário a capturar 3 amostras sucessivas a cada 2 segundos, interrompendo a amostragem de forma autônoma ao concluir o ciclo.
A fim de simular uma nova sessão na pilha de rede e verificar o reflexo imediato nos contadores, disparamos uma requisição externa silenciosa com curl -s https://www.google.com > /dev/null.
Logo após a geração do tráfego, rodamos ctstat -i 1 -c 2 para validar a resposta do kernel.
Com duas leituras espaçadas em 1 segundo, fica nítido o impacto do novo fluxo nos contadores de conexões registradas e consultadas.
Filtragem de Indicadores Críticos e Validação no Kernel
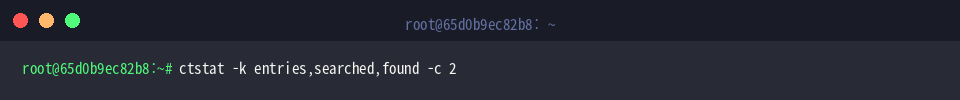
Em ambientes de produção com alto volume de pacotes, filtrar colunas específicas simplifica a leitura dos dados. Usamos ctstat -k entries,searched,found -c 2 para isolar os campos de maior interesse.
Dessa maneira, direcionamos a atenção para o volume de entradas ativas (entries) e a eficiência das pesquisas na tabela hash (searched, found), descartando colunas secundárias.
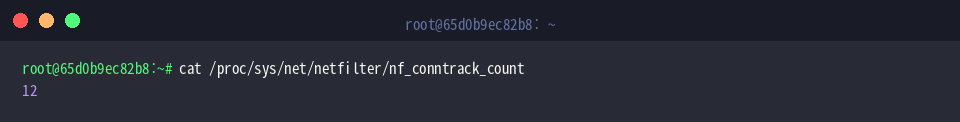
Para cruzar as informações fornecidas pela ferramenta com os dados puros do sistema, inspecionamos o arquivo virtual através do comando cat /proc/sys/net/netfilter/nf_conntrack_count.
A correspondência entre o valor de entries reportado pelo ctstat e o total retornado pelo subsistema do kernel comprova a precisão do utilitário no rastreamento dos sockets de rede.
Dominar o ctstat capacita administradores e engenheiros de confiabilidade (SRE) a supervisionar o ciclo de vida dos fluxos de rede no Linux de forma rápida e precisa.
Adote essas técnicas de observabilidade para antecipar saturações na tabela do Netfilter, solucionar anomalias de firewall e assegurar a estabilidade das conexões em suas instâncias de produção.