


Visão Geral
Dominar o mapeamento de rede e a análise de superfícies de ataque é uma competência fundamental para administradores de sistemas Linux. Este artigo explora o ecossistema do nmap no ecossistema Ubuntu, cobrindo desde a configuração inicial do utilitário até a interpretação analítica das respostas emitidas pelas portas e serviços ativos na máquina.
Preparação do Ambiente e Instalação dos Pacotes
Para demonstrar as técnicas de varredura sem interferir em redes externas, iniciamos preparando um cenário de laboratório local via gerenciador APT, instalando tanto o analisador de rede quanto o interpretador Python através do comando apt-get update -qq && apt-get install -y nmap python3.
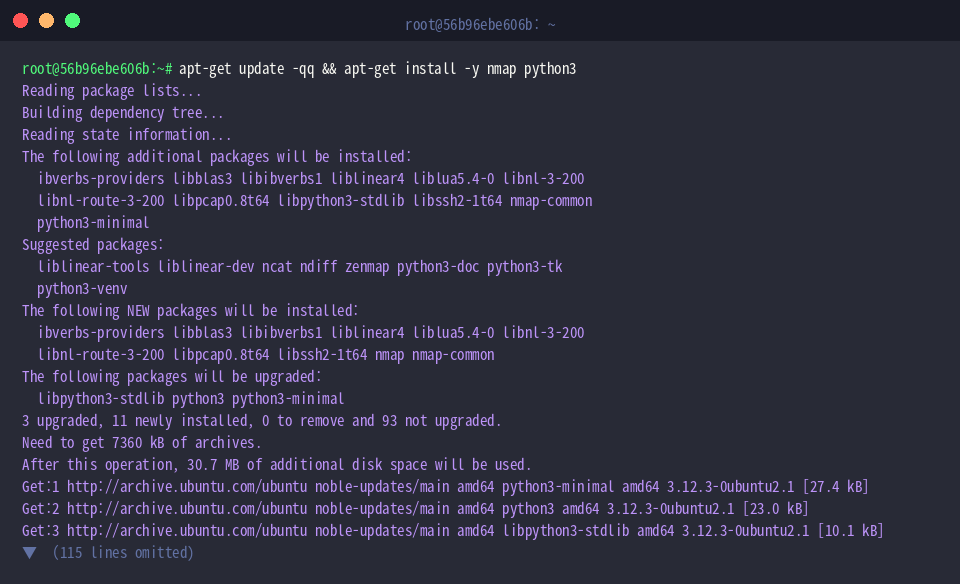
Projetado especificamente para reconhecimento de infraestrutura e avaliações defensivas de segurança, o utilitário nmap identifica quais sockets de comunicação estão aceitando conexões e quais serviços remotos respondem a essas solicitações.
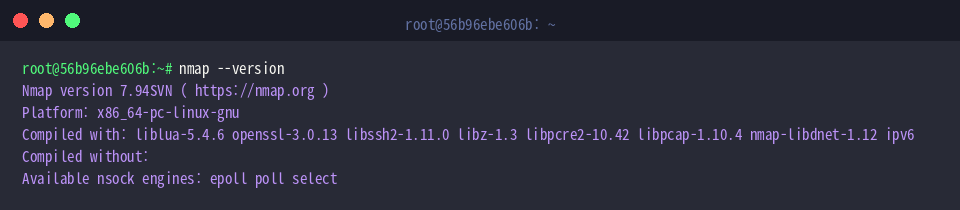
A integridade da instalação e os módulos compilados no binário podem ser confirmados executando nmap --version.
⚙️ [Parâmetros Essenciais]
-p : Restringe a análise a identificadores de porta específicos ou intervalos delimitados.-sS : Conduz um escaneamento furtivo (SYN scan), averiguando portas abertas sem concluir o handshake TCP.-sT : Efetua uma conexão TCP bidirecional integral (3-way handshake) junto ao alvo.-sU : Mapeia a disponibilidade e o estado de portas que operam sobre o protocolo UDP.-sV : Investiga o serviço em execução e tenta extrair o número de versão do software exposto.-O : Aplica testes de fingerprinting para deduzir o sistema operacional hospedeiro.-A : Aciona um perfil agressivo de diagnóstico, combinando detecção de SO, versão de serviço, scripts NSE e traceroute.-v : Aumenta o detalhamento do feedback textual exibido no terminal durante a operação.
Para fornecer um endpoint ativo para nossos diagnósticos locais, instanciamos um servidor web simples escutando na porta 8080 em background com python3 -m http.server 8080 > /dev/null 2>&1 &.
Aguardamos o socket de rede inicializar e estabilizar as conexões locais inserindo uma pausa programada com o utilitário sleep 1.
Execução de Varreduras Iniciais e Análise de Hosts
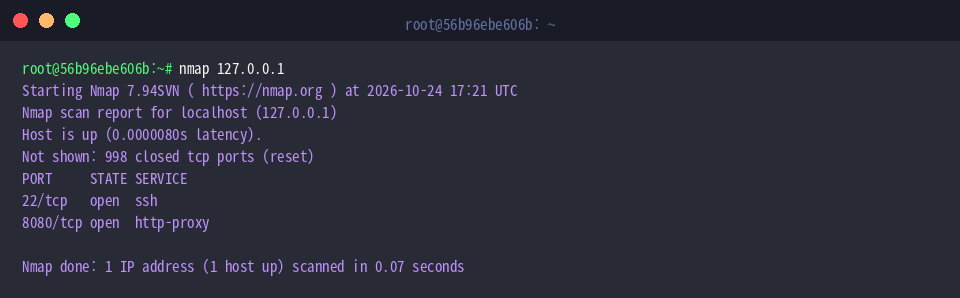
O primeiro passo prático consiste em disparar uma consulta não intrusiva contra a interface de loopback por meio da instrução nmap 127.0.0.1.
Na ausência de sinalizadores adicionais, o binário inspeciona os 1.000 destinos TCP mais recorrentes na internet, destacando imediatamente a porta administrativa 22 (SSH) e a porta 8080 recém-aberta pelo nosso script Python.
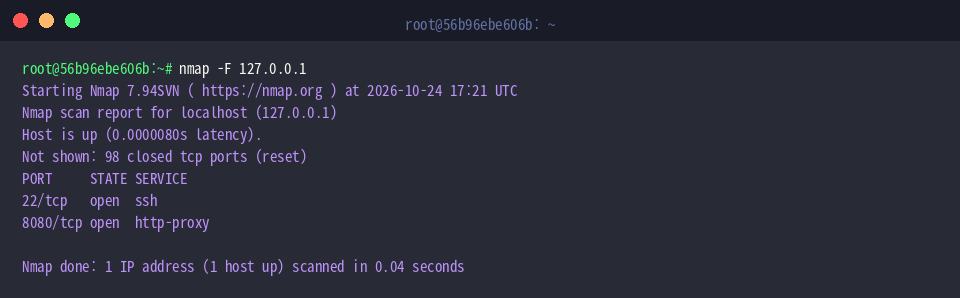
Em cenários onde a agilidade é prioridade máxima, é possível restringir a inspeção aos 100 serviços mais comuns disparando nmap -F 127.0.0.1.
O parâmetro -F (Fast scan) reduz consideravelmente o tempo total de resposta, permitindo que o administrador identifique gargalos ou portas expostas em frações de segundo.
Inspeção Direcionada e Mapeamento de Serviços
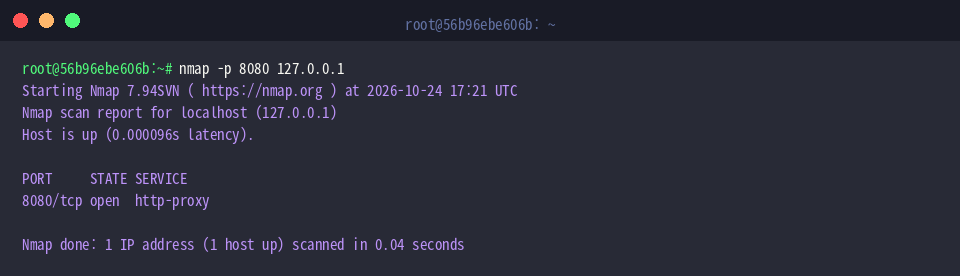
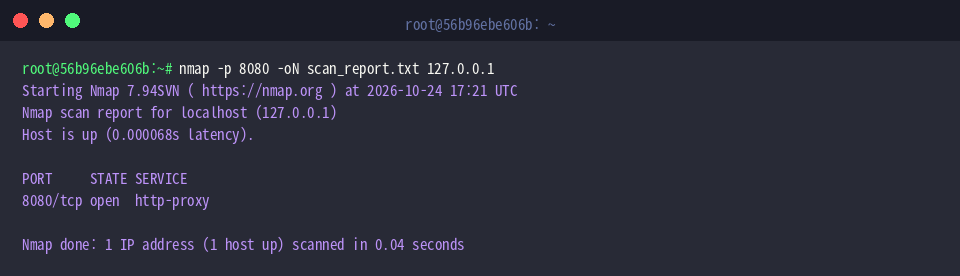
Caso o objetivo seja auditar unicamente um ponto de entrada predeterminado, executa-se nmap -p 8080 127.0.0.1.
Ao isolar o tráfego de sondagem, eliminam-se ruídos desnecessários e atesta-se com rapidez que a porta 8080 encontra-se no estado open.
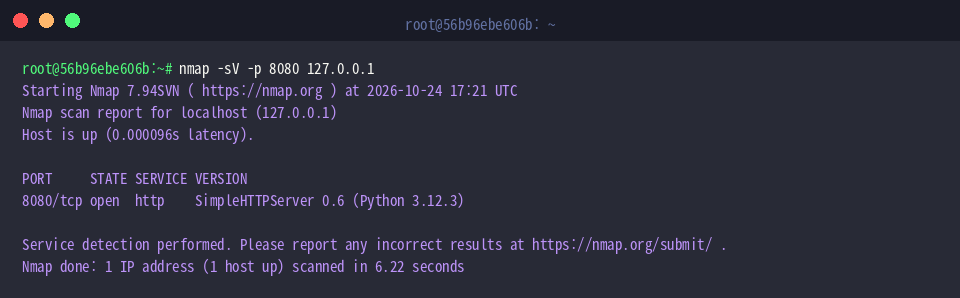
Saber que uma porta está acessível raramente é suficiente; compreender qual software e release respondem por ela é indispensável para a gestão de vulnerabilidades. Com nmap -sV -p 8080 127.0.0.1, requisitamos a identificação profunda do daemon.
O retorno do sinalizador -sV revela a assinatura precisa do processo ativo, apontando a presença do servidor leve SimpleHTTPServer 0.6 executado sob o runtime Python 3.12.3.
Exportação de Relatórios e Encerramento dos Testes
Para arquivar o diagnóstico ou gerar evidências para documentação de infraestrutura, utilizamos nmap -p 8080 -oN scan_report.txt 127.0.0.1.
O modificador -oN orienta o nmap a transcrever a saída padrão diretamente em um arquivo texto legível (scan_report.txt), facilitando auditorias posteriores e comparações de integridade.
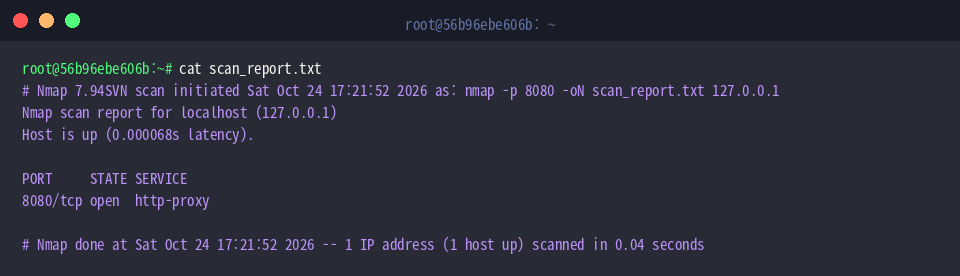
A validação do arquivo recém-gerado pode ser realizada pelo utilitário cat scan_report.txt.
O documento exibe o carimbo de data/hora, as diretivas empregadas, o status da máquina auditada e as particularidades levantadas sobre a porta 8080.
Finalizados os experimentos, removemos os artefatos de teste e liberamos a porta consumida derrubando o processo servidor através de pkill -f 'http.server 8080'.
Examinamos neste tutorial os conceitos elementares e as práticas essenciais para inspecionar sockets de rede e decodificar relatórios gerados pelo nmap no Ubuntu.
Incorpore estas rotinas no cronograma regular de auditorias de seus servidores para monitorar portas desnecessárias e fortalecer a resiliência de seu ambiente Linux.