


Visão Geral da Arquitetura
Em distribuições Linux modernas, a troca de mensagens estruturadas entre daemons de infraestrutura e aplicações de usuário depende essencialmente do barramento D-Bus, coordenado em tempo real pelo processo dbus-daemon. Este artigo explora os fundamentos práticos desse subsistema no Ubuntu, detalhando como avaliar a integridade dos serviços do sistema, instanciar barramentos isolados para testes e interagir com interfaces IPC através do terminal.
1. Instalação de Utilitários e Diagnóstico do Serviço Central
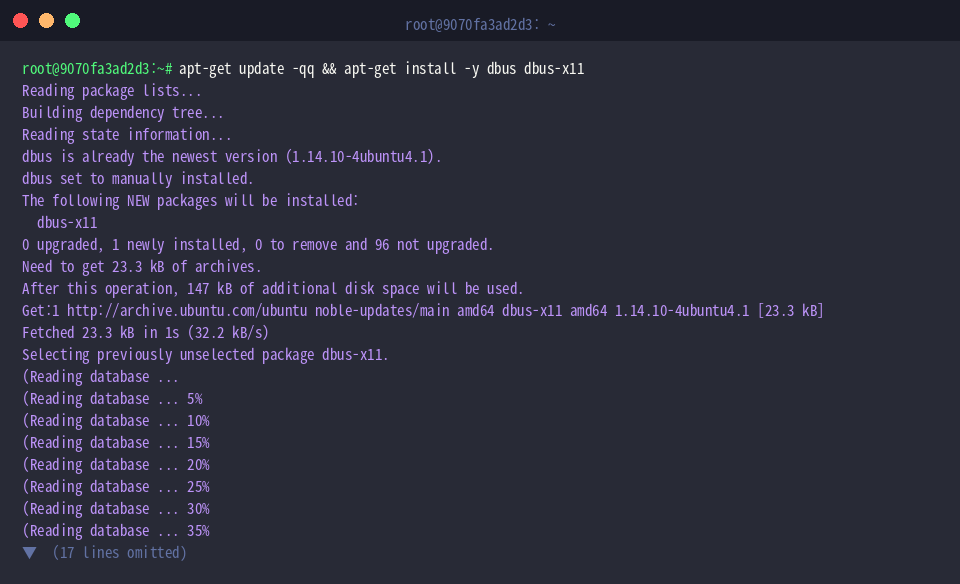
Para assegurar a disponibilidade de todos os binários de depuração e bibliotecas auxiliares do ecossistema D-Bus no Ubuntu, atualizamos a base do repositório e instalamos os pacotes necessários via linha de comando:
apt-get update -qq && apt-get install -y dbus dbus-x11
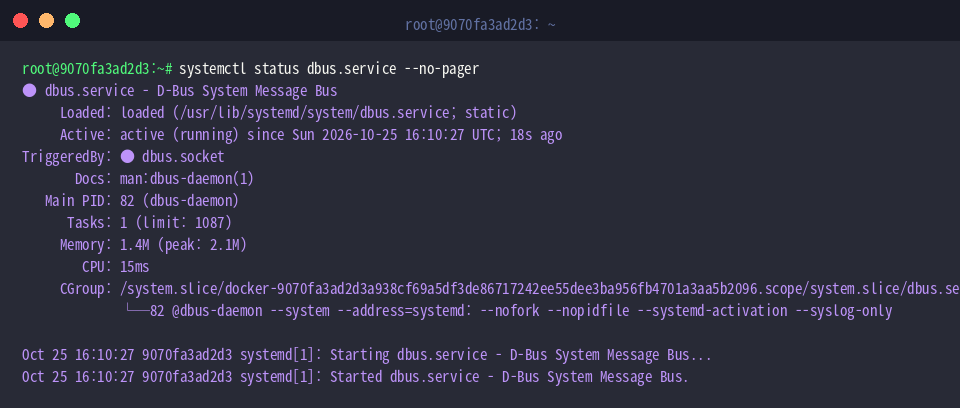
A orquestração do barramento de sistema é gerenciada nativamente pelo systemd. Para validar se a unidade responsável está em plena execução e devidamente vinculada ao socket de escuta, executamos:
systemctl status dbus.service --no-pager
A saída do terminal confirma o status active (running), indicando que os processos do sistema operacional já podem registrar endpoints e despachar mensagens corporativas pelo canal.
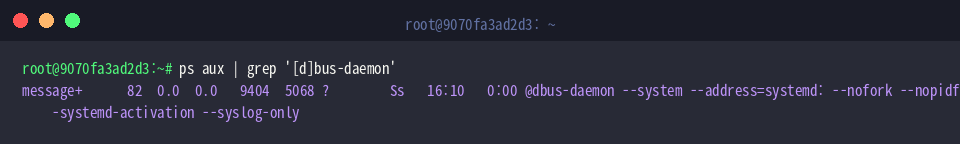
Para auditar os parâmetros de inicialização aplicados ao daemon principal na instância atual, inspecionamos a tabela de processos do kernel:
ps aux | grep '[d]bus-daemon'
⚙️ [Parâmetros Operacionais Essenciais]
--system : Inicializa a instância sob o perfil de barramento do sistema, impondo as diretivas de segurança globais.--session : Opera a instância voltada para o contexto da sessão ativa do usuário autenticado.--config-file=FILE : Sobrescreve o arquivo mestre padrão, forçando o carregamento de uma configuração personalizada.--nofork : Evita que o daemon crie processos em segundo plano, retendo sua execução no terminal (foreground).--address=ADDRESS : Especifica manualmente o socket IPC ou canal de rede onde as requisições serão recepcionadas.--syslog-only : Encaminha todos os registros de evento diretamente ao syslog, suprimindo o canal padrão de erros (stderr).
2. Inspeção de Versão e Anatomia das Configurações
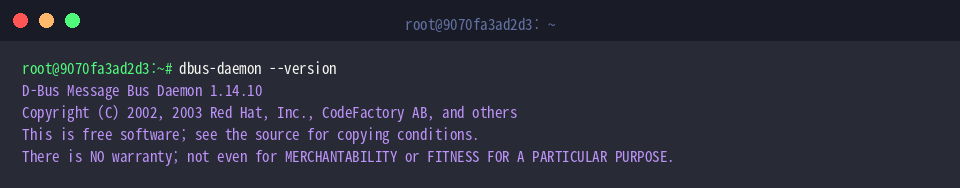
A determinação da compilação exata do utilitário e dos termos de licenciamento vigentes no ambiente é realizada com a flag de versão:
dbus-daemon --version
O retorno confirma a presença da distribuição D-Bus 1.14.10, assegurando total compatibilidade com as rotinas contemporâneas do Linux.
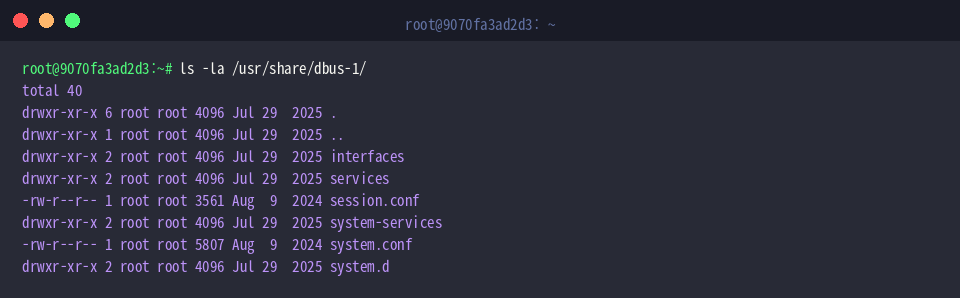
O comportamento operacional do barramento é governado por definições situadas no diretório estrutural /usr/share/dbus-1/. Para inspecionar a hierarquia de políticas e arquivos de controle disponíveis, listamos o diretório:
ls -la /usr/share/dbus-1/
Nesta pasta encontram-se os arquivos mestres system.conf e session.conf, além do diretório system.d, onde políticas de controle de acesso para serviços específicos de terceiros são organizadas.
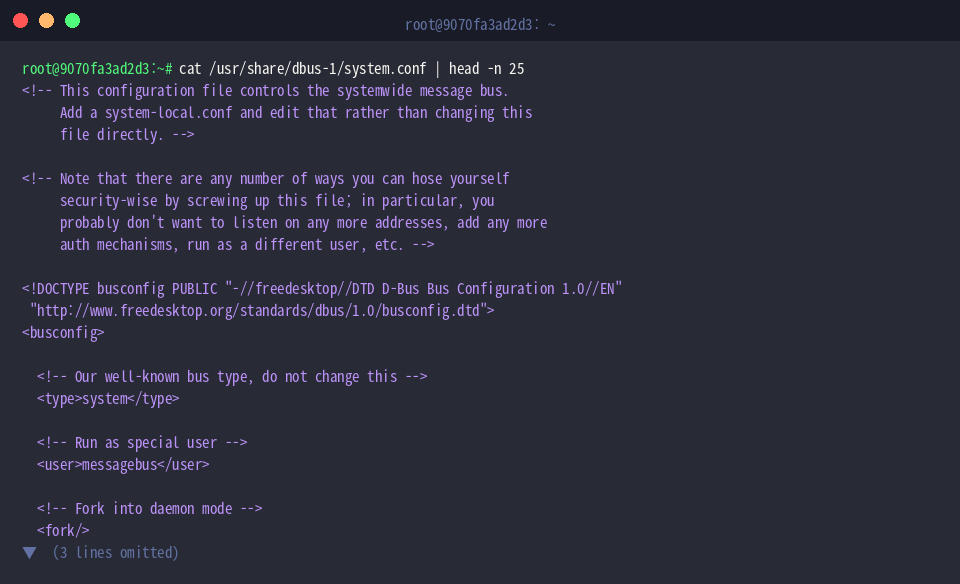
A análise das diretivas básicas do barramento de sistema pode ser feita lendo as primeiras linhas de seu arquivo de especificação:
cat /usr/share/dbus-1/system.conf | head -n 25
O documento adota padronização XML, estruturando o DTD exigido e declarando expressamente o tipo system como escopo daquele barramento.
3. Inicialização e Captura de um Barramento de Sessão Isolado
Ambientes de desenvolvimento e rotinas de depuração frequentemente demandam a execução de instâncias de sessão independentes. Para armazenar os metadados dessa conexão isolada, preparamos primeiramente uma pasta temporária:
mkdir -p /tmp/dbus_test
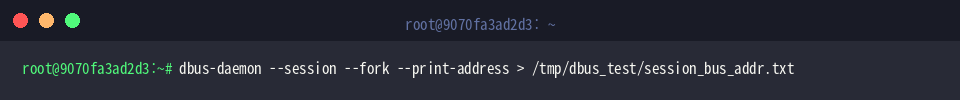
Em seguida, lançamos uma instância em segundo plano instruindo o daemon a imprimir suas coordenadas de conexão diretamente em um arquivo de texto:
dbus-daemon --session --fork --print-address > /tmp/dbus_test/session_bus_addr.txt
A combinação de --fork com --print-address viabiliza a execução assíncrona, canalizando a string do socket Unix resultante para o armazenamento local.
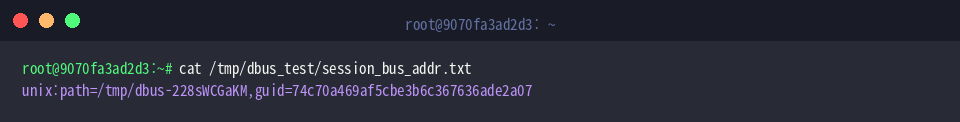
A validação das credenciais de conexão atribuídas a esse novo canal de sessão é feita lendo o arquivo gerado:
cat /tmp/dbus_test/session_bus_addr.txt
O conteúdo exibe a URI completa do socket de domínio Unix (unix:path) gerado em /tmp acompanhado de seu identificador exclusivo (guid), parâmetros indispensáveis para clientes externos se plugarem a esse barramento.
4. Interrogando o Barramento do Sistema com dbus-send
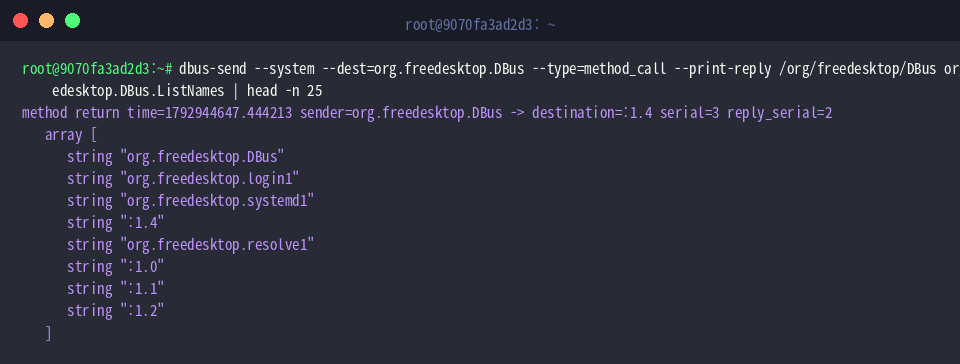
A ferramenta de linha de comando dbus-send permite despachar mensagens de controle e invocar procedimentos remotos (RPC). Para listar todos os serviços conectados e nomes registrados no barramento de sistema, consultamos a interface controladora:
dbus-send --system --dest=org.freedesktop.DBus --type=method_call --print-reply /org/freedesktop/DBus org.freedesktop.DBus.ListNames | head -n 25
A chamada ao método ListNames devolve a relação de componentes do ecossistema (como systemd1 e login1), além dos identificadores efêmeros atribuídos a cada conexão individual (ex.: :1.0).
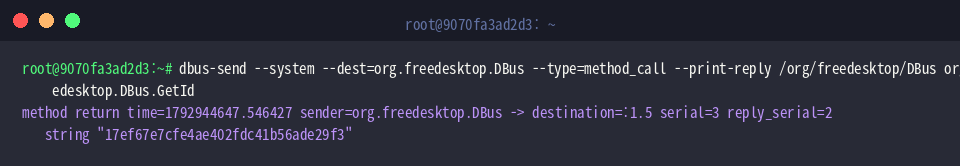
Cada instância de barramento possui uma assinatura global única. Para recuperar o identificador mestre atribuído ao daemon do sistema em execução, invocamos o método correspondente:
dbus-send --system --dest=org.freedesktop.DBus --type=method_call --print-reply /org/freedesktop/DBus org.freedesktop.DBus.GetId
O comando retorna uma cadeia hexadecimal de 32 caracteres que materializa o UUID imutável daquela instância ativa no sistema operacional.
Dominar a topologia e as ferramentas analíticas do dbus-daemon confere aos administradores de sistemas e desenvolvedores Linux ampla autonomia para diagnosticar falhas de comunicação interna, inspecionar permissões de serviços e estruturar integrações robustas entre processos no Ubuntu.