


Visão Geral
No ecossistema Linux, o D-Bus atua como a espinha dorsal de comunicação entre processos (IPC), interligando aplicativos de desktop e daemons de infraestrutura do sistema operacional. Este guia prático explora como dissecar o tráfego do barramento em tempo real utilizando o utilitário de linha de comando dbus-monitor. A seguir, você aprenderá técnicas de depuração avançada para capturar chamadas de métodos e sinais emitidos tanto no barramento de sistema (System Bus) quanto no de sessão (Session Bus).
Preparação de Pacotes e Diagnóstico do Serviço D-Bus
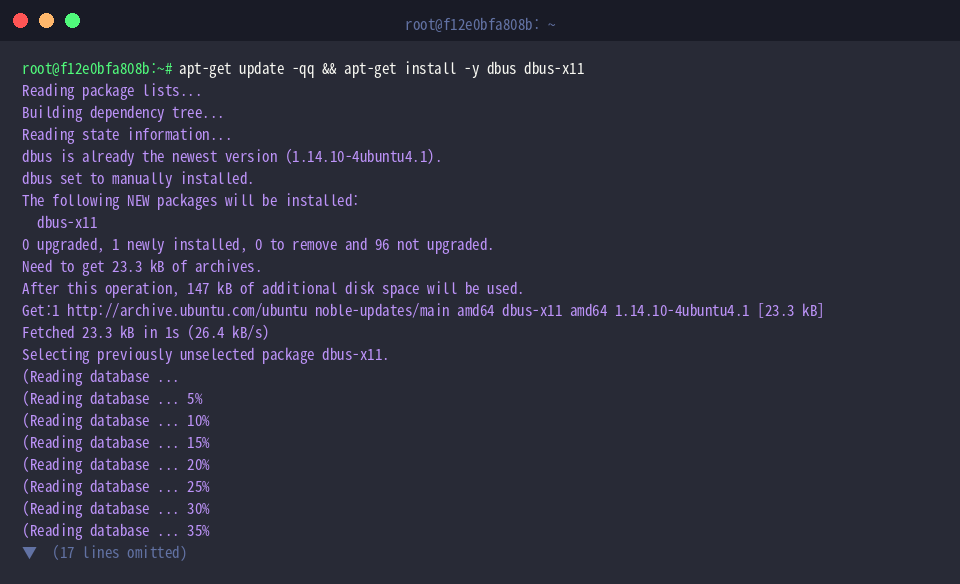
Para disponibilizar os binários de monitoramento no Ubuntu, sincronize os repositórios locais e instale os pacotes fundamentais com o comando apt-get update -qq && apt-get install -y dbus dbus-x11.
Em seguida, valide se o executável do utilitário está devidamente registrado no $PATH do sistema executando which dbus-monitor.
O dbus-monitor desempenha o papel de um analisador de pacotes dedicado ao D-Bus, interceptando e detalhando cada evento que trafega pelos canais de comunicação.
⚙️ [Parâmetros Essenciais]
--system : Direciona a escuta para o barramento do sistema operacional (System Bus).--session : Conecta ao barramento da sessão do usuário ativo (comportamento padrão caso nenhum canal seja explicitado).--pcap : Exporta os pacotes capturados no formato padrão PCAP, permitindo a análise aprofundada em ferramentas como o Wireshark.--binary : Emite o fluxo de dados em formato binário bruto sem decodificação textual.--monitor : Apresenta a estrutura completa das mensagens formatada de maneira legível no terminal.--profile : Gera relatórios voltados a benchmarking e medição de latência com marcas temporais de precisão.
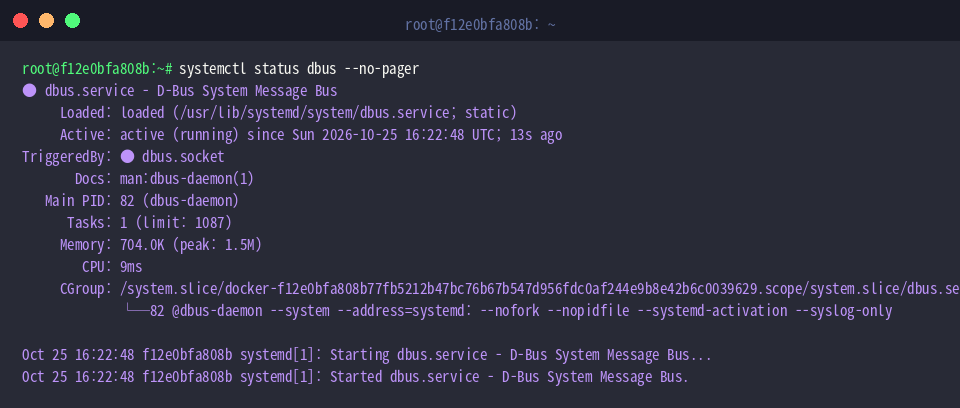
Antes de interceptar mensagens, é indispensável confirmar a saúde do daemon do barramento executando systemctl status dbus --no-pager.
A presença do status Active: active (running) assegura que a camada de mensageria central está operacional e pronta para rotear as chamadas entre processos.
Captura Global de Tráfego no Barramento de Sistema (System Bus)
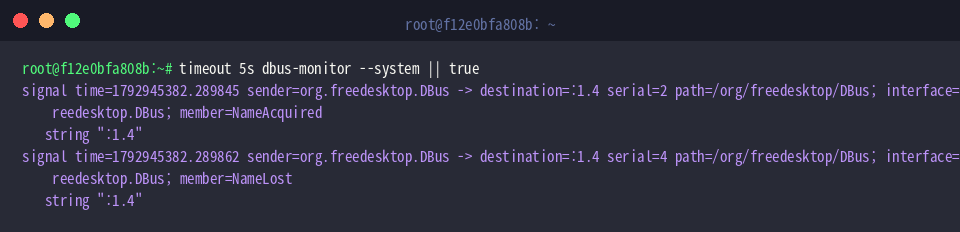
Para inspecionar o fluxo contínuo de eventos do sistema por um período controlado de cinco segundos, dispare a instrução timeout 5s dbus-monitor --system || true.
Na saída gerada, destacam-se eventos fundamentais do ciclo de vida das conexões, como o sinal NameAcquired — disparado quando um processo assume um identificador no barramento — e o sinal NameLost, registrado quando a sessão do cliente é encerrada.
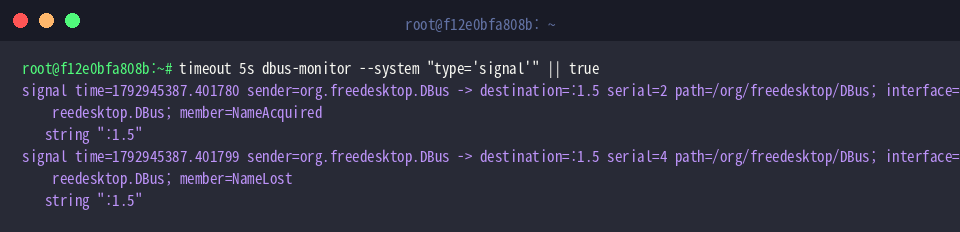
Caso o objetivo seja isolar notificações assíncronas do tipo broadcast, descartando chamadas de métodos diretas, execute timeout 5s dbus-monitor --system "type='signal'" || true.
Ao aplicar o critério de correspondência (type='signal'), o analisador filtra o ruído de invocação remota e exibe com exclusividade as mudanças de estado emitidas pelos serviços do sistema.
Construção de Regras de Filtragem por Interface e Membro
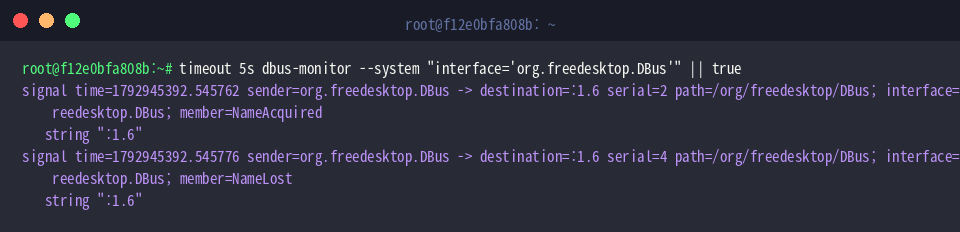
Quando se investiga um subsistema específico, é recomendável restringir a captura definindo uma interface alvo através do comando timeout 5s dbus-monitor --system "interface='org.freedesktop.DBus'" || true.
O retorno da filtragem revela estritamente as trocas de mensagens gerenciadas pela interface base (org.freedesktop.DBus), registrando as atividades estruturais de aquisição e liberação de nomes (NameAcquired e NameLost).
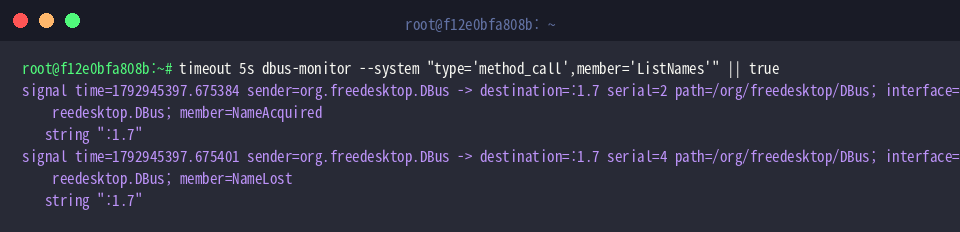
Para diagnósticos de alta precisão sobre operações pontuais, podemos associar o tipo de mensagem ao nome exato do membro por meio de timeout 5s dbus-monitor --system "type='method_call',member='ListNames'" || true.
Ao combinar os atributos (type='method_call') e (member='ListNames'), o terminal isola apenas as requisições em que algum processo do sistema solicita a listagem geral dos serviços ativos no barramento.
Injeção e Validação de Mensagens com dbus-send
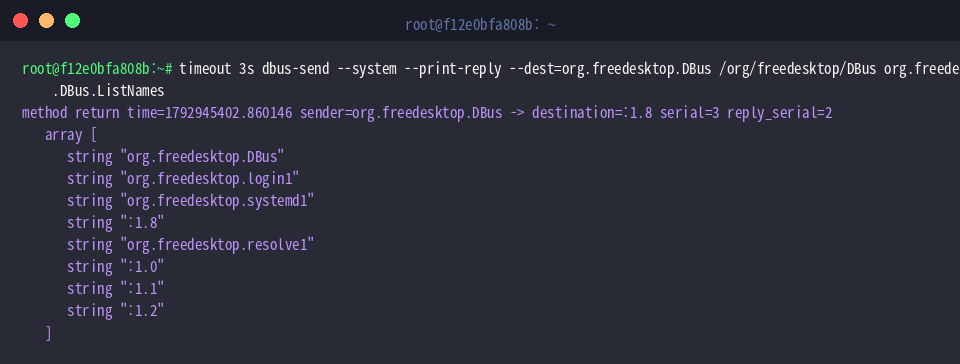
Com a ferramenta dbus-send, administradores podem consultar serviços ativamente e testar respostas do barramento. Para consultar os nomes registrados no daemon principal, execute timeout 3s dbus-send --system --print-reply --dest=org.freedesktop.DBus /org/freedesktop/DBus org.freedesktop.DBus.ListNames.
A resposta do serviço central (org.freedesktop.DBus) retorna uma estrutura de matriz contendo os identificadores ativos no sistema operacional, tais como systemd1 e login1.
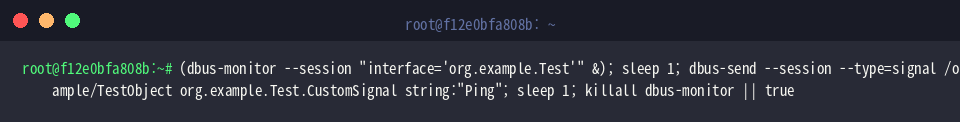
Para validar a integridade de um canal ponta a ponta, podemos simular um cenário completo executando o monitor em segundo plano, disparando um sinal customizado e finalizando a rotina com (dbus-monitor --session "interface='org.example.Test'" &); sleep 1; dbus-send --session --type=signal /org/example/TestObject org.example.Test.CustomSignal string:"Ping"; sleep 1; killall dbus-monitor || true.
Esse pipeline demonstra na prática a transmissão de uma carga de teste (string:"Ping") na interface org.example.Test dentro do barramento de sessão, comprovando a reatividade do dbus-monitor antes de terminar os processos de teste.
Dominar o dbus-monitor e suas regras de filtragem fornece aos administradores e desenvolvedores uma visão transparente sobre as entranhas da arquitetura Linux. Incorpore essas técnicas ao seu fluxo de trabalho para acelerar o diagnóstico de falhas em serviços de segundo plano e elevar a precisão na depuração de processos integrados via IPC.