


Visão Geral
Administradores de sistemas e desenvolvedores frequentemente enfrentam falhas ao disparar aplicações dependentes do barramento de sessão D-Bus em instâncias remotas via SSH ou servidores headless desprovidos de interface gráfica. Este artigo apresenta como contornar essa restrição arquitetural utilizando o utilitário dbus-run-session. Veremos como instanciar barramentos temporários totalmente isolados, executar consultas e comandos administrativos com segurança e gerenciar o ciclo de vida dos processos envolvidos para evitar o consumo indevido de recursos.
Fundamentos do dbus-run-session e Inspeção de Variáveis
Para reproduzir os cenários deste guia, certifique-se de disponibilizar os utilitários de mensageria essenciais instalando os pacotes dbus-bin e dbus-daemon.
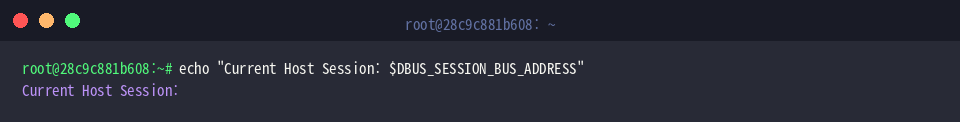
Em sessões interativas de terminal desprovidas de display manager, o barramento de usuário geralmente não é instanciado. Podemos comprovar essa ausência inspecionando a variável DBUS_SESSION_BUS_ADDRESS. A saída vazia confirma que o shell atual opera em um contexto puramente textual sem barramento ativo.
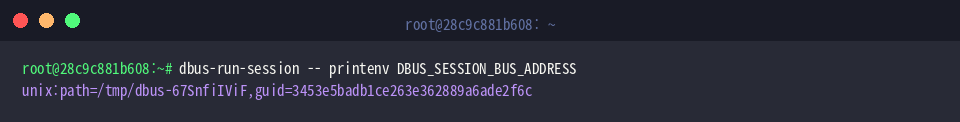
O dbus-run-session resolve esse obstáculo de forma elegante: ele inicializa um processo dbus-daemon dedicado em segundo plano, injeta automaticamente as credenciais e o socket em DBUS_SESSION_BUS_ADDRESS para o processo filho e encerra a infraestrutura assim que a tarefa termina. Ao executarmos printenv DBUS_SESSION_BUS_ADDRESS sob esse wrapper, observamos o caminho do socket UNIX e o GUID recém-gerados.
⚙️ [Opções Principais]
--config-file=FILENAME : Substitui a configuração padrão do D-Bus pelo arquivo especificado.--dbus-daemon=BINARY : Define manualmente o binário do dbus-daemon a ser invocado pelo wrapper.-- : Delimita o final dos argumentos do wrapper, garantindo que tudo o que se segue seja interpretado como o comando a ser executado.--help : Exibe o resumo das instruções e flags disponíveis.--version : Informa o número de versão do utilitário instalado.
Gerenciando Configurações do gsettings em Servidores Headless e SSH
A manipulação de configurações de desktop via linha de comando exige o pacote libglib2.0-bin, que fornece o binário gsettings.
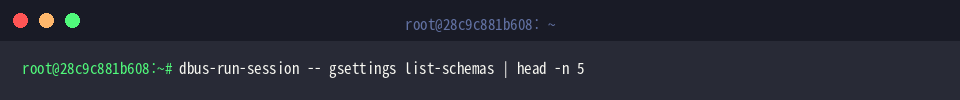
Ao executar gsettings list-schemas dentro do ambiente provido pelo dbus-run-session, obtemos a listagem de esquemas de configuração do sistema sem qualquer erro de comunicação, mesmo operando em uma máquina virtual sem monitor ou servidor X11/Wayland ativo.
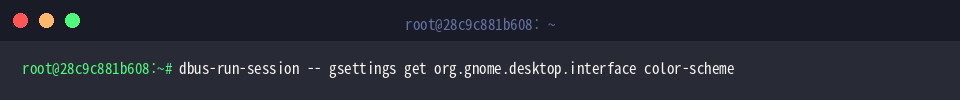
Podemos estender esse padrão para consultar ou alterar chaves específicas. O comando gsettings get org.gnome.desktop.interface color-scheme recupera o esquema de cores ativo diretamente pelo barramento temporário, permitindo que scripts de automação ou provisionamento interajam com definições do GNOME via SSH sem falhas.
Invocando Métodos e Validando o Barramento com dbus-send
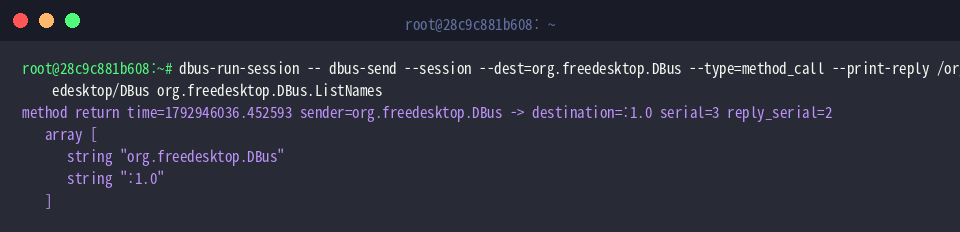
Para checar o status interno da camada de IPC criada pelo wrapper, utilizamos a ferramenta dbus-send. Disparar a chamada de método ListNames expõe os serviços registrados no barramento de sessão recém-criado, evidenciando tanto a interface nativa org.freedesktop.DBus quanto o identificador de conexão exclusivo (:1.0) do cliente.
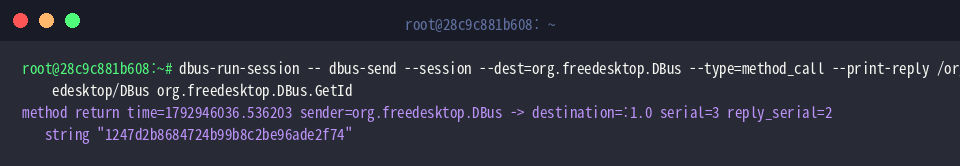
Outra validação estrutural importante consiste em obter o identificador único da instância com o método GetId. O recebimento de uma string com o hash exclusivo comprova a integridade das trocas síncronas de mensagens (request-reply) ao longo do barramento isolado.
Execução de Comandos Compostos em Subshell e Ciclo de Vida
Quando fluxos de trabalho demandam pipelines (|), encadeamentos com operadores lógicos (&&, ||) ou sequenciadores (;), o wrapping direto de argumentos pelo dbus-run-session pode truncar a instrução. A melhor prática nesses cenários consiste em encapsular a rotina inteira em uma subshell explícita via bash -c.
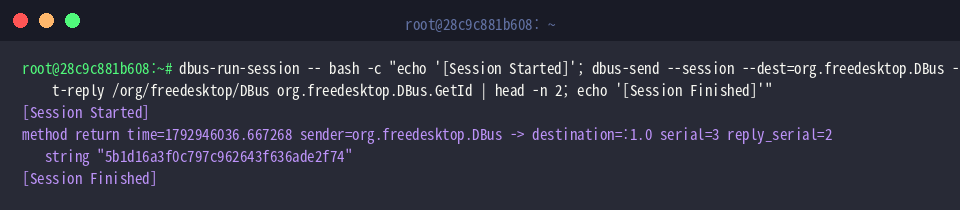
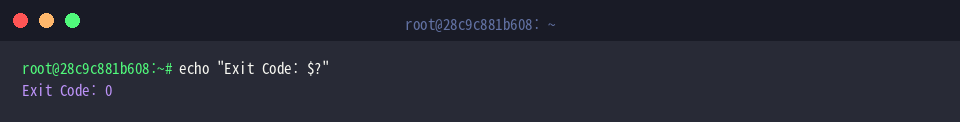
Ao término da subshell, o dbus-run-session encarrega-se de desligar o daemon e limpar o socket UNIX. Avaliar o código de retorno com echo "Exit Code: $?" fornece a garantia de que todas as etapas foram concluídas com êxito (0) e que os processos efêmeros foram liberados sem vazamento de memória ou arquivos temporários órfãos.
A adoção do dbus-run-session representa o método mais limpo e padronizado para executar utilitários do ecossistema Linux vinculados ao D-Bus em infraestruturas headless e terminais remotos, mantendo pipelines de automação estáveis e livres de configurações manuais desnecessárias.