


Introdução ao dbus-send e ao Barramento D-Bus
O mecanismo D-Bus atua como a espinha dorsal da comunicação entre processos (IPC) no ecossistema Linux moderno. Em vez de se perder nas páginas densas do manual (man), este tutorial prático demonstra como interagir diretamente com o barramento do sistema através do utilitário dbus-send. Exploraremos desde o mapeamento de serviços ativos até a extração de propriedades e invocação de métodos remotos diretamente na linha de comando.
Verificação do Ambiente e Listagem de Serviços no Barramento
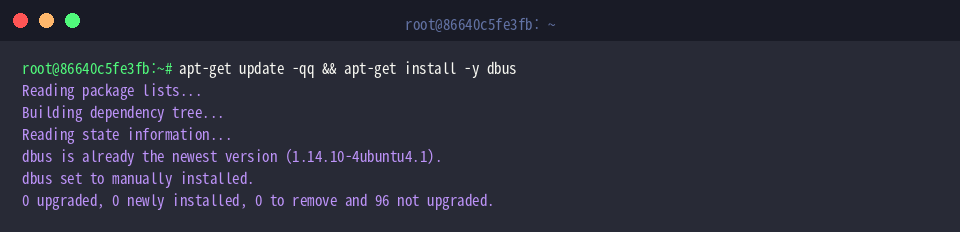
Antes de emitir qualquer mensagem no barramento, é fundamental confirmar se a infraestrutura do D-Bus está devidamente instalada e atualizada no sistema operacional.
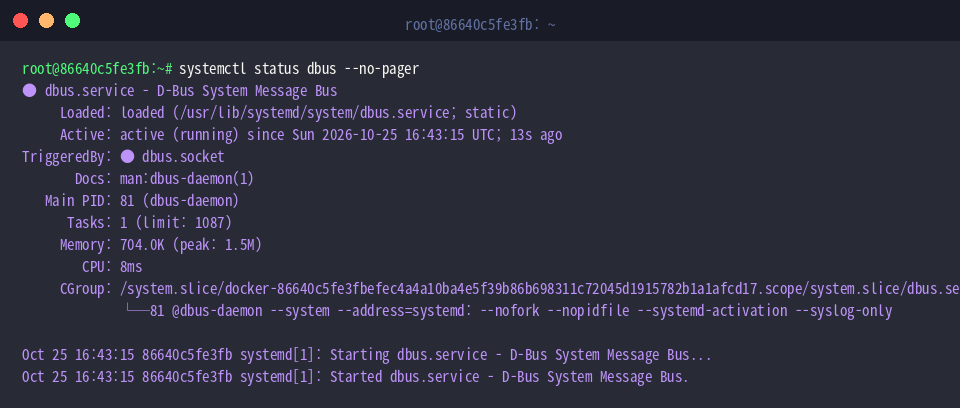
Como o tráfego de mensagens exige a intermediação de um serviço em segundo plano, validamos a execução contínua do daemon por meio do comando systemctl status dbus.
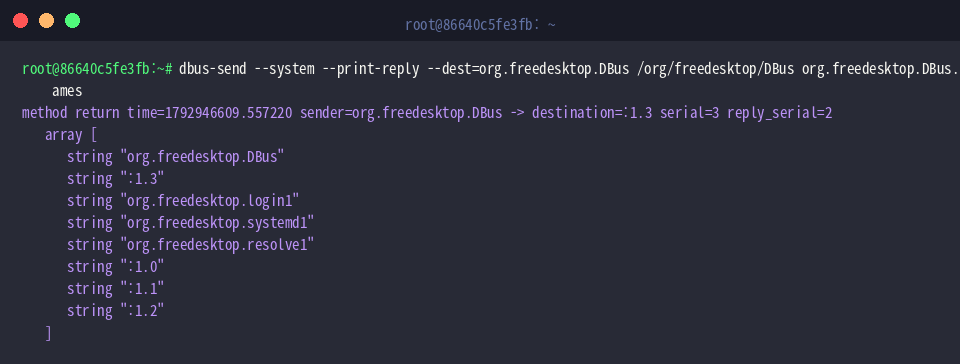
O utilitário dbus-send funciona como um transmissor pontual na linha de comando, permitindo enviar requisições e capturar respostas de serviços remotos. Para inspecionar quais serviços estão registrados e disponíveis no barramento de sistema, consultamos o método ListNames exposto pelo nó raiz do próprio D-Bus.
⚙️ [Parâmetros Essenciais]
--system : Estabelece comunicação através do barramento do sistema (System bus), canal onde operam os serviços de infraestrutura e permissões globais.--session : Direciona os dados ao barramento de sessão do usuário logado (comportamento padrão quando omitido).--print-reply : Força a exibição detalhada da resposta estruturada devolvida pelo serviço de destino.--dest=NAME : Identifica o destinatário da mensagem, aceitando nomes convencionais (Well-known Name) ou identificadores exclusivos.--type=TYPE : Declara a categoria da mensagem a ser enviada (method_call ou signal).
Leitura de Propriedades do Sistema: Consultas Pontuais e Globais
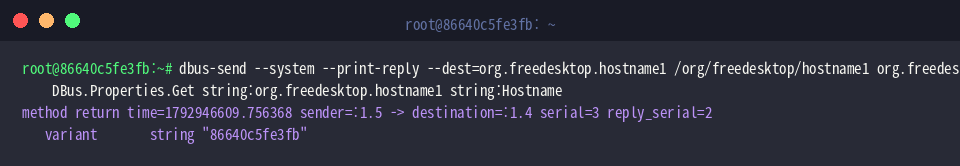
Podemos inspecionar parâmetros individuais de serviços invocando o método org.freedesktop.DBus.Properties.Get. Como exemplo, consultamos o atributo Hostname do gerenciador de identificação de rede org.freedesktop.hostname1. O valor é devolvido empacotado na estrutura flexível variant nativa do protocolo D-Bus.
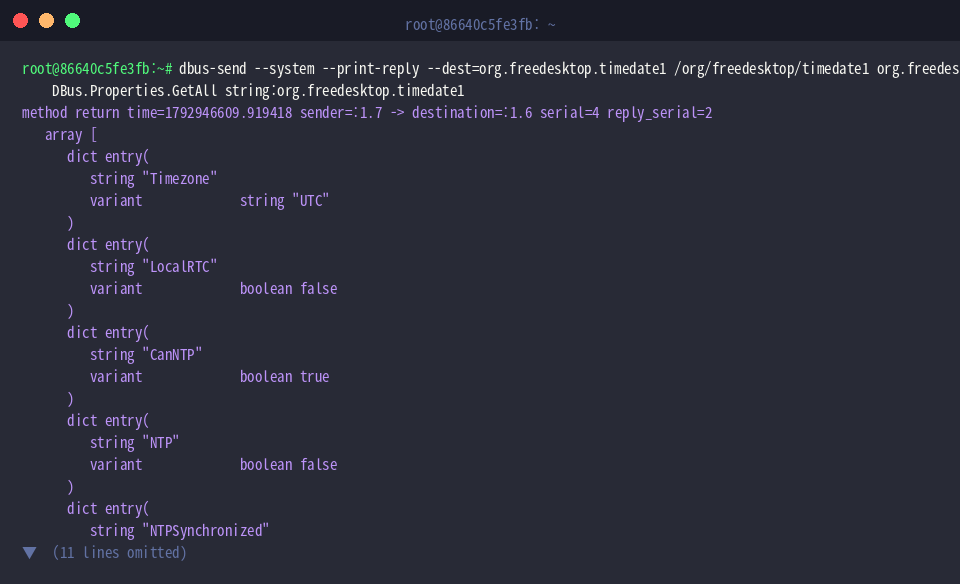
Quando a meta é coletar a totalidade dos parâmetros de uma interface em uma única chamada, empregamos org.freedesktop.DBus.Properties.GetAll. Ao consultar o serviço org.freedesktop.timedate1, obtemos uma relação completa em formato de dicionário com informações como o fuso horário configurado (Timezone), a sincronização de relógio de hardware (LocalRTC) e o estado da sincronização de rede (CanNTP).
Descoberta de APIs e Interfaces via Introspecção D-Bus
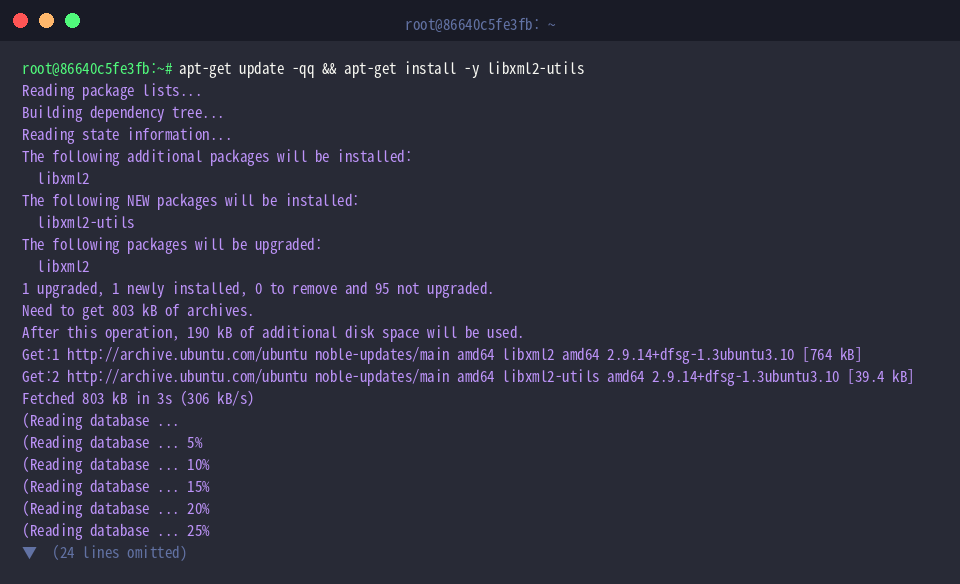
O recurso de introspecção expõe a estrutura de métodos e sinais de um objeto em formato XML. Para analisar e processar essa árvore de dados com eficiência no terminal, instalamos o utilitário libxml2-utils.
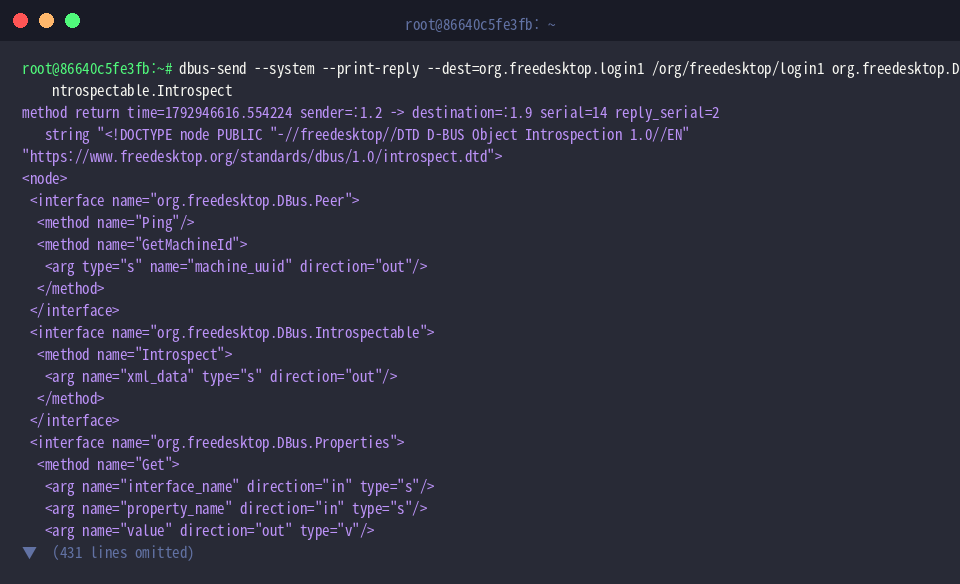
Ao executar o método org.freedesktop.DBus.Introspectable.Introspect apontado para o gerenciador de login org.freedesktop.login1, o serviço retorna o documento formal da sua interface. O XML resultante expõe todos os métodos implementados, os tipos dos parâmetros suportados e os eventos passíveis de monitoramento.
Execução de Métodos e Gerenciamento de Sessões com systemd-logind
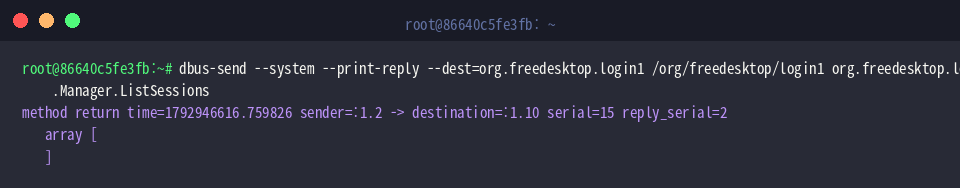
A interação direta com o org.freedesktop.login1 viabiliza o monitoramento de usuários e logins. Ao dispararmos o método org.freedesktop.login1.Manager.ListSessions, solicitamos a listagem de todas as sessões registradas no host. Em instâncias sem conexões interativas abertas, a resposta retornará um vetor desprovido de elementos (array []).
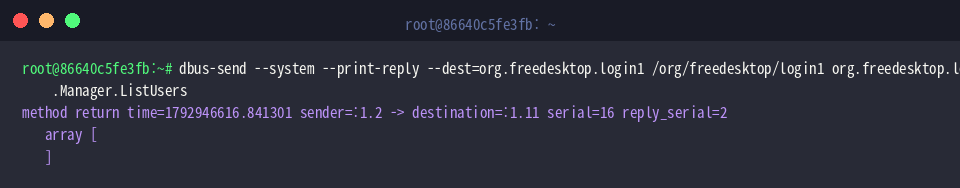
De maneira similar, executamos a função org.freedesktop.login1.Manager.ListUsers com o objetivo de mapear as contas autenticadas no sistema. Sem logins em andamento, o retorno limita-se a um array []; em um servidor de produção com usuários operando, seriam exibidas estruturas contendo os identificadores numéricos (UID) e os caminhos de objeto correspondentes.
Com esses procedimentos objetivos e focados em cenários reais, exploramos as capacidades essenciais do utilitário dbus-send no Linux sem depender exclusivamente da documentação teórica. Aplique estes comandos no seu ambiente para gerenciar a comunicação entre processos e diagnósticos internos do sistema com muito mais segurança.