


Введение
Утилита sudo выступает краеугольным камнем повседневного управления операционными системами на базе Linux. В этом материале детально разбирается архитектура работы инструмента, рассматриваются наиболее востребованные в серверной практике флаги, а также приводятся решения распространенных проблем — от подводных камней перенаправления потоков ввода-вывода до корректного аудита конфигураций через visudo.
Принципы эскалации привилегий и проверка текущих прав доступа
Для идентификации числового идентификатора (UID) учетной записи, под которой открыта текущая сессия, обратимся к вызову id -u.
Значение 0 в консоли однозначно указывает на суперпользователя (root).
Главное предназначение sudo — делегирование административных полномочий для выполнения единичных команд от лица суперпользователя без необходимости постоянного входа под root.
Применив конструкцию sudo id -u, можно наглядно убедиться, что дочерний процесс исполняется с привилегиями root и возвращает UID 0.
⚙️ [Полезные параметры запуска]
-l : выводит перечень доступных текущей учетной записи привилегий и директив безопасности из sudoers.-i : запускает полноценную интерактивную оболочку суперпользователя с загрузкой его собственного профиля и переменных окружения.-s : порождает шелл с повышенными правами, сохраняя переменные окружения исходного пользователя.-u : переопределяет контекст запуска, позволяя исполнить команду от имени любого произвольного пользователя системы.-k : сбрасывает закэшированный пароль сессии, требуя повторной аутентификации при следующем обращении к sudo.
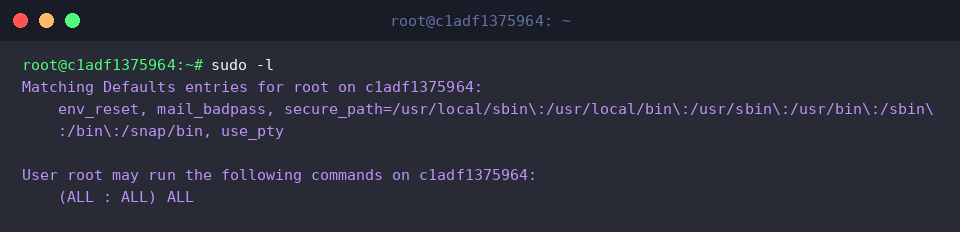
Запрос sudo -l позволяет провести мгновенный аудит выданных прав и установленных по умолчанию политик (Defaults).
Запись вида (ALL : ALL) ALL подтверждает наличие неограниченного доступа ко всем исполняемым файлам операционной системы от лица любых пользователей и групп.
Практические сценарии: изоляция окружения и делегирование полномочий
С помощью команды sudo -i whoami инициируется запуск сессии в аутентичном окружении суперпользователя.
Ответ root подтверждает: ключ -i не просто повышает права, но и переключает рабочий каталог на домашнюю директорию root, а также инициализирует все системные переменные окружения.
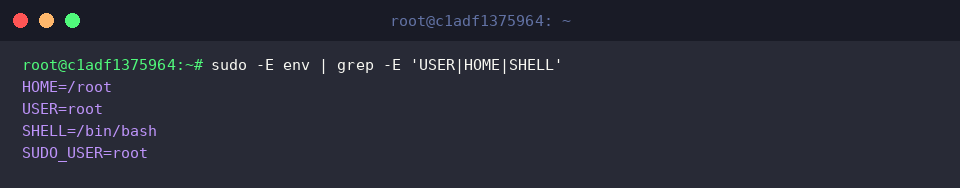
Иногда при эскалации привилегий требуется сохранить пользовательский контекст (пути к библиотекам, конфигурациям). Конструкция sudo -E env | grep -E 'USER|HOME|SHELL' демонстрирует работу флага -E, благодаря которому переменные текущего пользователя транслируются в среду root.
Для безопасного тестирования запуска процессов от имени непривилегированных учетных записей проверим наличие аккаунта nobody и создадим его при отсутствии командой id -u nobody >/dev/null 2>&1 || sudo useradd nobody.
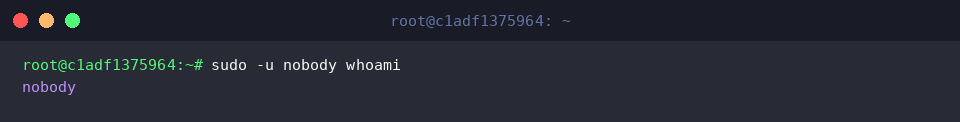
Флаг -u незаменим, когда задачу нужно делегировать не суперпользователю, а сервисному аккаунту. Команда sudo -u nobody whoami запускает процесс в пространстве прав пользователя nobody, что и подтверждается ответом терминала.
Типичная ловушка пайплайнов: обход ограничений перенаправления ввода-вывода
Создадим изолированную директорию для воспроизведения типовой ошибки ввода-вывода с помощью mkdir -p /tmp/sudo_test.
Сгенерируем тестовый файл, требующий защиты административными правами: sudo touch /tmp/sudo_test/secure.txt.
Ограничим доступ, оставив права на чтение и запись исключительно за владельцем (root): sudo chmod 600 /tmp/sudo_test/secure.txt.
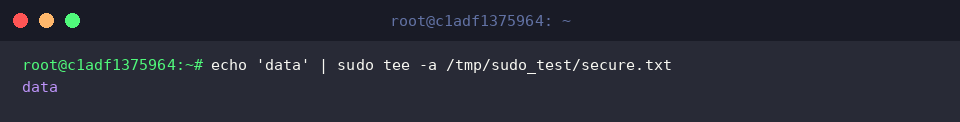
Классическая ошибка начинающих администраторов — попытка записи через sudo echo ... > file. Оператор перенаправления > обрабатывается текущим пользовательским шеллом, у которого нет прав на запись в защищенный файл. Стандартным решением служит передача данных через конвейер утилите tee: связка sudo tee -a перехватывает поток и корректно дописывает строку data с привилегиями root.
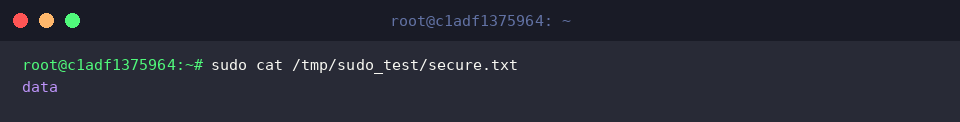
Убедимся, что информация была успешно зафиксирована на диске, прочитав содержимое через sudo cat /tmp/sudo_test/secure.txt.
Строка data выводится в стандартный поток вывода.
По завершении экспериментов удалим созданные тестовые артефакты командой rm -rf /tmp/sudo_test.
Управление жизненным циклом тикетов и синтаксический контроль sudoers
Команда sudo -v служит для валидации или продления тайм-аута кэшированной сессии sudo без запуска сторонних программ.
Если время жизни тикета еще не истекло, вызов завершается успешно и незаметно обновляет счетчик активности.
Если администратор отходит от терминала, оставлять сессию привилегий открытой небезопасно. Флаг sudo -k мгновенно аннулирует сохраненный штамп времени, вынуждая систему запрашивать пароль при следующей же административной команде.
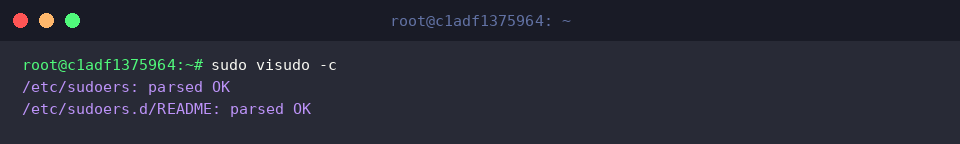
Прямое редактирование /etc/sudoers обычными текстовыми редакторами чревато блокировкой доступа ко всей системе из-за случайной синтаксической опечатки. Команда sudo visudo -c выполняет превентивную проверку корректности всех конфигурационных файлов; статус parsed OK свидетельствует об отсутствии синтаксических ошибок.
Мы подробно рассмотрели пять важнейших опций sudo и разобрали тонкости безопасной работы с правами суперпользователя. Применение этих подходов на практике защитит инфраструктуру от случайных сбоев и повысит культуру администрирования Linux-окружения.