


Введение
Диагностика неполадок и повседневный контроль за сервером под управлением Linux начинаются с точного понимания того, какие задачи выполняются в системе прямо сейчас. В этой статье мы детально разберем архитектуру и прикладное применение фундаментальной утилиты ps. Вы узнаете, чем принципиально различаются классические синтаксисы ps aux и ps -ef, как визуализировать иерархию процессов в виде дерева, а также как фильтровать задачи и выявлять потребителей системных ресурсов с помощью удобных однострочников в терминале.
1. Базовый запуск ps и анализ текущей сессии командной оболочки
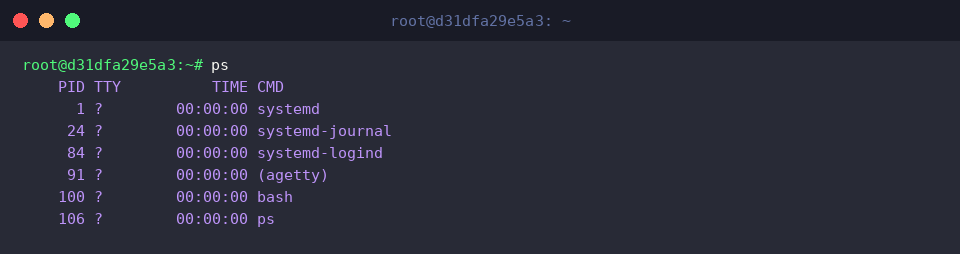
Инструмент ps (process status) представляет собой классическое средство получения статического снимка активных системных процессов.
При вызове без дополнительных аргументов утилита ограничивается выводом исключительно тех задач, которые привязаны к текущей пользовательской псевдоконсоли.
В сформированной таблице отображаются уникальный номер процесса PID, идентификатор терминала TTY, суммарное процессорное время TIME, затраченное на вычисления, и наименование исполняемого файла CMD.
⚙️ [Ключевые флаги и параметры]
-e, -A : сбор данных обо всех без исключения процессах, запущенных в операционной системе.-f : подробный табличный вывод (Full-format), раскрывающий сведения об учетных записях, родительских PID и аргументах.-u : фильтрация процессов конкретного пользователя либо вывод в расширенном формате с метриками ресурсов.-ef : стандартная комбинация флагов UNIX/POSIX для глобальной инспекции системы в развернутом виде.aux : синтаксический формат BSD, предоставляющий развернутую статистику с оценкой утилизации ОЗУ и вычислительной мощности процессора.-p : точечная выборка сведений по явно указанному идентификатору процесса (PID).
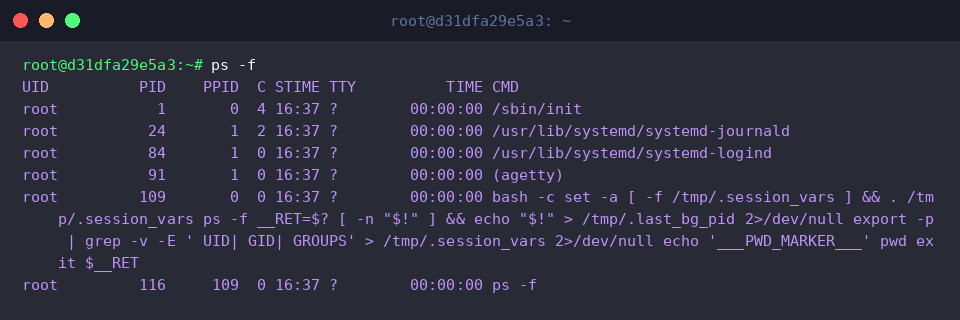
Добавление флага -f в вызов ps -f трансформирует лаконичную сводку в детальную диагностическую таблицу.
Помимо стандартных столбцов, здесь выводятся идентификатор учетной записи владельца (UID), номер родительского процесса (PPID), точное время старта задачи (STIME), а также полный путь к бинарнику со всеми переданными при запуске аргументами.
Особую ценность представляет поле PPID, позволяющее мгновенно восстановить цепочку вызовов и определить порождающий процесс.
2. Глобальный срез системы в нотации BSD: тонкости ps aux
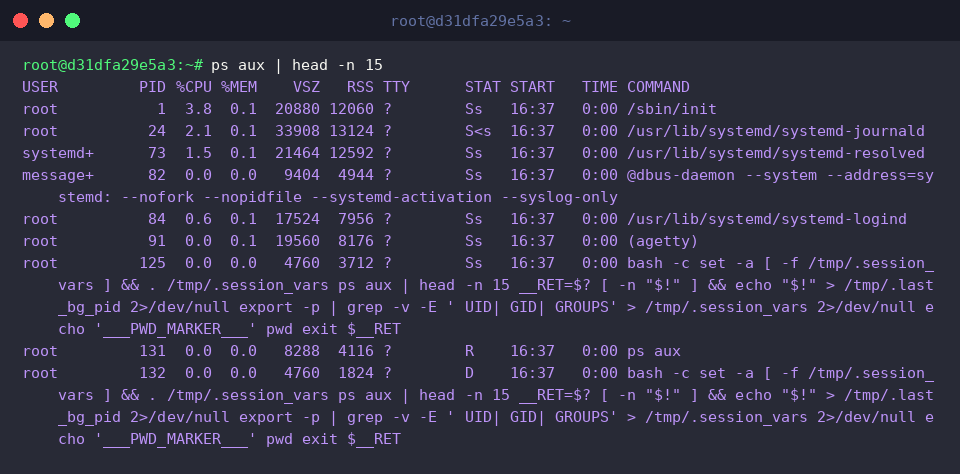
Синтаксис стиля BSD, реализованный в команде ps aux, дает возможность проинспектировать абсолютно все вычислительные потоки и демоны в окружении независимо от их принадлежности к терминалам.
Поскольку результирующий список на рабочем сервере может содержать сотни записей, ограничим вывод первыми пятнадцатью строками через конвейер head -n 15.
Колонка USER указывает на владельца задачи, а параметры %CPU и %MEM отражают текущую долю потребления ресурсов процессора и оперативной памяти соответственно.
Размер зарезервированной виртуальной памяти выражен в килобайтах в поле VSZ, тогда как фактический объем физического ОЗУ, занимаемый процессом, зафиксирован в столбце RSS.
В статусной графе STAT закодировано текущее состояние задачи (например, выполнение R, прерываемый сон S, лидер сессии s).
Завершают сводку момент инициализации START, суммарное процессорное время TIME и исходная команда запуска COMMAND.
3. Стандарт UNIX/POSIX: отслеживание родственных связей через ps -ef
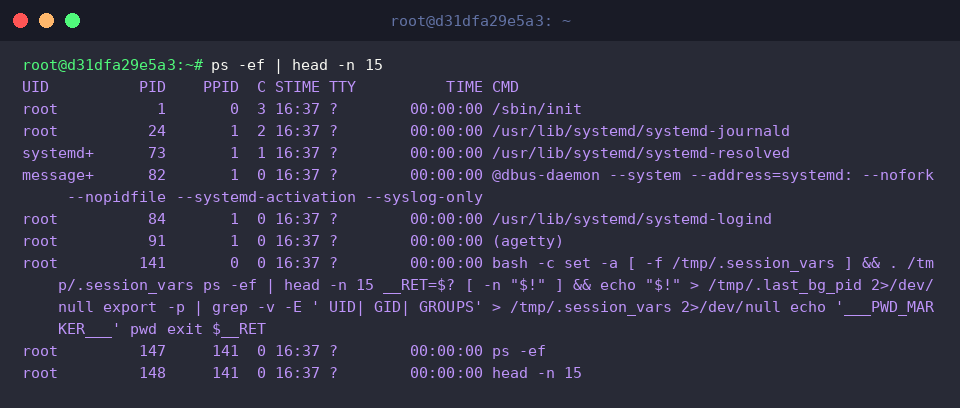
Для сред, строго следующих спецификациям UNIX и стандартам POSIX, эталоном считается связка ps -ef, формирующая исчерпывающую сводку по всему системному пространству процессов.
Чтобы экран не переполнялся данными при интерактивном анализе, воспользуемся фильтрацией head -n 15 для быстрого предпросмотра заголовков и верхних строк.
В этой структуре данных UID закрепляет пользователя-инициатора, PID служит уникальным идентификатором процесса, а PPID указывает на родительский процесс-создатель.
Метрика C отражает интегральный коэффициент нагрузки на CPU, STIME фиксирует время запуска, TTY отображает терминал управления, TIME суммирует такты процессора, а CMD демонстрирует исполняемую строку.
Сопоставляя пары PID и PPID, системный администратор может легко выстроить иерархическую логику порождения системных служб.
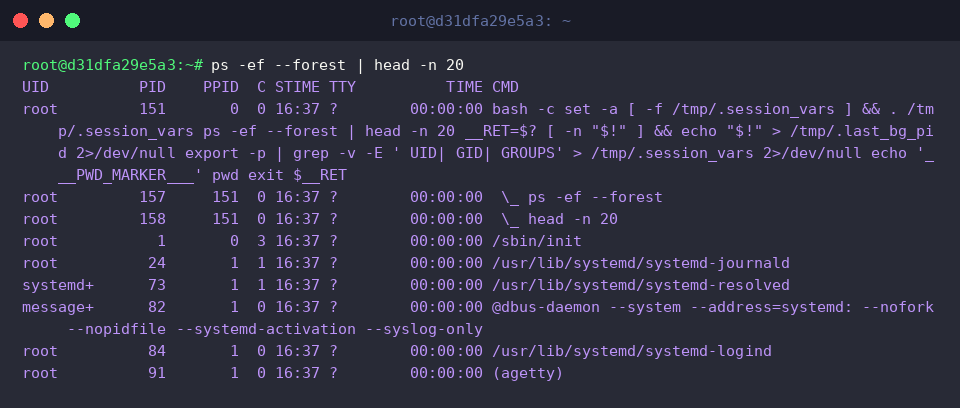
Когда требуется наглядно оценить структуру ветвления сервисов, на помощь приходит опция ps -ef --forest, визуализирующая генеалогию процессов в виде иерархического дерева.
Для компактного ознакомления с корнем дерева процессов направим результат в пайплайн head -n 20.
В столбце CMD дочерние ветви обозначаются символами \_ и характерными отступами, благодаря чему субординация между родительскими и дочерними потоками считывается мгновенно.
Подобная визуализация незаменима при расследовании поведения сложных сервисов, многопоточных демонов и зависших фоновых скриптов.
4. Практические приемы: точечная фильтрация и сортировка по утилизации ресурсов
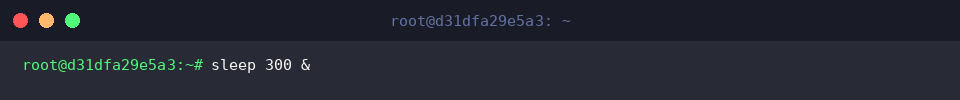
Чтобы протестировать методы изоляции процессов на живом примере, отправим в фоновый режим таймер задержки командой sleep 300 &.
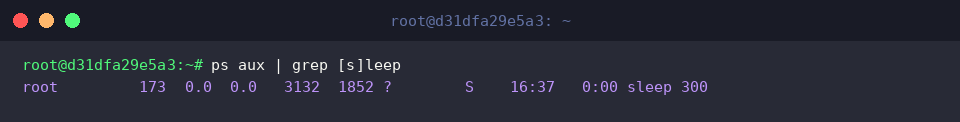
Конструкция ps aux | grep [s]leep элегантно решает распространенную проблему: использование квадратных скобок в регулярном выражении исключает саму утилиту grep из итоговой выборки, оставляя только целевой экземпляр sleep.
В сформированном отчете четко видны PID экземпляра (173), его нахождение в состоянии сна (S), отметка старта и прочие сопутствующие параметры.
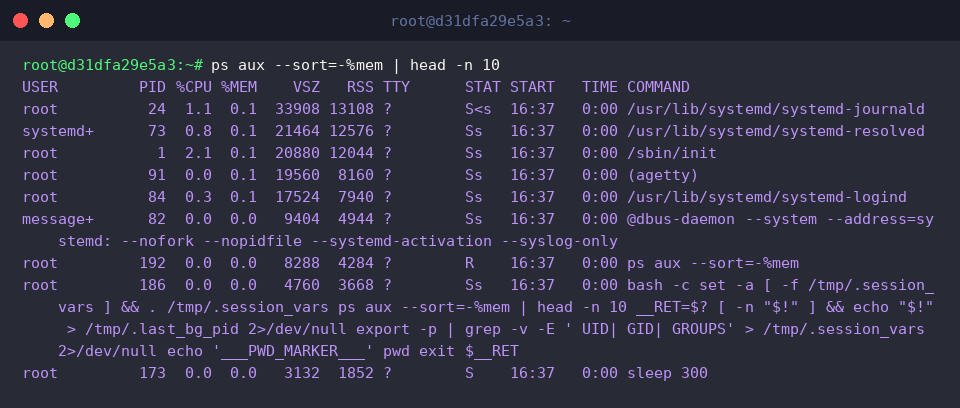
Для локализации утечек памяти применяется сортировка по убыванию с помощью команды ps aux --sort=-%mem.
В сочетании с утилитой head -n 10 этот пайплайн моментально выдает топ-10 наиболее ресурсоемких задач по потреблению оперативной памяти, что позволяет вовремя предотвратить срабатывание OOM-killer.
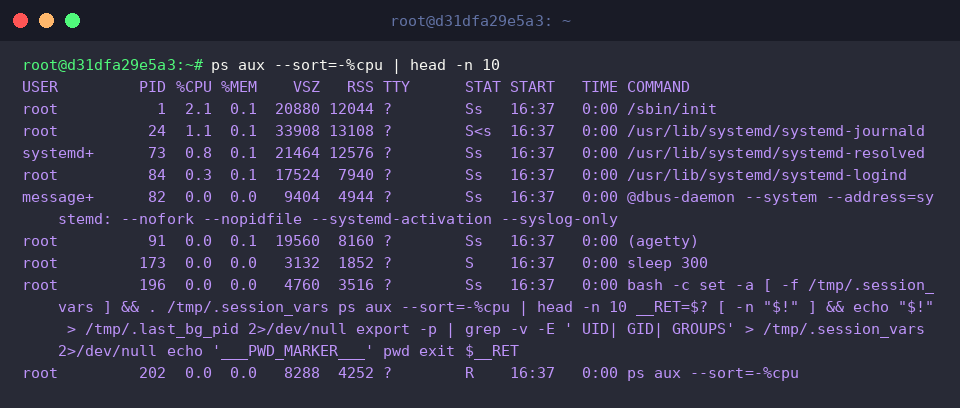
Если же сервер сталкивается с аномальным всплеском нагрузки на вычисления, команда ps aux --sort=-%cpu упорядочит список задач по степени утилизации процессора в порядке убывания.
Комбинация с head -n 10 позволяет дежурному инженеру за секунды выявить главный источник деградации производительности вычислительного узла.
По завершении диагностических экспериментов освободим ресурсы и корректно удалим фоновую задачу из системы с помощью команды pkill sleep.
Мы подробно рассмотрели инструментарий утилиты ps, освоили синтаксические особенности стандартов BSD и POSIX, а также изучили практические конвейеры для мониторинга процессов.
Интеграция этих приемов в повседневный арсенал поможет быстрее локализовать узкие места в инфраструктуре и эффективно управлять серверами на базе Linux.