


Введение
Грамотное разграничение привилегий и стандартизированное добавление учетных записей — фундаментальный навык системного администратора при развертывании любого Linux-сервера. В данной статье мы детально разберем утилиту adduser в дистрибутивах Ubuntu: от типовых сценариев администрирования до полной автоматизации в скриптах. Параллельно мы выясним, почему высокоуровневый adduser предпочтительнее низкоуровневой команды useradd, и рассмотрим ключевые аспекты изоляции прав на домашние каталоги.
Базовый синтаксис adduser: интерактивный ввод и автоматизация через сценарии
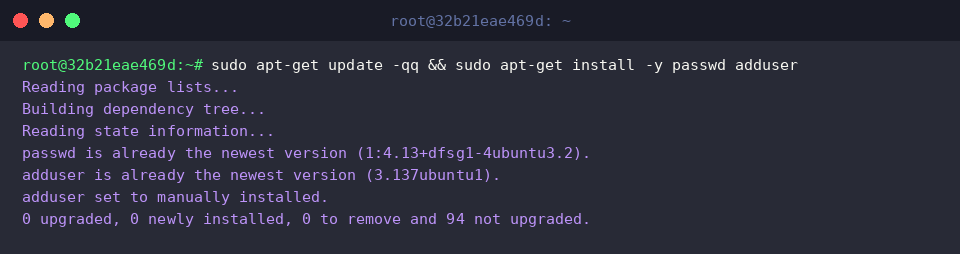
Перед началом работы убедимся в актуальности системных утилит, отвечающих за сопровождение базы учетных записей и паролей:
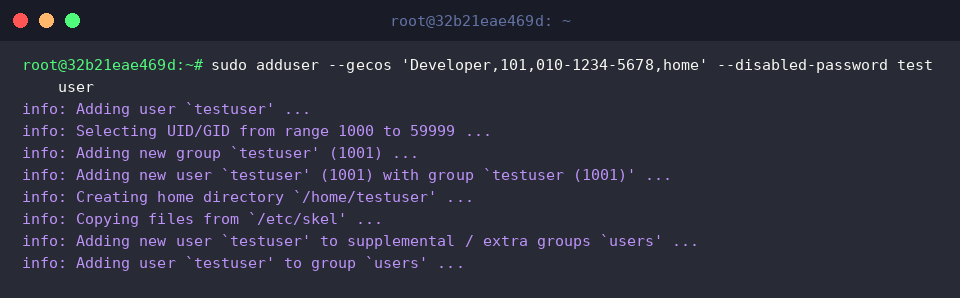
В отличие от базовых аналогов, скрипт adduser представляет собой надстройку высокого уровня, которая автоматически инициализирует домашнюю директорию, переносит базовые конфигурационные файлы окружения и выставляет оболочку входа. При пакетной обработке или в сценариях автоматизации интерактивный опрос можно исключить с помощью ключей --disabled-password и --gecos.
⚙️ [Справочник ключевых параметров]
--home DIR : принудительно задает нестандартный путь к каталогу пользователя вместо пути по умолчанию.--shell SHELL : определяет путь к альтернативному командному интерпретатору при логине.--gecos GECOS : заполняет метаданные профиля (ФИО, телефон, номер комнаты) без открытия интерактивного диалога.--disabled-password : формирует профиль без пароля, блокируя интерактивную авторизацию до явного назначения секрета.--disabled-login : полностью отключает доступ к командной оболочке (вход в систему блокируется на уровне шелла).--ingroup GROUP : связывает создаваемый аккаунт с уже существующей основной системной группой.--system : резервирует сервисный аккаунт для фоновых демонов и изоляции изолированных процессов.
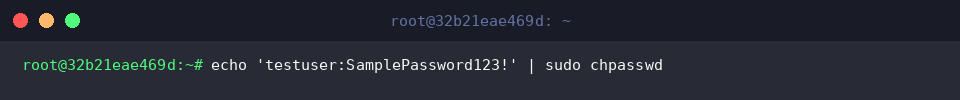
Утилита chpasswd принимает пары «логин:пароль» через стандартный поток ввода, что делает её идеальным инструментом для безопасной неинтерактивной инициализации паролей. Назначим пароль для ранее созданного аккаунта testuser:
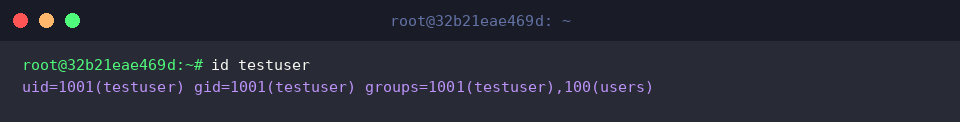
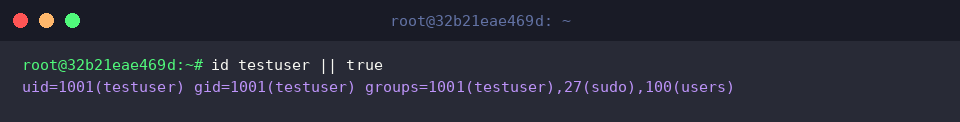
Для верификации параметров профиля вызовем команду id, которая отображает цифровой идентификатор пользователя (UID), основной группы (GID), а также список всех вспомогательных групп:
(Примечание: снимок ниже демонстрирует реальный вывод утилиты
id testuser)
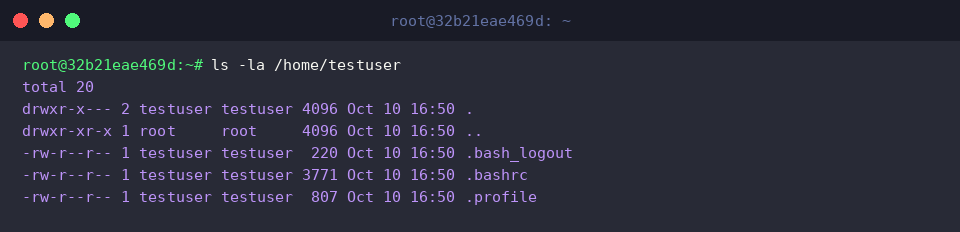
Команда ls -la позволяет убедиться, что каталог пользователя успешно развернут, а шаблонные конфигурационные файлы из директории /etc/skel (включая .bashrc и .profile) скопированы с правильными правами владения:
Назначение дополнительных групп и делегирование административных привилегий (sudo)
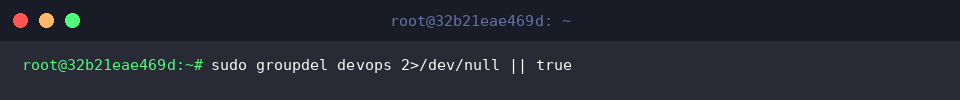
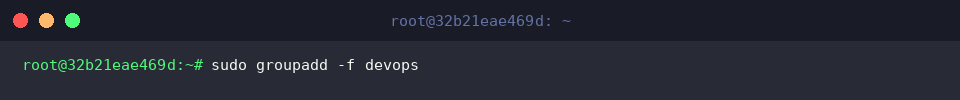
Подготовим вспомогательную группу devops. Флаг -f гарантирует корректный код возврата, даже если группа уже существует в системе:
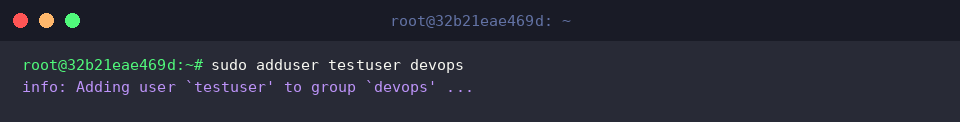
Добавление пользователя во вторичную группу через adduser не требует запоминания сложных флагов — достаточно передать имя учетной записи и целевую группу в качестве аргументов:
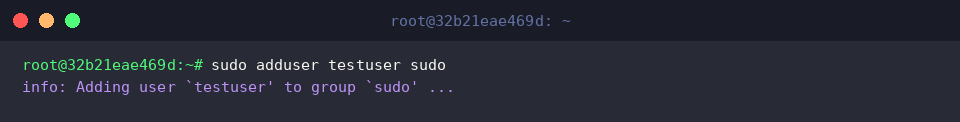
Чтобы предоставить пользователю возможность выполнять системные операции с повышенными правами, свяжем его со служебной группой sudo:
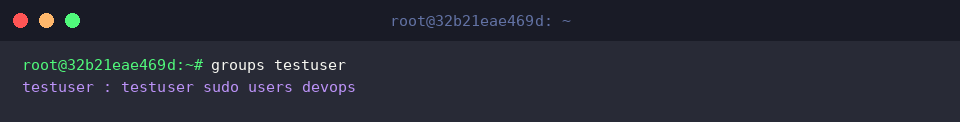
С помощью команды groups проверим актуальный перечень всех групп, в которых числится учетная запись:
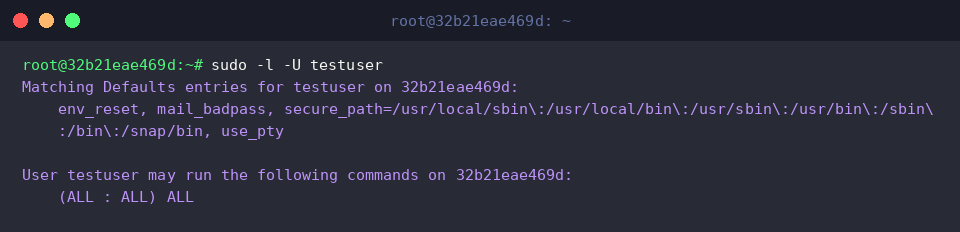
Для подтверждения действующих правил sudoers используем команду sudo -l -U. Наличие строки (ALL : ALL) ALL гарантирует, что пользователь обладает полным доступом к выполнению команд от имени суперпользователя:
Выделение системных учетных записей (–system) для демонов и служб
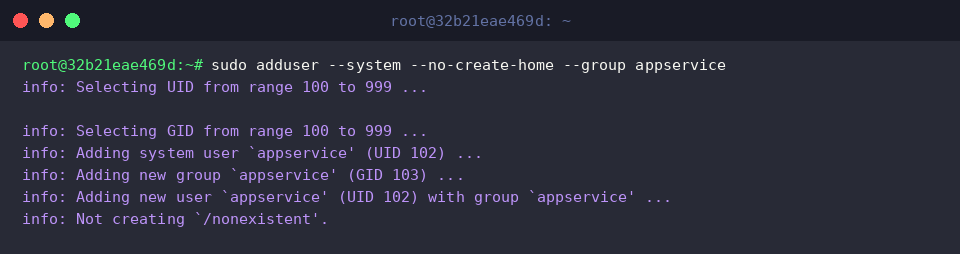
Для запуска фоновых сервисов и минимизации рисков компрометации ОС используются изолированные служебные аккаунты без возможности интерактивного входа. Создадим системного пользователя и одноименную группу с помощью флагов --system и --no-create-home:
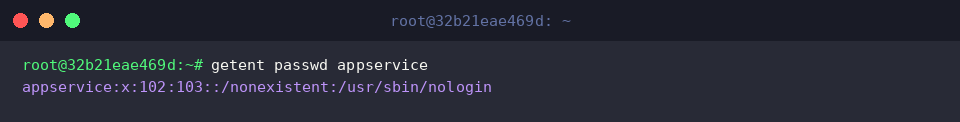
С помощью getent passwd изучим атрибуты созданной системной учетной записи в базе данных пользователей. Обратите внимание на защитную заглушку /usr/sbin/nologin в качестве командного интерпретатора и фиктивный домашний путь /nonexistent:
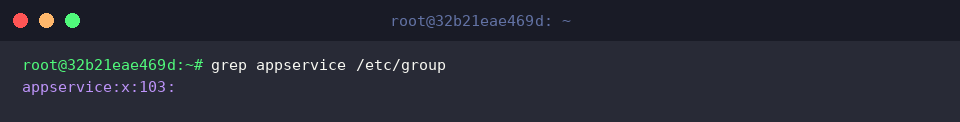
Проверим корректность создания соответствующей группы в файле /etc/group:
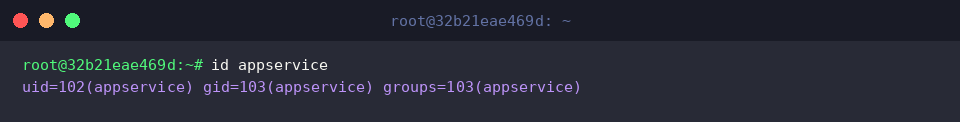
Запросим сводку идентификаторов созданной службы с помощью id. Выделенные UID 102 и GID 103 наглядно показывают, что профиль находится в системном диапазоне идентификаторов (до 1000), изолированном от стандартных пользовательских аккаунтов:
Сравнение с useradd и безопасное удаление профилей (deluser)
Главное преимущество adduser перед низкоуровневой утилитой useradd заключается в автоматическом применении системных настроек из конфигурационного файла /etc/adduser.conf. В нем централизованно задаются строгие маски доступа к каталогам (DIR_MODE) и командная оболочка (DSHELL):
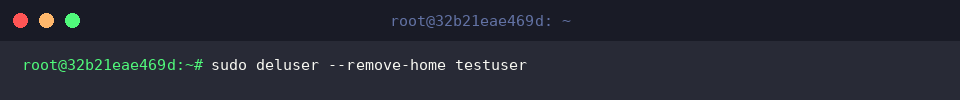
Для деактивации пользователя используем deluser. Опция --remove-home критически важна: она очищает домашнюю директорию и почтовые очереди, предотвращая появление потенциально опасных файлов-сирот с бесхозными UID:
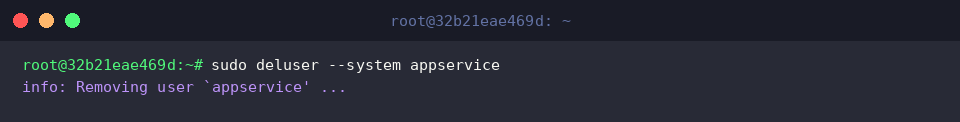
Удаление сервисных учетных записей производится с обязательным указанием ключа --system. Это защитный механизм, предотвращающий случайное удаление обычных учетных записей при выполнении скриптов очистки:
Очистим более не используемую тестовую группу devops, чтобы не засорять конфигурационные файлы системы:
В завершение проверим, удалена ли информация о пользователе из системных баз:
Мы подробно рассмотрели практические шаблоны работы с adduser в Ubuntu, механизмы делегирования привилегий и правила корректной очистки служебных данных. Применение этих подходов на практике обеспечит надежную изоляцию процессов и безопасность инфраструктуры вашего сервера.