


Введение
Обеспечение единых стандартов шифрования и безопасности в многопользовательских окружениях Linux — критически важная обязанность системного администратора. Утилита applygnupgdefaults предоставляет встроенный механизм дистрибуции базовых политик GnuPG из общесистемных шаблонов непосредственно в конфигурации рабочих каталогов учетных записей. В этой статье подробно разобран весь цикл внедрения: от инсталляции необходимых компонентов и создания глобального профиля до запуска синхронизации и валидации итогового состояния.
1. Развертывание рабочего окружения и проверка бинарных файлов GnuPG
Прежде чем приступать к настройке, необходимо убедиться в наличии базового стека GnuPG, а также специализированных инструментов управления конфигурациями gpgconf.
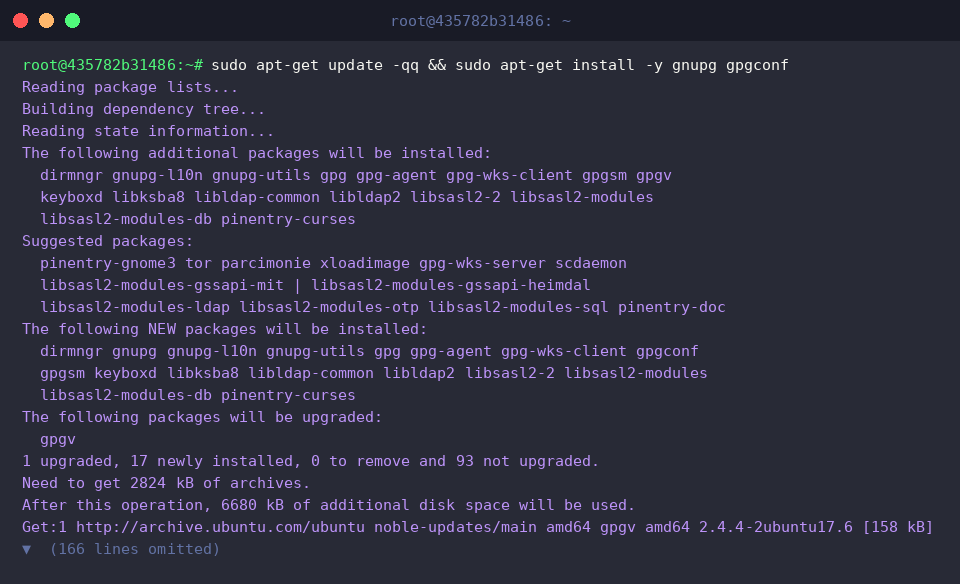
Ключевое назначение скрипта applygnupgdefaults — считывание эталонных настроек (по умолчанию из /etc/gnupg/gpgconf.conf) и их каскадное применение к пользовательским окружениям.
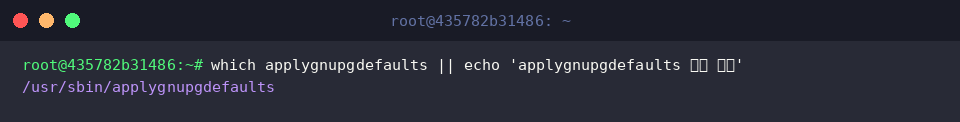
Проконтролируем доступность исполняемого файла в переменных путей поиска командной оболочки с помощью which:
⚙️ [Параметры запуска]
-v, --verbose : включает подробный вывод сведений о каждом этапе обработки профилей.-n, --dry-run : режим пробного прогона, позволяющий оценить последствия без фактической модификации конфигурационных файлов.-r, --replace : принудительно перезаписывает пользовательские параметры стандартными системными значениями.-f, --file FILE : указывает произвольный конфигурационный файл в качестве источника эталонных настроек взамен системного /etc/gnupg/gpgconf.conf.
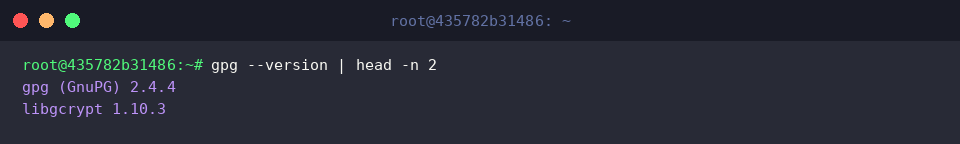
Убедимся в корректности релизной ветки GnuPG и лежащего в основе криптографического движка libgcrypt, чтобы гарантировать поддержку современных алгоритмов и протоколов:
2. Формирование общесистемного шаблона параметров GnuPG
Для хранения глобальных конфигурационных файлов системы подготовим соответствующий системный каталог командой sudo mkdir -p /etc/gnupg.
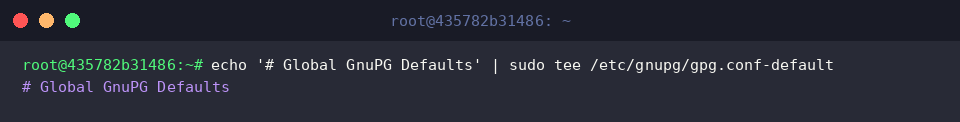
Инициализируем файл стандартных политик /etc/gnupg/gpg.conf-default, внеся в него заголовочный информационный комментарий при помощи утилиты sudo tee:
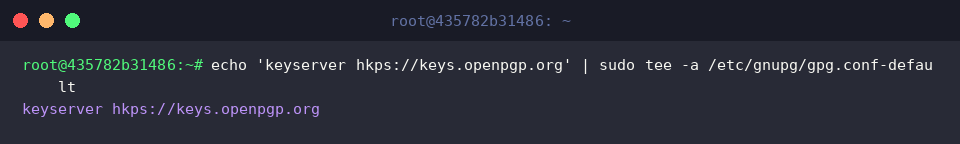
Зададим обязательный для всей инфраструктуры сервер публичных ключей, дописав директиву keyserver hkps://keys.openpgp.org в сформированный шаблон:
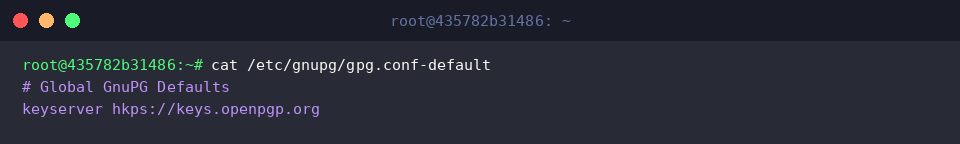
Выведем содержимое созданного шаблона в терминал через cat, чтобы удостовериться в отсутствии опечаток и правильности структуры файла:
3. Подготовка рабочего профиля пользователя и применение политик
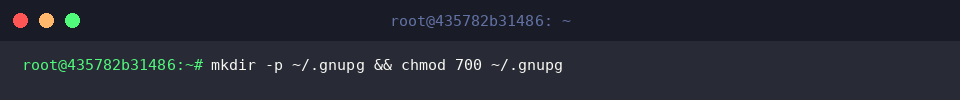
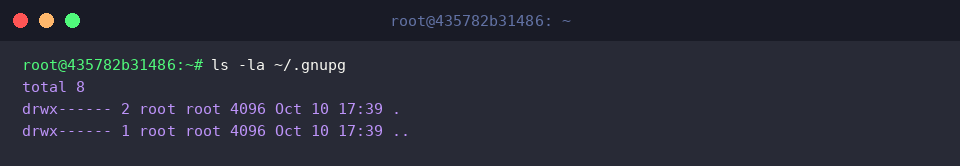
Каталог хранения ключей и персональных настроек GnuPG требует строгого соблюдения модели доступа Unix. Создадим скрытую директорию ~/.gnupg и ограничим права строго для владельца учетной записи (700):
Теперь инициируем синхронизацию системных параметров в профиль текущего пользователя вызовом утилиты applygnupgdefaults:
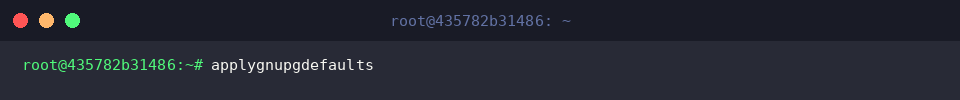
Убедимся, что процесс успешно сформировал рабочие файлы внутри ~/.gnupg, а файловые атрибуты и права доступа остались в безопасном состоянии:
4. Контроль целостности и верификация примененных настроек
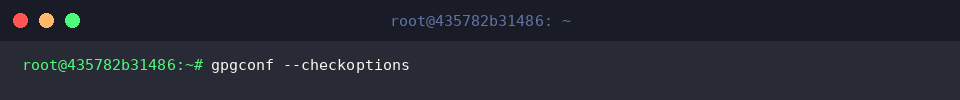
Для предотвращения сбоев и синтаксических коллизий выполним диагностическую проверку параметров директивой gpgconf --checkoptions.
Отсутствие сообщений об ошибках в выводе свидетельствует о полной валидности сформированного конфигурационного набора.
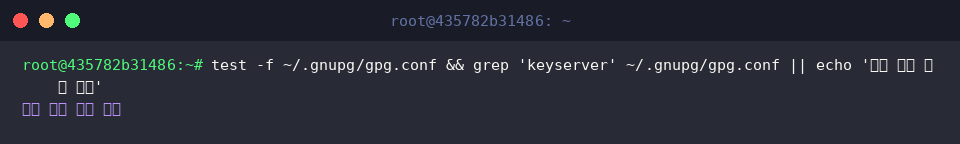
В завершение проинспектируем пользовательский файл ~/.gnupg/gpg.conf на предмет присутствия сконфигурированного адреса сервера ключей:
Мы подробно рассмотрели практический сценарий централизованного распространения конфигурационных стандартов GnuPG в ОС Ubuntu с помощью applygnupgdefaults.
Использование этого инструмента позволяет системным инженерам легко унифицировать криптографические настройки рабочих станций и серверов, избегая рутинного ручного редактирования пользовательских файлов.