


Введение
Развертывание ПО на серверах в изолированных сегментах сети или на машинах без прямого выхода в интернет требует нестандартных решений. В экосистеме Debian и Ubuntu роль спасательного круга выполняет утилита apt-cdrom. Ниже мы разберем механику ее функционирования и на практике рассмотрим, как подключить установочный ISO-образ либо оптический диск в виде доверенного локального источника APT.
1. Архитектура утилиты и параметры вызова
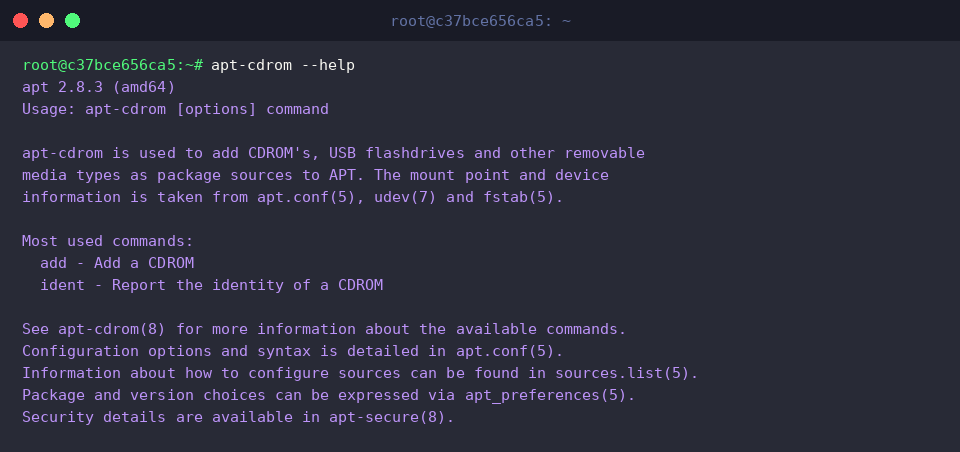
Обращение к справке через apt-cdrom --help выводит перечень поддерживаемых подкоманд и флагов, необходимых для интеграции сменных накопителей в конфигурацию менеджера пакетов.
Это руководство позволяет системному администратору корректно внести структуру внешнего накопителя или образа дистрибутива в файл /etc/apt/sources.list, не прибегая к небезопасному ручному редактированию.
⚙️ [Ключевые параметры]
add : производит чтение метаданных с диска, индексирует доступные пакеты и прописывает новую запись в перечень источников APT.ident : опрашивает привод, извлекая уникальный отпечаток (ID) и метку тома для идентификации.-d, --cdrom : переопределяет стандартный каталог монтирования на пользовательский путь к точке с диском или ISO.-m, --no-mount : блокирует автоматические вызовы монтирования и демонтирования, полагаясь на уже подготовленный каталог.-f, --fast : активирует ускоренный режим обработки метаданных без углубленной проверки целостности всех контрольных сумм.-a, --thorough : запускает углубленное сканирование структуры каталогов для обнаружения нестандартно расположенных файлов пакетов.
2. Подготовка каталога монтирования и опрос носителя (ident)
Чтобы пакетный менеджер мог взаимодействовать с физическим или виртуальным диском, необходимо инициализировать стандартную директорию с помощью sudo mkdir -p /media/cdrom.
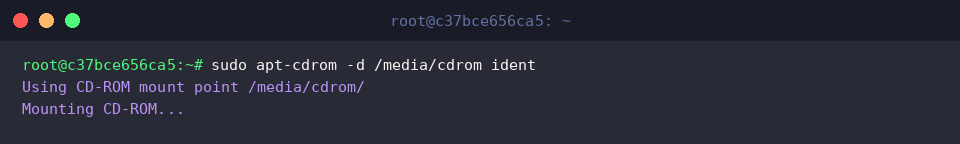
Команда sudo apt-cdrom -d /media/cdrom ident обращается к содержимому по адресу /media/cdrom, выполняя предварительный анализ носителя, считывание сигнатуры и проверку читаемости файловой структуры перед внесением изменений в систему.
На терминале отображается ход инициализации носителя, подтверждающий успешный опрос устройства и корректность распознавания примонтированного ISO-образа.
3. Добавление автономного источника: подкоманда add
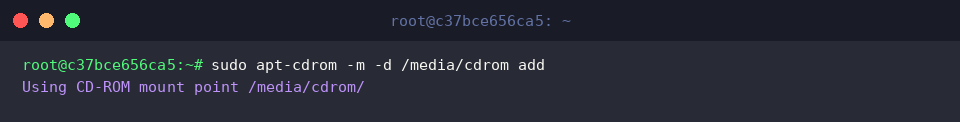
Вызов sudo apt-cdrom -m -d /media/cdrom add инструктирует утилиту обработать уже подключенный каталог /media/cdrom без повторного размонтирования (за это отвечает флаг -m), считывая индексы бинарных пакетов и регистрируя накопитель в конфигурации репозиториев.
Консольный вывод иллюстрирует начало процесса сканирования и парсинга дерева каталогов в заданной точке /media/cdrom/.
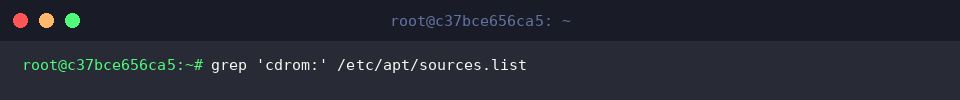
Для контроля внесенных правок выполняется фильтрация строк конфигуратора: grep 'cdrom:' /etc/apt/sources.list. Это позволяет удостовериться, что директива автономного источника зафиксирована в рабочем файле.
В данном примере вывод пуст — это сигнализирует о том, что целевой носитель не содержал валидного файла Packages.gz либо релизных метаданных, вследствие чего запись в конфигурацию добавлена не была.
4. Обновление локальных индексов и поиск компонентов
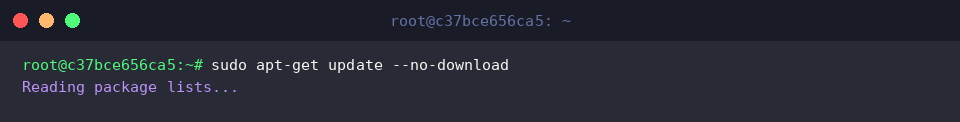
Инструкция sudo apt-get update --no-download принудительно запрещает утилите отправлять сетевые запросы к внешним серверам и синхронизирует кэш исключительно на основе локально подключенных ресурсов.
Процесс завершается чтением списков (Reading package lists...), формируя актуальную базу данных без единого байта сетевого трафика.
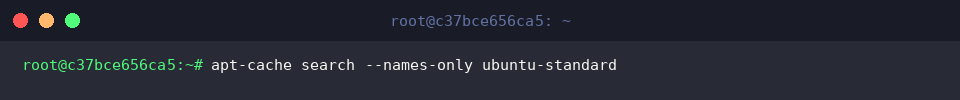
С помощью фильтра apt-cache search --names-only ubuntu-standard мы выполняем поиск по точному совпадению наименования в обновленной базе APT.
Отсутствие строк в выводе наглядно демонстрирует: запрошенный метапакет отсутствует в составе подключенного на данном этапе офлайн-образа.
Описанный алгоритм работы с apt-cdrom позволяет системным администраторам эффективно развертывать окружение на изолированных серверах, используя официальные дистрибутивные образы.
Такой подход гарантирует строгий контроль зависимостей и стабильность корпоративной инфраструктуры даже в условиях полного отсутствия глобальной сети.