


Введение в архитектуру APT
Экосистема Ubuntu опирается на утилиту apt-get как на фундаментальный механизм доставки и сопровождения программного обеспечения. В этом руководстве мы детально разберем жизненный цикл пакета изнутри: от синхронизации индексов внешних репозиториев и вычисления графа зависимостей до непосредственной загрузки, распаковки и последующей очистки дискового кэша.
1. Синхронизация репозиториев и структура метаданных (apt-get update)
Любое взаимодействие с дистрибутивом начинается с анализа конфигурации удаленных зеркал. Начиная с релиза Ubuntu 24.04 (Noble Numbat), платформа перешла на стандартизированный формат deb822 (ubuntu.sources), заменив классический синтаксис однострочных записей sources.list. Проинспектируем активные источники:
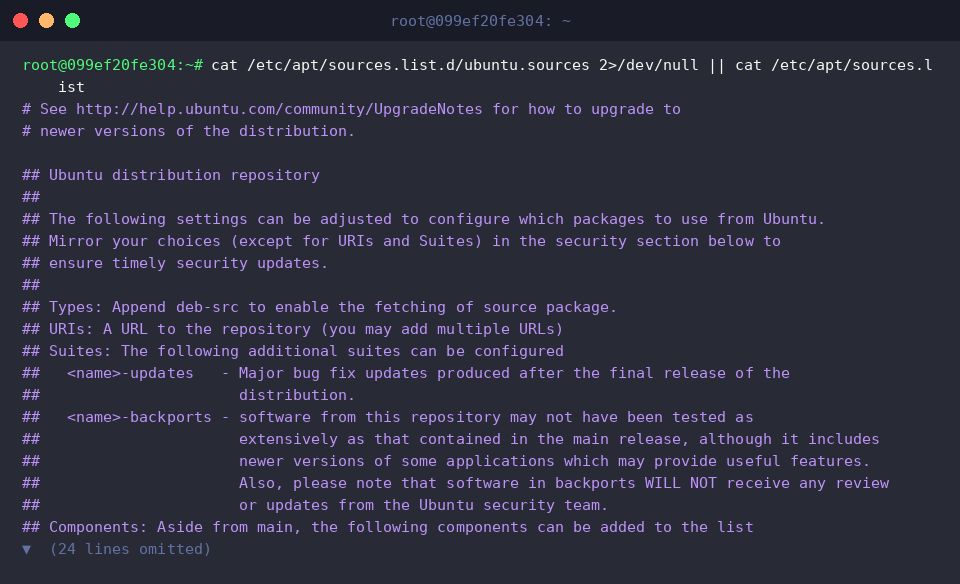
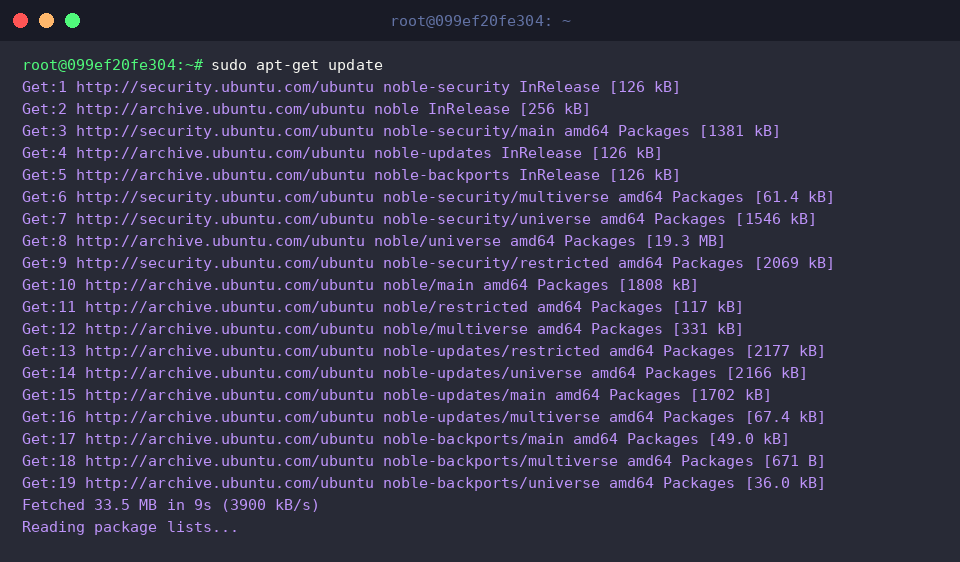
Утилита apt-get выступает высокоуровневой интерфейсной надстройкой над менеджером dpkg, отвечая за прозрачную обработку зависимостей и удаленное получение дистрибутивов в Debian-подобных ОС.
Команда apt-get update инициирует обращение к серверам обновлений и формирует локальный снимок доступных пакетов, считывая их контрольные суммы и версии без изменения установленного в системе ПО.
⚙️ [Полезные ключи выполнения]
-y : автоматическое подтверждение любых диалоговых запросов в терминале.-s : режим сухой симуляции (dry-run) — показывает предполагаемые действия без внесения фактических правок в систему.-d : директива загрузки бинарников в локальное хранилище без запуска процесса инсталляции.-q : подавление второстепенного вывода в stdout для тихой работы в автоматизированных пайплайнах.--purge : деинсталляция пакета с полной зачисткой всех глобальных конфигураций.--fix-broken : принудительный запуск модуля разрешения и исправления нарушенных связей между зависимостями.
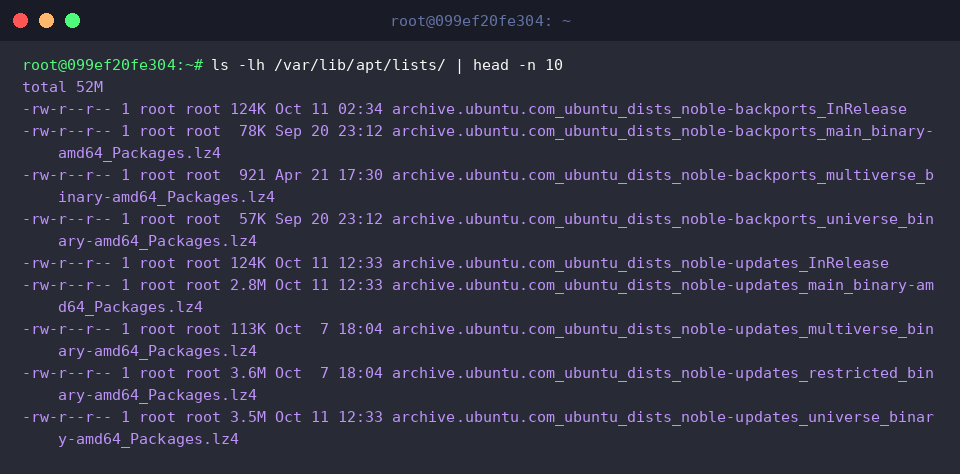
Результат работы сетевой синхронизации сохраняется в каталоге /var/lib/apt/lists/. Имена скачанных сжатых файлов генерируются на основе URI удаленных зеркал и соответствующих секций дистрибутива (main, universe, restricted). Именно эти локальные индексы служат отправной точкой при дальнейшем поиске программ:
2. Разрешение графа зависимостей и безопасная инсталляция (apt-get install)
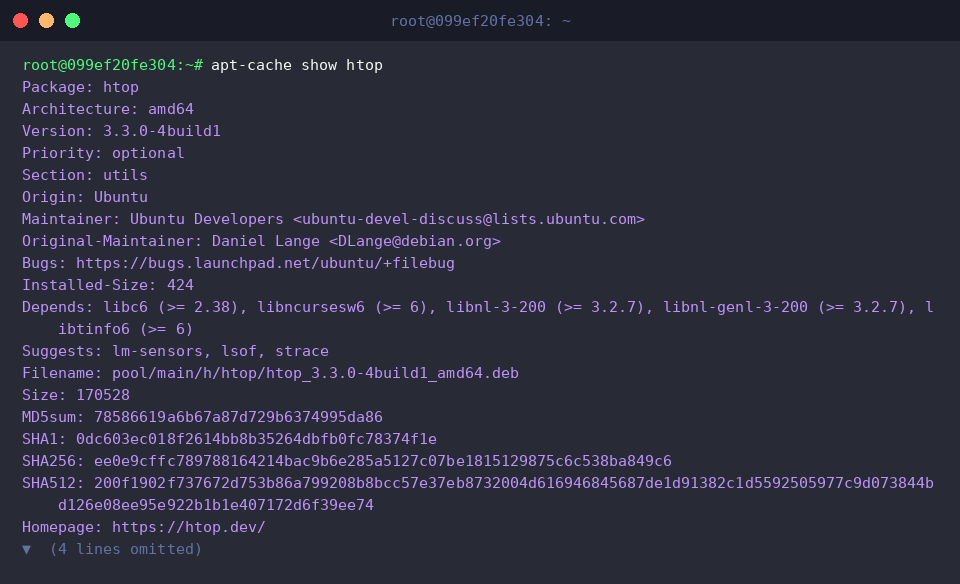
Инструмент apt-cache show извлекает паспортные данные приложения непосредственно из локального индекса. Прежде чем ставить монитор процессов htop, полезно изучить блок Depends, где перечислены жестко привязанные библиотеки:
Чтобы предотвратить непредвиденные сбои на рабочей станции или сервере, целесообразно предварительно прогнать установку через эмуляцию с параметром -s. Алгоритм выведет полный план действий: перечень сопутствующих компонентов, объем загрузки и размер занятого дискового пространства.
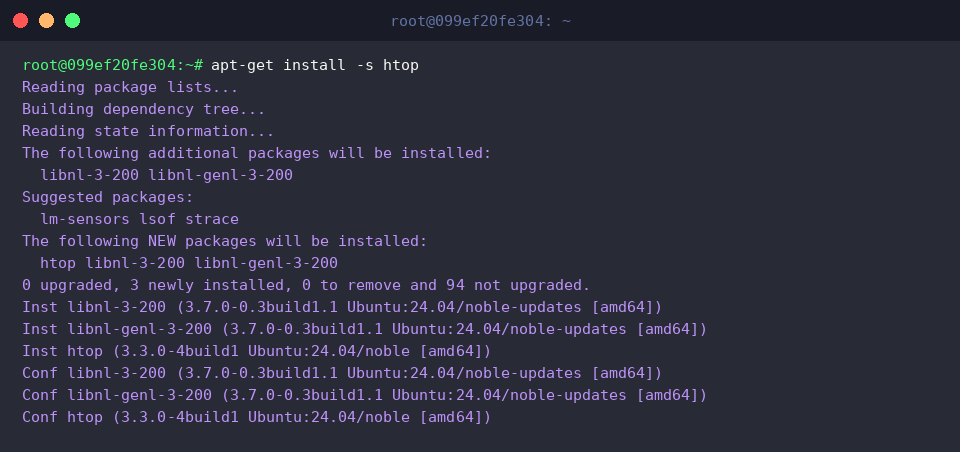
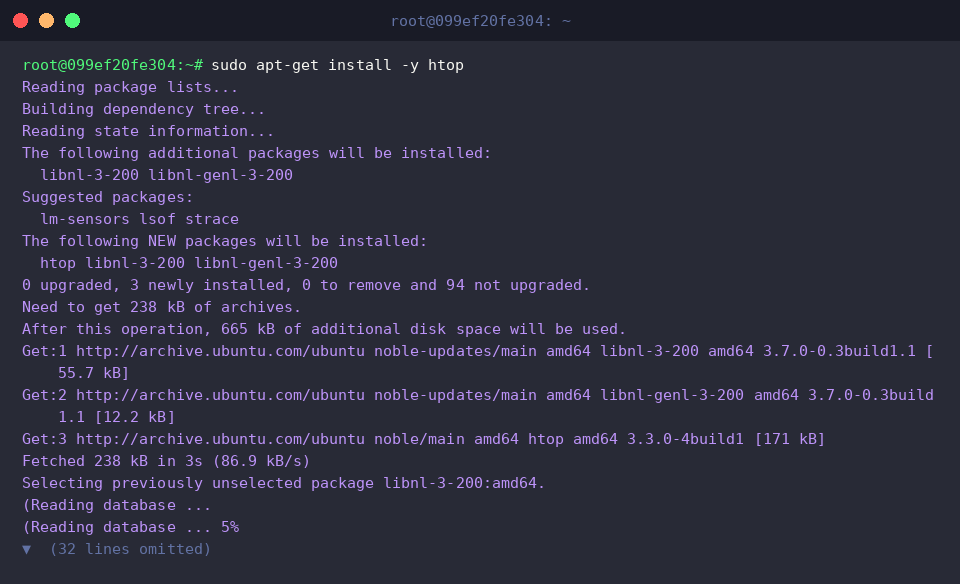
Убедившись в корректности предложенного плана, переходим к непосредственному развертыванию, задействовав повышенные привилегии администратора sudo и флаг автоматического согласия -y. Менеджер пакетов скачает .deb файлы из сети, распакует их и настроит рабочую среду:
3. Организация локального кэша и высвобождение диска (apt-get clean)
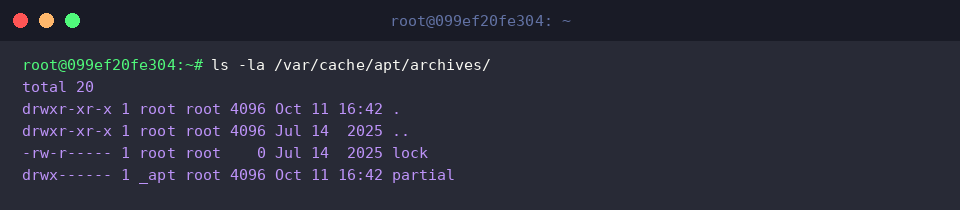
Все полученные из внешних источников бинарные архивы .deb оседают в буфере /var/cache/apt/archives/. Здесь же расположен подкаталог partial для докачки прерванных соединений и файл блокировки lock, предотвращающий параллельное обращение к хранилищу нескольких системных процессов:
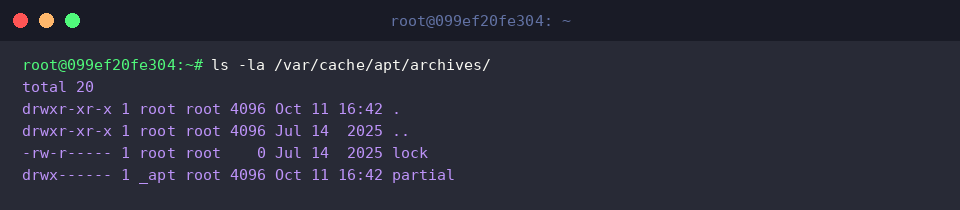
С течением времени директория кэша может занять значительный объем файловой системы. Инструкция sudo apt-get clean полностью опустошает этот накопитель, безвозвратно удаляя загруженные установочные архивы и возвращая свободные блоки диску:
Повторное чтение каталога подтверждает результат оптимизации: директория освобождена от накопленных .deb архивов, сохранив исключительно системные маркеры partial и lock:
4. Стратегии удаления ПО: разница между remove и autoremove
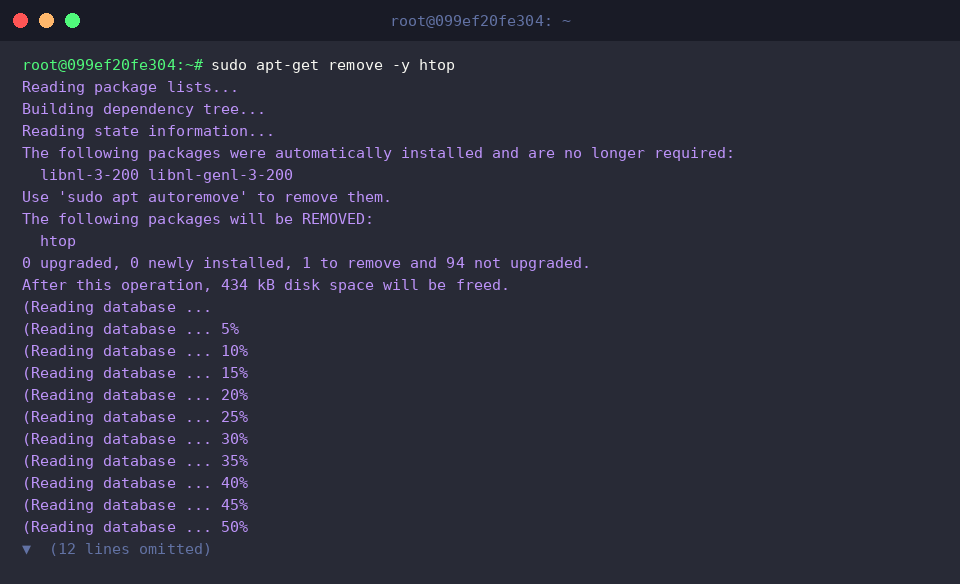
Базовый вызов sudo apt-get remove -y htop стирает исполняемые файлы программы, но оставляет нетронутыми пользовательские настройки. Однако библиотеки сетевого стека (libnl-3-200, libnl-genl-3-200), доставленные исключительно ради функционирования htop, остаются в статусе неиспользуемых “сиротских” пакетов:
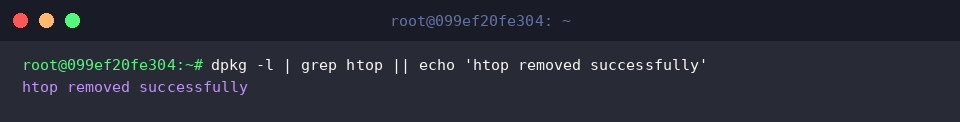
С помощью низкоуровневой утилиты dpkg и конвейера с оператором || проверяем текущий статус приложения в базе данных. Отсутствие записей подтверждает, что бинарный пакет успешно деинсталлирован:
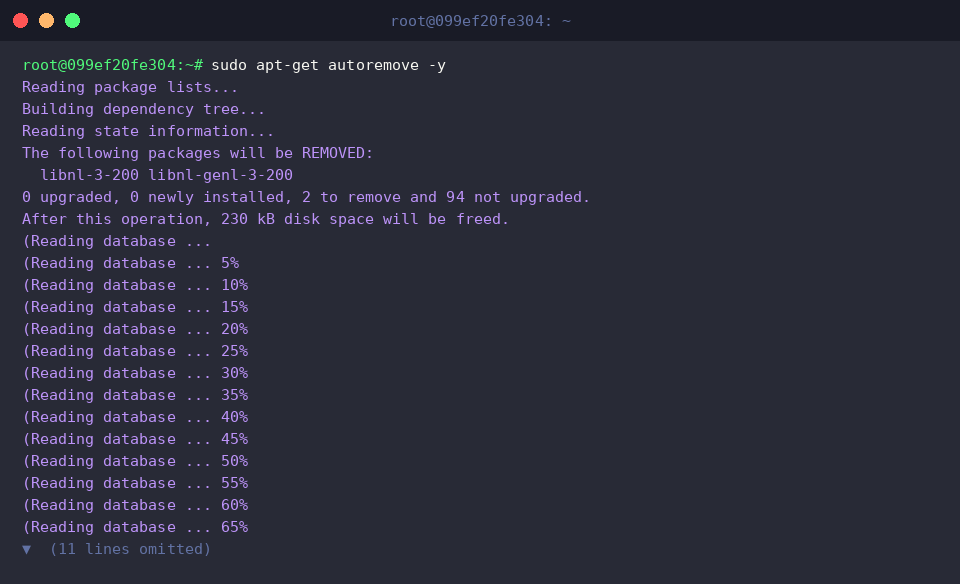
Для финальной зачистки системы от оставшихся невостребованных библиотек запускается sudo apt-get autoremove -y. Менеджер просматривает атрибуты автоматической установки и безопасно устраняет компоненты, на которые больше не ссылается ни одно установленное приложение:
Мы подробно рассмотрели инженерные принципы работы apt-get в дистрибутивах Ubuntu: от взаимодействия со списками источников до тонкостей контроля кэша и зависимостей. Понимание внутренней логики утилиты позволяет системным инженерам избегать типичных конфликтов пакетов и поддерживать операционную систему в безупречном порядке.