


Введение в оптимизацию ARP-таблиц
В высоконагруженных сетевых сегментах постоянное разрастание таблицы соответствия IP- и MAC-адресов создает ощутимую нагрузку на подсистему ядра. Для разгрузки сетевого стека и выноса механизма разрешения адресов в пространство пользователя применяется специализированный сервис arpd. Данное руководство подробно разбирает архитектурные особенности этой утилиты в Ubuntu, а также предлагает практический сценарий: от первоначального конфигурирования фонового процесса до анализа собранных метрик в терминале.
Установка пакетов и подготовка рабочей среды
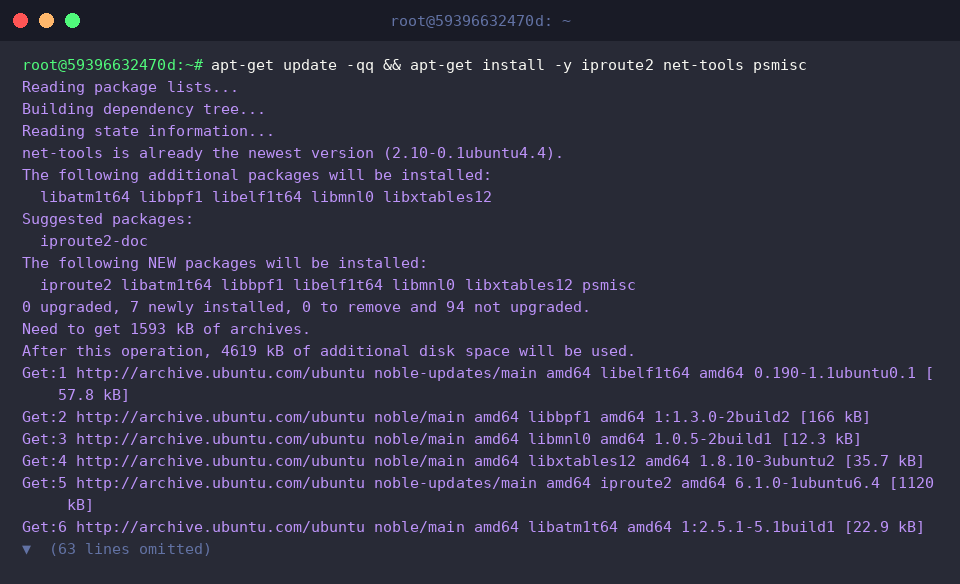
Для обеспечения полноценной среды мониторинга и управления процессами загрузим требуемый инструментарий с помощью команды apt-get update -qq && apt-get install -y iproute2 net-tools psmisc.
Убедимся в доступности бинарного файла утилиты в системных директориях переменной PATH, выполнив вызов which arpd.
Обнаруженный путь /usr/sbin/arpd подтверждает успешную инсталляцию демона и готовность к дальнейшей конфигурации.
Архитектурно сервис arpd перехватывает запросы трансляции адресов в пространстве пользователя, поддерживая собственную локальную базу соответствий вместо перегрузки памяти ядра.
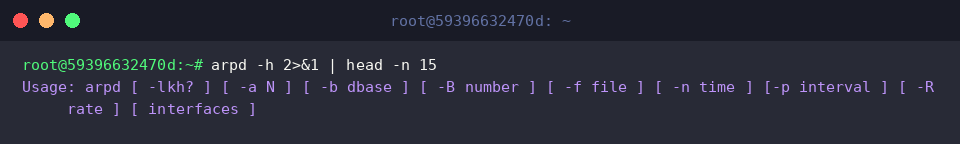
Ознакомиться с поддерживаемым синтаксисом и параметрами запуска можно через вывод встроенной справки.
⚙️ [Ключевые флаги и параметры]
-l : выводит подробный журнал перехваченных ARP-запросов и внутренней активности в stdout.-k : инициирует корректное завершение текущего экземпляра службы, взаимодействующего с ядром.-b <dbase> : указывает пользовательское расположение файла базы данных с записями (по умолчанию задействуется /var/lib/arpd/arpd.db).-B <number> : задает емкость буфера очередей широковещательных пакетов, отправляемых за один такт.-a <N> : регламентирует число повторных пробных запросов перед регистрацией негативного ответа (отсутствия узла).-n <time> : определяет время жизни (TTL / idle timeout) сохраненной записи в секундах.-R <rate> : ограничивает интенсивность исходящих широковещательных запросов в секунду.
Анализ сетевых интерфейсов и состояния таблицы соседей
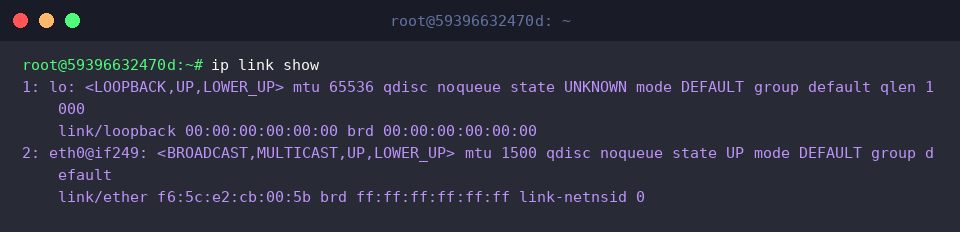
Перед привязкой фоновой службы необходимо выяснить точные имена физических либо виртуальных адаптеров и их текущий статус при помощи ip link show.
В терминале отобразится стандартный интерфейс петли lo, а также рабочий сетевой адаптер eth0, пребывающий в активном состоянии UP.
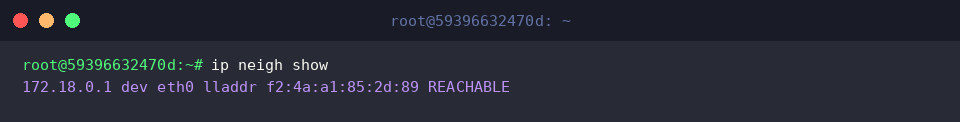
Чтобы оценить текущее наполнение таблицы соседства в стеке ядра Linux, запросим список записей директивой ip neigh show.
В полученном ответе шлюз по умолчанию 172.18.0.1 на адаптере eth0 имеет валидный статус REACHABLE, что свидетельствует об установленной двусторонней связи.
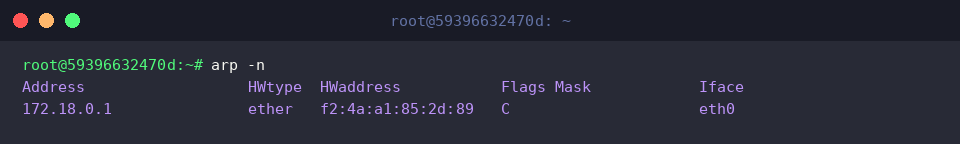
Сформировать классическое представление записей без задержек на обратное разрешение DNS-имен позволяет запуск arp -n.
Наличие символа C в столбце флагов указывает на завершенную трансляцию (Complete), подтверждая корректное сопоставление канального и сетевого уровней.
Запуск службы arpd и настройка локальной базы адресов
Служба сохраняет собранные пары адресов на диск, поэтому создадим соответствующий системный каталог командой mkdir -p /var/lib/arpd.
Для предотвращения блокировок файлов базы данных и дублирования процессов предварительно снимем все старые экземпляры с помощью killall arpd 2>/dev/null || true.
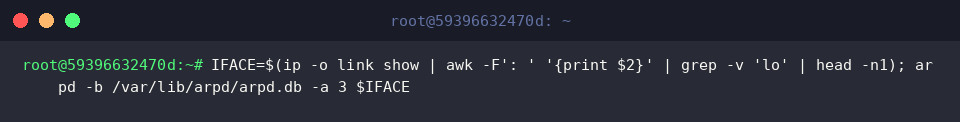
Автоматизируем выбор основного интерфейса, исключив петлю lo, и запустим службу с тремя повторными попытками опроса и явным путем к файлу базы: IFACE=$(ip -o link show | awk -F': ' '{print $2}' | grep -v 'lo' | head -n1); arpd -b /var/lib/arpd/arpd.db -a 3 $IFACE.
Убедиться, что процесс успешно перешел в фоновый режим и удерживает сокет, позволяет фильтрация списка задач через ps aux | grep [a]rpd.
Строка вывода демонстрирует работающий процесс с переданными аргументами и целевым адаптером.
Тестирование генерации трафика и завершение работы демона
Спровоцируем сетевую активность и обмен служебными фреймами с маршрутизатором, отправив пару ICMP-пакетов на публичный адрес через ping -c 2 8.8.8.8 > /dev/null 2>&1 || true.
Для инспекции записей, зафиксированных демоном в бинарном файле базы, применим команду arpd -l -b /var/lib/arpd/arpd.db 2>&1 | head -n 10 || true.
В полученной структуре заголовков четко прослеживаются индексы интерфейсов, соответствие сетевых IP-адресов их аппаратным MAC-эквивалентам.
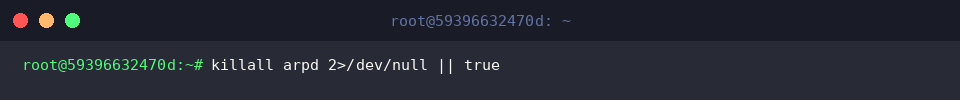
По завершении исследовательских тестов освободим системные ресурсы и штатно остановим фоновую службу командой killall arpd 2>/dev/null || true.
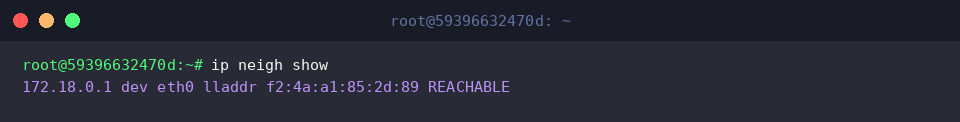
Удостоверимся в сохранности маршрутных привязок на уровне ядра после выключения сервиса, запустив ip neigh show.
Запись шлюза 172.18.0.1 на сетевом адаптере eth0 по-прежнему находится в валидном состоянии REACHABLE, что подтверждает непрерывность сетевого взаимодействия.
Мы рассмотрели практический подход к администрированию и оптимизации механизма кэширования ARP в среде Ubuntu с привлечением демона arpd.
Грамотное делегирование таблицы адресов пользовательскому пространству позволяет избежать исчерпания системных ресурсов ядра и гарантирует стабильность высоконагруженных сетевых узлов.