


Введение
Для подтверждения подлинности и неизменности данных в среде Linux часто применяют утилиту b2sum, функционирующую на базе криптографического алгоритма BLAKE2b. По сравнению с классическими решениями вроде md5sum или sha256sum, этот инструмент сочетает в себе беспрецедентное быстродействие и современный уровень криптостойкости, что делает его оптимальным выбором при обработке больших массивов информации. В этом руководстве мы разберем практические сценарии использования b2sum в терминале Ubuntu — от расчета контрольных сумм до автоматизированного контроля повреждения файлов.
Базовый синтаксис: расчет контрольной суммы файла
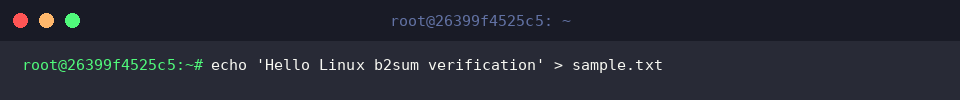
Для демонстрации работы подготовим тестовый текстовый документ с помощью команды echo 'Hello Linux b2sum verification' > sample.txt.
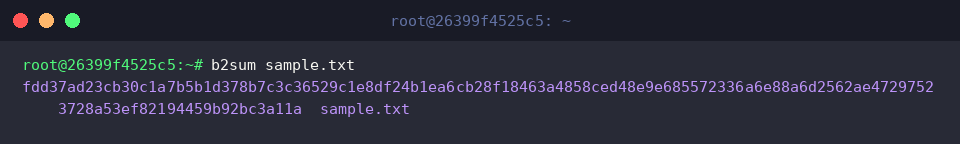
Стандартный вызов b2sum вычисляет 512-битный дайджест BLAKE2b, выводя шестнадцатеричную строку и имя анализируемого объекта.
⚙️ [Ключевые параметры запуска]
-c : сверка файлов со списком контрольных сумм из указанного отчета.-l : настройка длины формируемого дайджеста в битах (значение кратно 8, вплоть до 512).--tag : форматирование результата в стиле утилит BSD.--quiet : скрытие строк с успешным подтверждением (OK), отображаются исключительно ошибки.--status : подавление стандартного вывода, успешность операции передается только через код возврата.
Экспорт хэшей и автоматическая валидация данных (флаг -c)
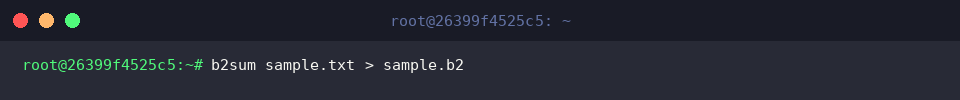
Чтобы сохранить контрольное значение sample.txt для последующей инспекции, перенаправим стандартный вывод в файл sample.b2, выполнив b2sum sample.txt > sample.b2.
Благодаря оператору перенаправления (>) консоль остается чистой, а сведения фиксируются во внешнем файле.
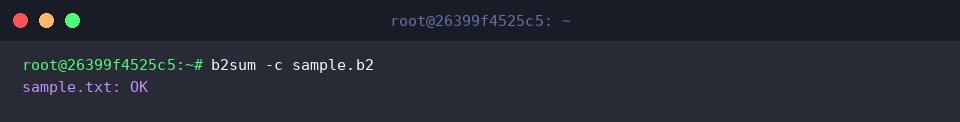
Когда требуется удостовериться, что исходный документ не был поврежден или модифицирован, запускают аудит через ключ -c: b2sum -c sample.b2.
Статус sample.txt: OK в терминале гарантирует побитную идентичность содержимого его первоначальному состоянию.
Регулирование разрядности хэш-дайджеста (параметр -l)
Подготовим отдельный тестовый файл для экспериментов с размером контрольной суммы, выполнив команду echo 'Digest length test file' > length_test.txt.
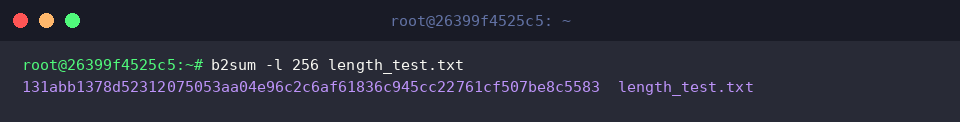
Если специфика проекта требует 256-битного представления, длину можно ограничить опцией -l 256, запустив b2sum -l 256 length_test.txt.
Вместо стандартной 128-значной шестнадцатеричной последовательности утилита выдаст компактный хэш из 64 символов.
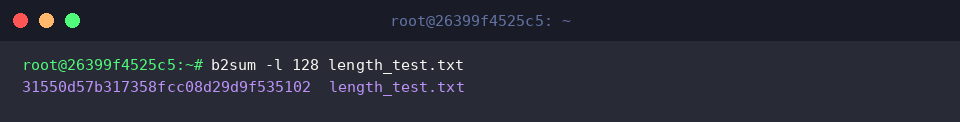
Для еще большей экономии места можно задать 128-битный формат с помощью команды b2sum -l 128 length_test.txt.
В результате формируется строка длиной всего 32 символа, что наглядно демонстрирует гибкость алгоритма под конкретные аппаратные ограничения.
Пакетная валидация и обработка потоков через конвейер
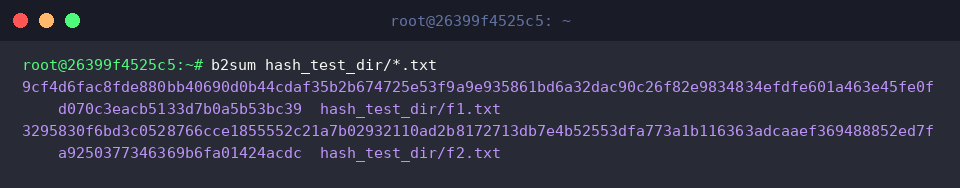
Чтобы смоделировать одновременную обработку группы файлов, создадим каталог с тестовыми данными командой mkdir -p hash_test_dir && echo 'Data 1' > hash_test_dir/f1.txt && echo 'Data 2' > hash_test_dir/f2.txt.
Подстановка шаблона со звездочкой (*) позволяет обойти всю директорию за один вызов: b2sum hash_test_dir/*.txt.
Консоль отобразит аккуратный перечень контрольных сумм и путей для каждого найденного объекта.
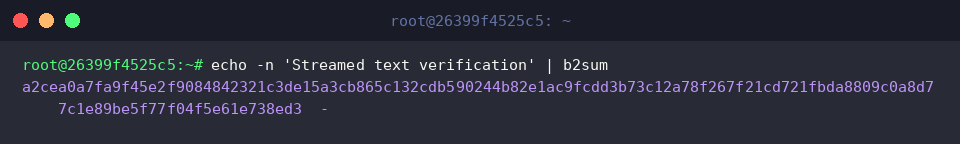
Инструмент прекрасно интегрируется в конвейеры: для проверки текстового потока без создания промежуточных файлов передадим данные через pipe: echo -n 'Streamed text verification' | b2sum.
Обозначение дефиса (-) вместо имени файла сигнализирует о считывании данных из stdin, что открывает широкие возможности для скриптов автоматизации.
Мы подробно рассмотрели приемы администрирования с использованием b2sum в дистрибутивах Linux.
Высокая скорость хеширования BLAKE2 делает данную команду идеальным инструментом для надежного аудита целостности образов, резервных копий и передаваемых по сети пакетов.