


Введение
При передаче информации по сетевым протоколам или встраивании двоичных структур в конфигурационные файлы системные администраторы повсеместно сталкиваются с утилитой base64. Данный инструмент обеспечивает безопасную трансформацию произвольных потоков данных в текстовый формат ASCII и обратно. В этом практическом руководстве мы подробно разберем внутренние механизмы работы команды, обработку текстовых строк, кодирование бинарных файлов и подготовку секретов для интеграции с Kubernetes и облачными окружениями.
Обработка строковых литералов в командной оболочке
Стандартная утилита base64 преобразует входящий поток байтов в 64-символьное текстовое представление, гарантируя сохранение целостности информации на транспортных уровнях, чувствительных к спецсимволам.
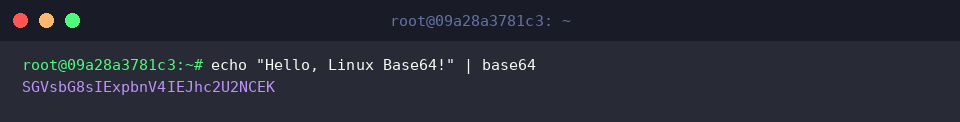
Самый быстрый способ получить результат — передать вывод генератора текста (например, echo) на вход утилиты через стандартный конвейер (|).
⚙️ [Ключевые флаги запуска]
-d, --decode : переключает утилиту в режим обратной десериализации (восстановления исходных байтов).-w, --wrap=COLS : задает автоматический перенос строк через каждые COLS символов.
(значение 0 полностью отключает форматирование, формируя сплошную строку).-i, --ignore-garbage : пропускает поврежденные символы, не входящие в официальный алфавит Base64.
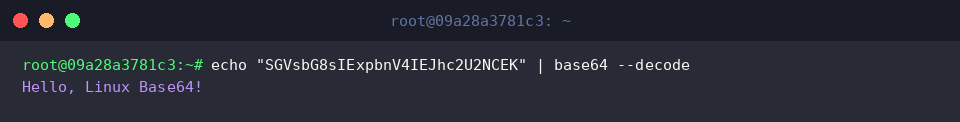
Для реконвертации полученного шифра обратно в человекочитаемый текст активируется флаг --decode.
При поступлении закодированного фрагмента через пайплайн на терминал выводится оригинальная строковая конструкция Hello, Linux Base64!.
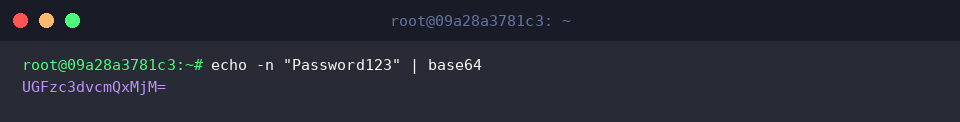
Следует учитывать, что стандартный вызов команды echo автоматически дописывает невидимый символ переноса строки (\n), искажая итоговую сумму кодирования. Добавление ключа -n пресекает добавление лишних байтов, формируя корректное выравнивание с символами заполнения (=):
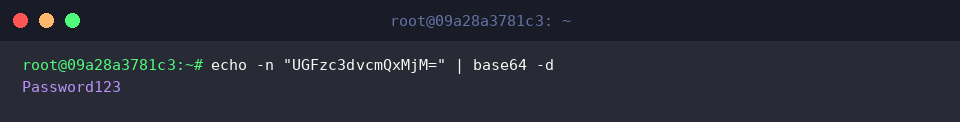
Короткий синтаксический синоним -d полностью дублирует длинную инструкцию --decode.
Утилита корректно распознает упакованный хеш и возвращает исходный пароль без артефактов форматирования.
Преобразование и восстановление файловых объектов
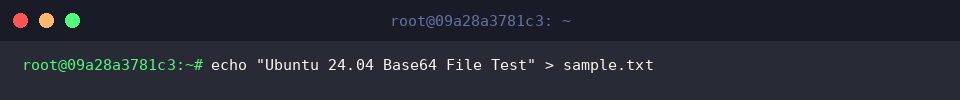
Перейдем к манипуляциям с файловой системой. Для демонстрации полного цикла сериализации подготовим тестовый исходный документ sample.txt.
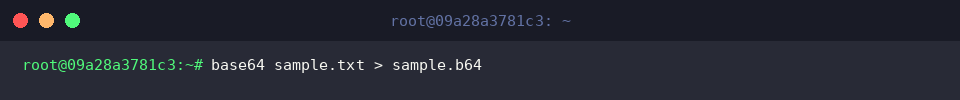
Вместо потокового ввода можно напрямую передать имя файла в качестве позиционного аргумента. Перенаправление потока (>) позволяет сохранить сгенерированный массив текста в отдельный артефакт sample.b64.
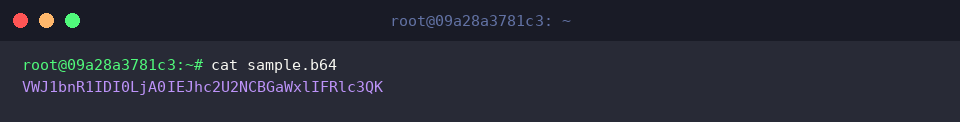
С помощью команды cat инспектируем сформированный файл sample.b64.
Читаемый текст успешно трансформирован в компактный блок защищенного ASCII-кода.
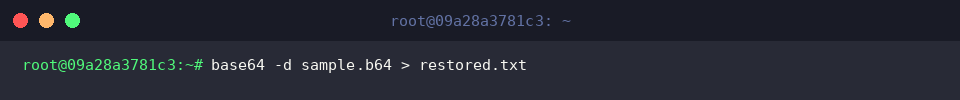
Чтобы выполнить обратную сборку файла из представления Base64, комбинируем параметр -d с перенаправлением вывода в целевой документ restored.txt.
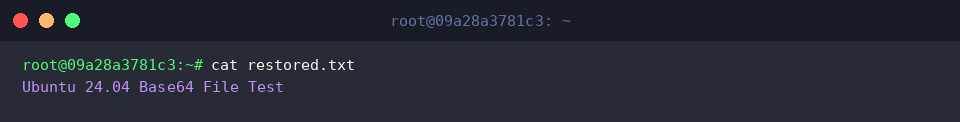
Просматриваем содержимое воссозданного файла restored.txt.
Текстовая структура полностью совпадает с первоначальным образцом без каких-либо потерь символов.
Работа с бинарными структурами и контроль целостности
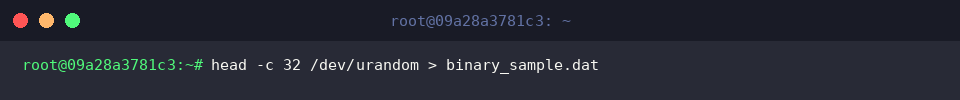
Особую ценность base64 представляет при инкапсуляции бинарных образов и криптографических ключей. Сгенерируем 32 байта псевдослучайных данных из ядра системы через /dev/urandom и запишем их в файл binary_sample.dat.
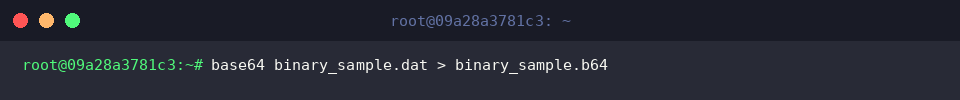
Запустим кодирование созданного бинарника binary_sample.dat, перенаправив полученный текстовый слепок в файл binary_sample.b64.
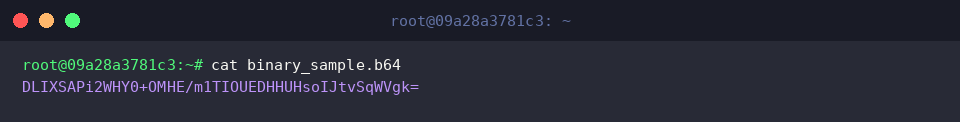
Чтение файла binary_sample.b64 утилитой cat наглядно показывает результат:
Неструктурированный бинарный массив теперь представлен безопасным набором печатных ASCII-символов, готовым к отправке через JSON payload или почтовые шлюзы.
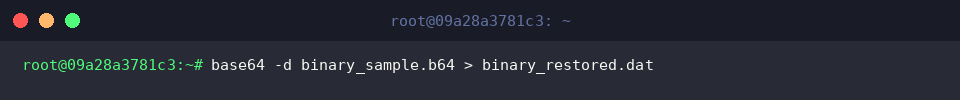
Для развертывания бинарного блока запускаем декодирование с ключом -d, направляя бинарный поток в файл binary_restored.dat.
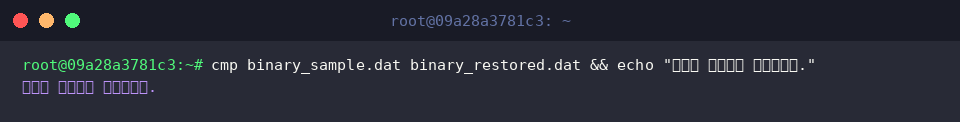
Критически важный шаг — верификация идентичности данных. Системная утилита cmp производит побайтовое сопоставление исходного binary_sample.dat и распакованного binary_restored.dat.
Успешное выполнение проверки подтверждает абсолютную эквивалентность файлов и отсутствие повреждений данных при трансформации.
Практика в DevOps: однострочный вывод для API и Secret-конфигураций
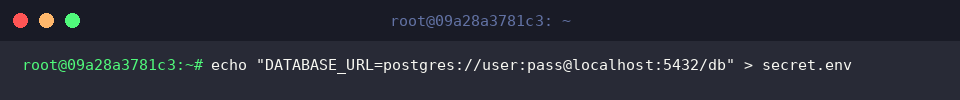
По умолчанию GNU-версия base64 форматирует строки с переносом каждые 76 символов. Однако при формировании токенов авторизации или переменных окружения для Kubernetes переносы недопустимы. Смоделируем секретный конфигурационный файл secret.env с параметрами подключения к базе данных.
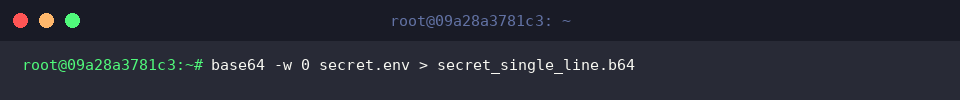
Применяем аргумент -w 0, который полностью отключает перенос строк, и сохраняем неразрывный хеш в файл secret_single_line.b64.
Выведем сгенерированный результат на экран командой cat.
Строка выводится единым сплошным блоком без разделителей, что делает ее идеальной для быстрой вставки в манифесты Secret или заголовки HTTP-запросов.
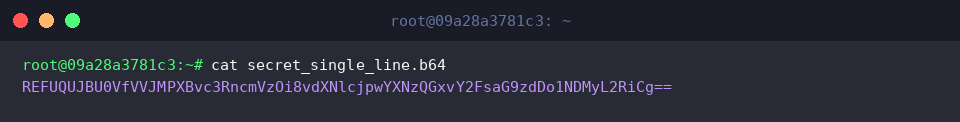
Поскольку строка завершилась без символа \n, системное приглашение шелла может склеиться с выводом. Вызов пустого echo возвращает курсор на новую строку.
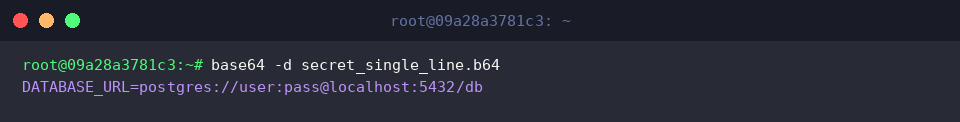
Восстанавливаем сохраненные параметры, передав файл secret_single_line.b64 с флагом -d.
Переменная DATABASE_URL мгновенно возвращается к первоначальному виду со всеми спецсимволами и портами.
Мы подробно рассмотрели особенности применения base64 в командной строке Linux — от элементарной обработки параметров до подготовки конфигов для cloud-native архитектур. Используйте приведенные приемы автоматизации в своих скриптах развертывания и администрирования систем.