


Введение
Пакет iproute2 предоставляет системным администраторам утилиту bridge — ключевой инструмент для инспекции и тонкой настройки программных сетевых мостов в среде Ubuntu. В данном руководстве подробно рассматривается полный цикл работы с сетевым мостом: от развертывания виртуальной коммутации до анализа подключенных портов, разбора базы пересылки кадров (FDB) и конфигурации VLAN-фильтрации.
1. Развертывание тестового стенда и аудит портов (bridge link)
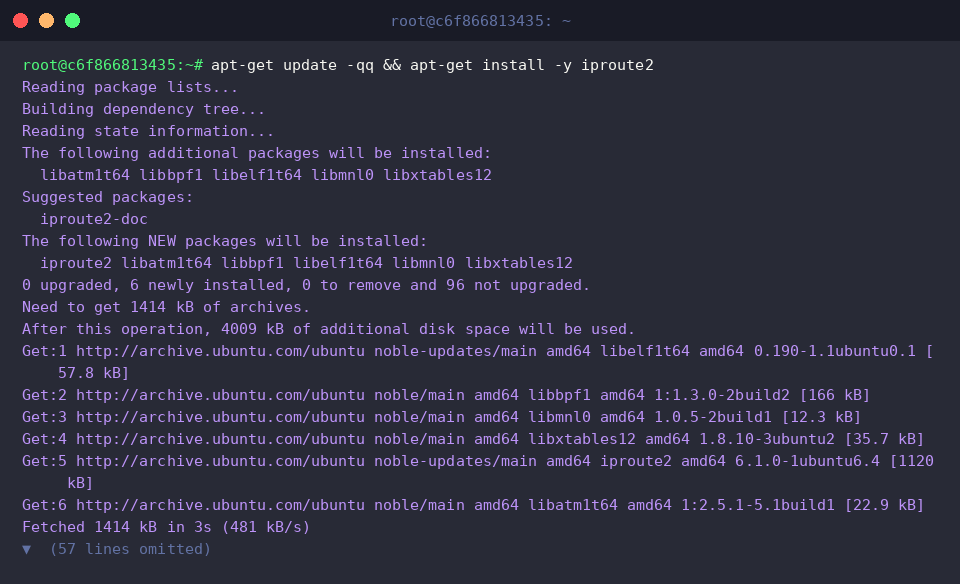
Для получения доступа к современным средствам управления сетью необходимо убедиться в наличии пакета iproute2 в операционной системе.
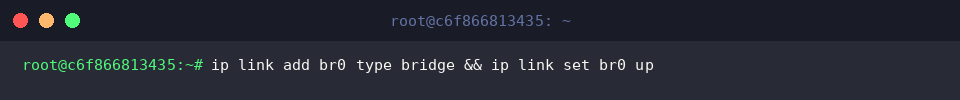
Сначала создается программный интерфейс типа мост br0, после чего устройство немедленно переводится в рабочее состояние связкой команд ip link add br0 type bridge && ip link set br0 up.
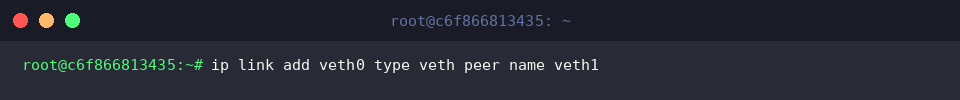
Для эмуляции подключений формируется пара виртуальных сетевых интерфейсов (veth0 и veth1) с помощью ip link add veth0 type veth peer name veth1.
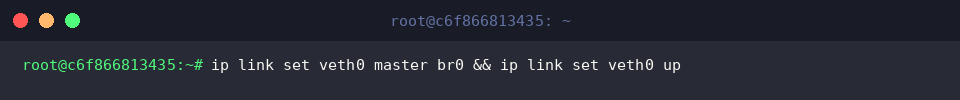
Далее виртуальный порт veth0 включается в состав коммутатора br0 и активируется командой ip link set veth0 master br0 && ip link set veth0 up.
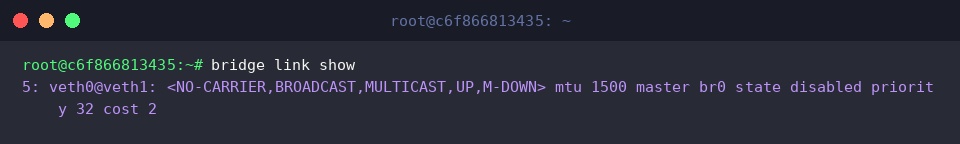
Команда bridge link show служит для инспекции всех сетевых портов, агрегированных в мостовые интерфейсы.
В генерируемом отчете отражаются параметры родительского моста (master br0), текущий статус протокола STP (state disabled), выставленный приоритет порта (priority), а также метрика пути (cost).
⚙️ [Полезные флаги запуска]
-s (-stats) : выводит счетчики сетевого трафика (пакеты, байты, ошибки) по каждому каналу.-d (-details) : отображает расширенный набор системных атрибутов, таймеры и флаги протокола STP.-c (-color) : подсвечивает терминальный вывод для наглядного визуального восприятия.-j (-json) : форматирует выходные данные в JSON-объект для удобного парсинга в сценариях автоматизации.-p (-pretty) : структурирует JSON-вывод с человекочитаемыми отступами при совместном использовании с ключом -j.
2. Анализ и модификация таблицы коммутации MAC-адресов (bridge fdb)
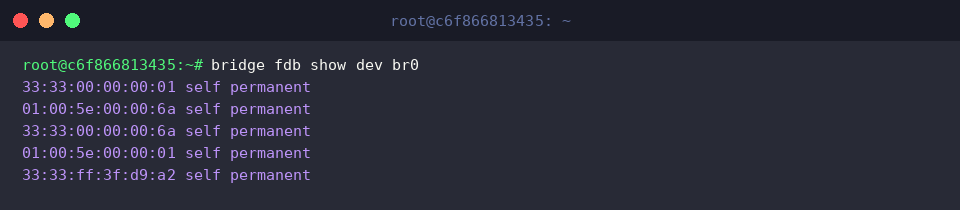
Запрос bridge fdb show dev br0 извлекает записи базы пересылки (Forwarding Database), ассоциированные непосредственно с коммутатором br0.
В выводе фиксируются служебные групповые (multicast) MAC-адреса, а также статические аппаратные адреса самого моста, отмеченные признаком self permanent.
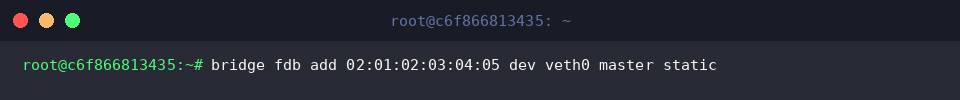
С помощью команды bridge fdb add 02:01:02:03:04:05 dev veth0 master static администратор вручную привязывает целевой MAC-адрес к порту veth0.
Параметр master указывает ядру внести запись в общую базу моста-владельца, а модификатор static защищает запись от сброса по таймауту устаревания (aging timer).
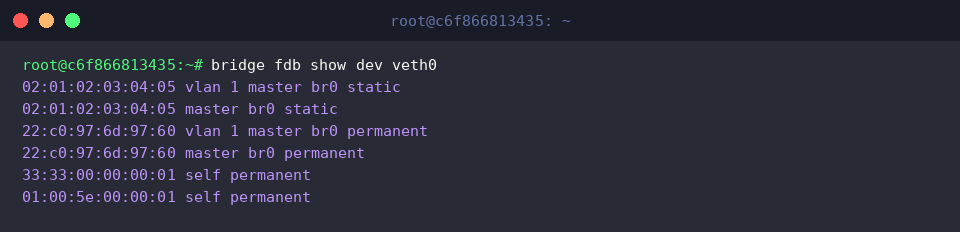
Команда bridge fdb show dev veth0 выводит перечень адресов, доступных через конкретный порт veth0.
Здесь наглядно видно, что и добавленный статический MAC-адрес (static), и собственный неизменяемый адрес адаптера (permanent) корректно зарегистрированы коммутатором (master br0).
3. Конфигурация VLAN-фильтрации и членства портов (bridge vlan)
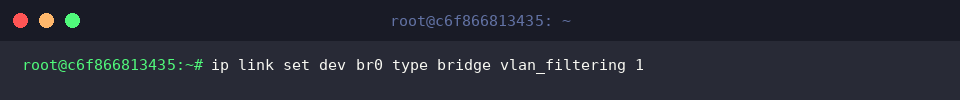
Активация встроенного механизма изоляции трафика выполняется директивой ip link set dev br0 type bridge vlan_filtering 1.
После включения данного режима ядро Linux начинает анализировать метки 802.1Q входящих кадров, пропуская трафик строго в соответствии с разрешенными VLAN ID.
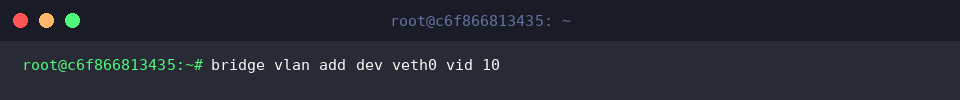
Для включения интерфейса veth0 в состав виртуальной подсети применяется команда bridge vlan add dev veth0 vid 10.
Это действие регистрирует членство порта в VLAN 10 без сброса ранее назначенных параметров по умолчанию.
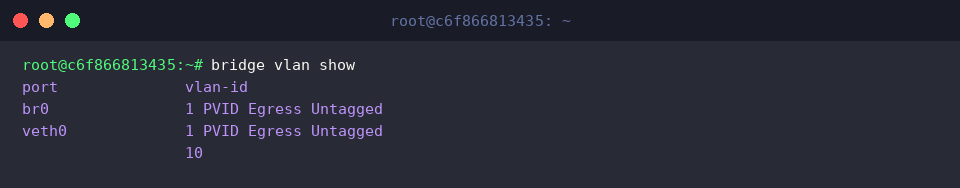
Для проверки распределения тегированного и нетегированного трафика выполняется bridge vlan show.
В сформированном списке отображается базовый PVID интерфейсов (1 PVID Egress Untagged), а также подтверждается добавление порта veth0 в группу обработки тегов VLAN 10.
4. Расширенный мониторинг (-s, -d) и удаление тестовой конфигурации
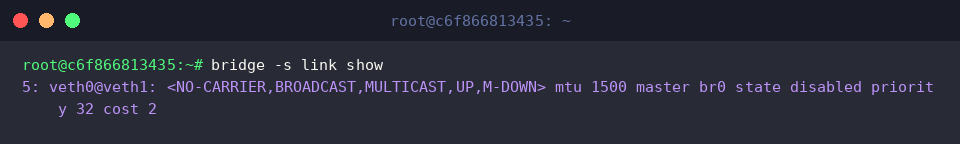
Использование команды bridge -s link show позволяет совместить контроль состояния физических линков со сбором счетчиков переданных и принятых пакетов/байтов.
В терминале отображается текущий статус veth0, деактивированный режим STP (state disabled), приоритетность (priority 32) и вычисленная стоимость интерфейса (cost 2).
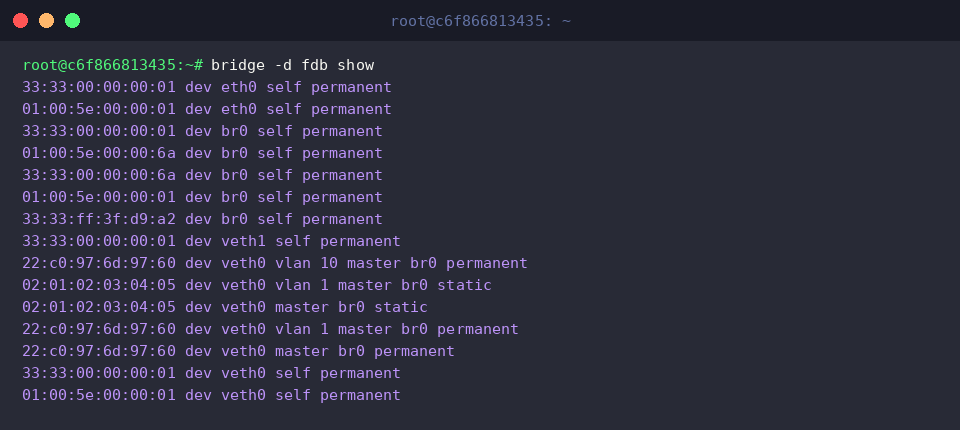
Для детальной трассировки записей FDB с привязкой к виртуальным сетям служит вызов bridge -d fdb show.
В отчете наглядно прослеживается сопоставление постоянных (permanent) и статических (static) записей с соответствующими идентификаторами (vlan 1, vlan 10) в таблице управляющего моста master br0.
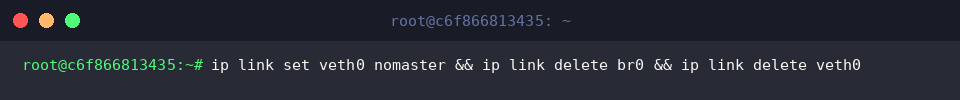
По завершении тестирования созданные виртуальные сущности удаляются выполнением цепочки ip link set veth0 nomaster && ip link delete br0 && ip link delete veth0.
Мы подробно разобрали практические приемы работы с утилитой bridge в Ubuntu: от базового мониторинга до тонкой настройки коммутационных таблиц и изоляции сетей. Представленные методики помогут эффективно локализовать неисправности и диагностировать сетевой стек виртуализации и контейнеризации в рабочей среде.