


Введение в утилиту bzcat
При работе с тяжелыми логами и бекапами в формате .bz2 регулярная распаковка архивов на накопитель создает неоправданную нагрузку на дисковую подсистему и отнимает драгоценное время. Утилита bzcat решает эту задачу элегантно: она распаковывает данные прямо в оперативную память и отправляет результат в стандартный вывод (stdout) потоком. В этой статье мы разберем механику работы bzcat, основные флаги запуска и эффективные примеры использования утилиты в пайплайнах для экспресс-анализа журналов.
Развертывание пакета bzip2 и подготовка тестовых файлов
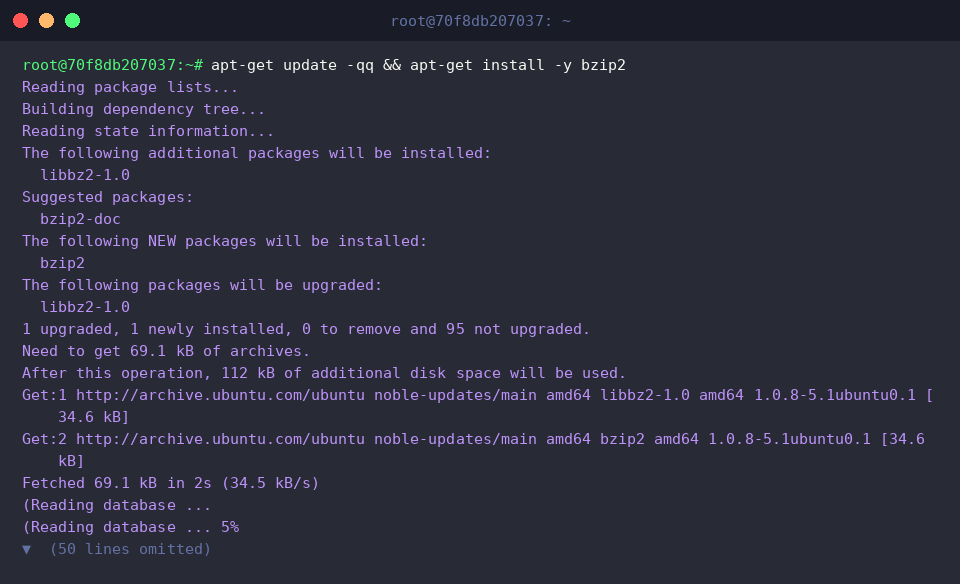
Для обеспечения поддержки команды в дистрибутивах семейства Ubuntu установим базовый набор утилит с помощью apt-get update -qq && apt-get install -y bzip2.
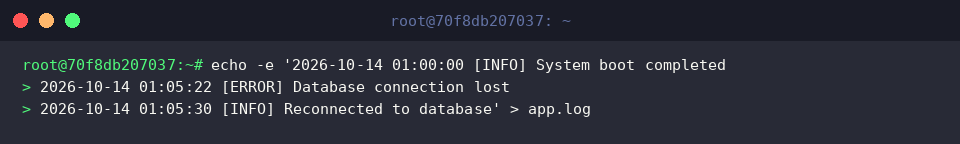
Сгенерируем демонстрационный файл системных событий app.log, воспользовавшись вызовом команды echo.
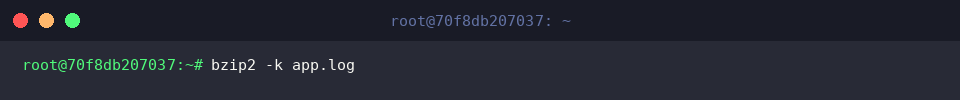
Чтобы упаковать текстовые данные в архив app.log.bz2 и одновременно сохранить исходный текстовый файл на диске, передадим утилите флаг -k: выполним bzip2 -k app.log.
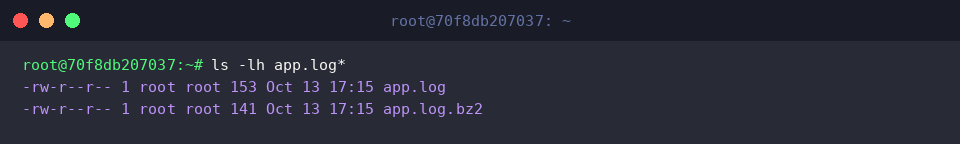
Оценить разницу в объемах оригинального документа и полученного архива позволяет команда ls -lh app.log*.
Базовый синтаксис: потоковый вывод содержимого через bzcat
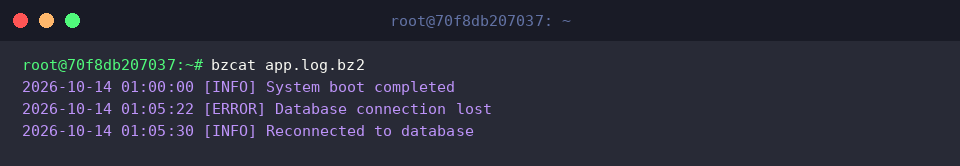
Главное преимущество bzcat заключается в выводе содержимого архива .bz2 в терминал без физического создания распакованных копий на накопителе.
Такой подход исключает переполнение диска временными файлами и существенно ускоряет диагностику системных событий.
⚙️ [Ключевые параметры запуска]
-s : подавляет вывод второстепенных предупреждений, транслируя только критические ошибки.-f : форсирует обработку входных данных, даже если передан несжатый текстовый файл или частично поврежденный поток.-v : активирует подробный (verbose) режим с отображением статуса декомпрессии.-k : флаг совместимости, предотвращающий удаление исходных файлов при обработке.
Практика в конвейерах: фильтрация grep и подсчет строк с помощью wc
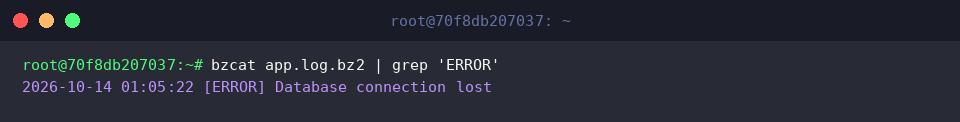
Благодаря стандартному потоковому выводу bzcat органично встраивается в цепочки команд через пайп (|). Например, для выборки критических ошибок передадим поток утилите grep, отфильтровав только строки с маркером ERROR в архиве app.log.bz2.
Это позволяет локализовать инциденты на лету без предварительного извлечения многогигабайтных дампов.
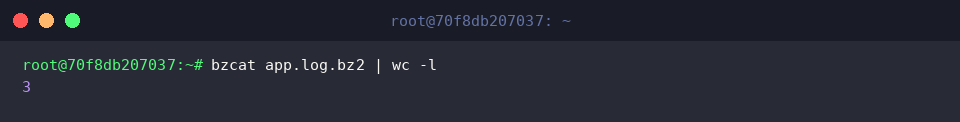
Аналогично поток направляется в счетчик строк wc -l, что позволяет мгновенно оценить объем событий в сжатом файле без промежуточных распаковок.
Такой прием избавляет от необходимости генерировать временные дампы ради одной аналитической операции.
Последовательное чтение нескольких bz2 и объединение потоков
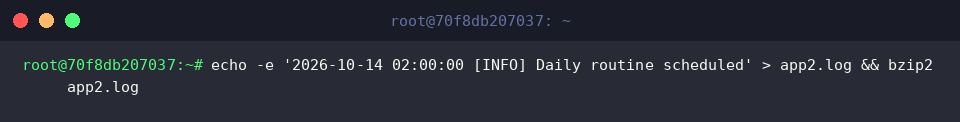
Для демонстрации работы с несколькими архивами создадим еще один файл app2.log и запакуем его с помощью bzip2.
Передав утилите bzcat список из нескольких архивов подряд, мы получаем сплошной поток данных в хронологическом порядке.
Это незаменимо при анализе суточных ротированных журналов .bz2 прямо в консоли.
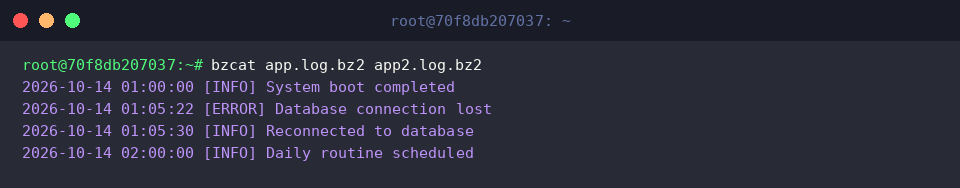
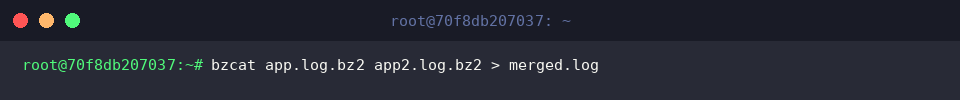
Перенаправив поток через оператор > в файл merged.log, можно объединить несколько сжатых фрагментов в единый текстовый отчет за один шаг, минуя фазу ручного разжатия каждого тома.
Все данные аккуратно собираются в целевой структуре без лишних накладных расходов.
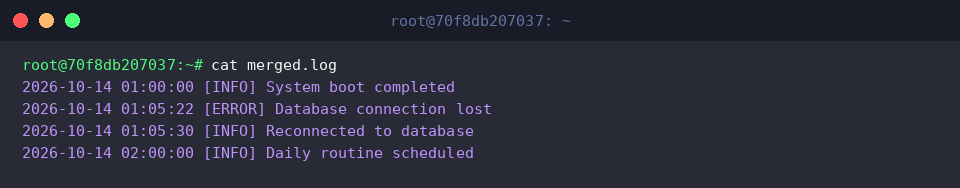
Для финальной проверки целостности структуры объединенных записей выведем результат командой cat merged.log.
Убеждаемся, что исходные строки из обоих архивов были корректно объединены в заданной последовательности.
Инструмент bzcat — простое, но мощное решение для повседневной работы системного администратора в Linux.
Отказ от промежуточной декомпрессии тяжелых архивов сохраняет свободное дисковое пространство и превращает рутинный аудит сжатых логов в быстрый и удобный процесс.