


Введение и принцип работы утилиты
Инструмент bzfgrep предоставляет системным администраторам возможность выполнять быстрый поиск фиксированных текстовых строк прямо внутри сжатых файлов .bz2. Главное преимущество этого решения — полное отсутствие необходимости предварительно извлекать данные на диск: такой подход экономит дисковое пространство и в разы сокращает время на аудит ротированных журналов событий. Ниже приведены наглядные примеры практического использования утилиты в Linux.
Проверка окружения и подготовка тестового архива bz2
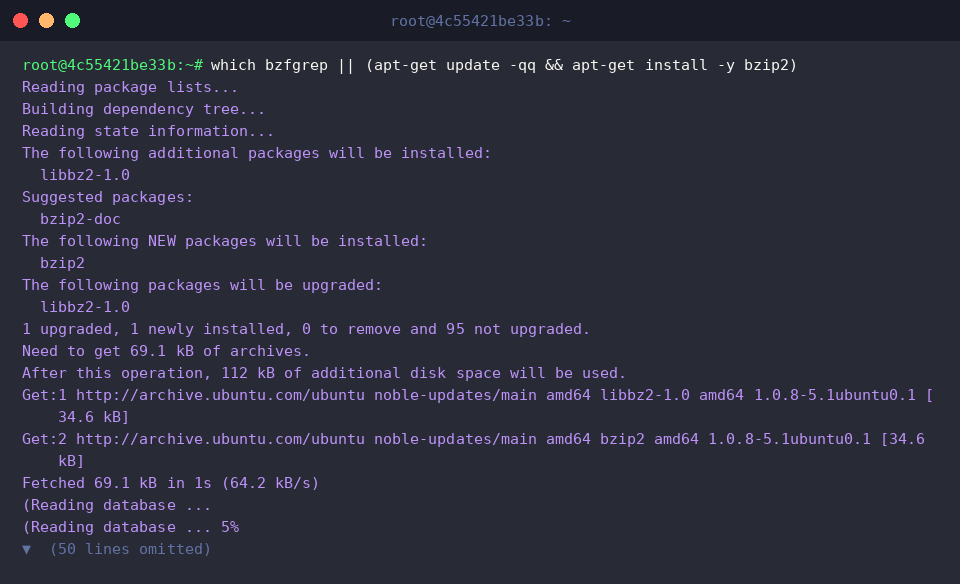
Для начала практической работы проверим доступность утилиты в текущей системе и при необходимости установим пакет bzip2.
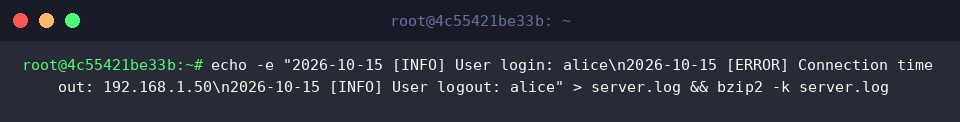
Сформируем демонстрационный файл системных событий и сожмем его алгоритмом bzip2, сохранив оригинал на месте с помощью флага -k.
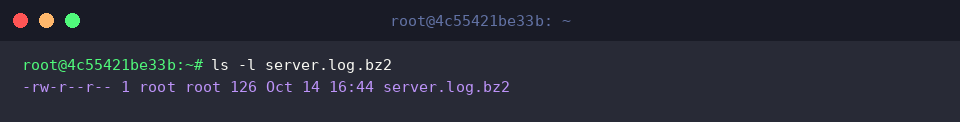
Убедимся, что архив server.log.bz2 корректно создан, изучив его атрибуты и размер в каталоге.
Базовый поиск точных подстрок без извлечения данных
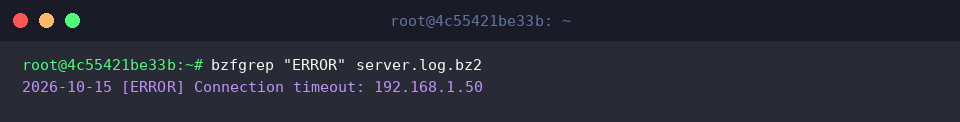
Выполним команду bzfgrep, чтобы отыскать вхождение подстроки ERROR в сжатом файле server.log.bz2. Утилита декомпрессирует данные в потоке и сразу выводит нужную строку о сетевом сбое без сохранения распакованного файла на накопитель.
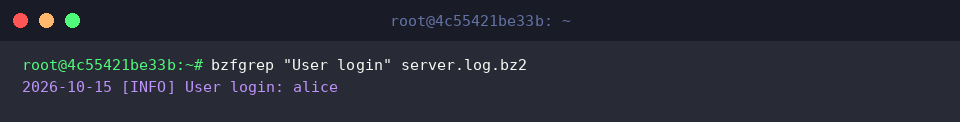
Если искомый шаблон содержит пробельные символы, как фраза User login, значение заключается в кавычки. Поиск осуществляется по буквальному совпадению без обработки синтаксиса регулярных выражений, благодаря чему терминал возвращает запись об авторизации пользователя alice.
Практические флаги: регистронезависимость (-i), нумерация (-n) и подсчет (-c)
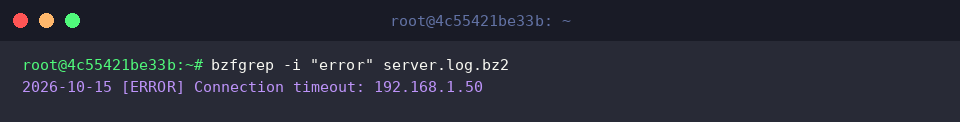
Опция -i отключает чувствительность к регистру символов при поиске слова error. Это позволяет обнаружить строки с меткой [ERROR], даже если поисковый запрос набран строчными буквами.
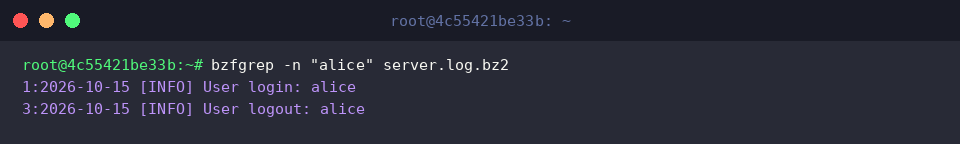
Параметр -n выводит номера строк из исходного документа рядом с найденным маркером alice. Префикс с номером позиции упрощает сопоставление событий при комплексном анализе инцидентов.
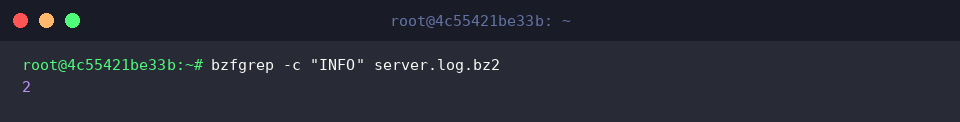
Флаг -c заменяет вывод найденных строк на итоговое количество совпадений. В результате мы мгновенно выясняем, что информационных записей с меткой INFO в архиве ровно две.
Пакетный поиск по нескольким архивам и фильтрация имен файлов (-H, -l)
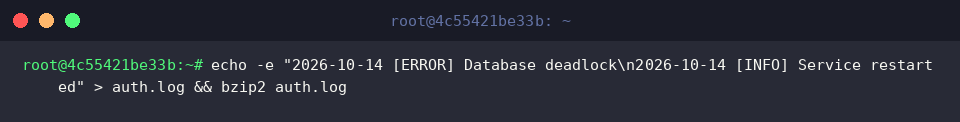
Для проверки пакетной обработки создадим второй журнал событий auth.log и сожмем его в auth.log.bz2.
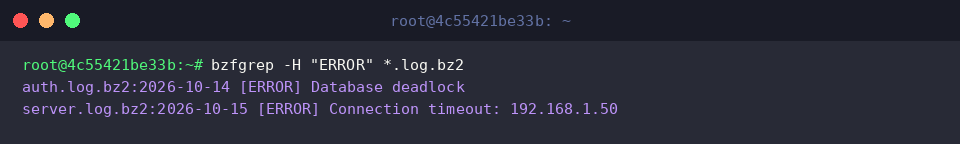
Ключ -H принудительно добавляет имя архива в начало каждого совпадения при сканировании группы файлов по маске *.log.bz2. Это сразу показывает источник каждой ошибки — журнал auth.log.bz2 или server.log.bz2.
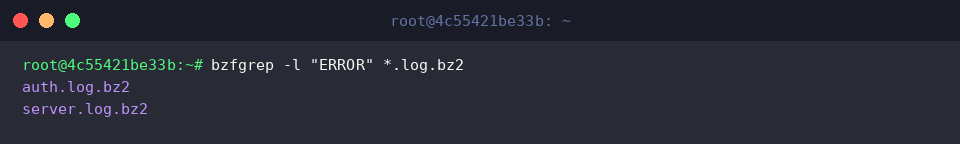
Опция -l отключает вывод содержимого записей и оставляет исключительно список имен тех архивов, где обнаружено совпадение с шаблоном ERROR. Такой формат идеален для автоматической передачи списка проблемных файлов в конвейерные скрипты обработки.
Мы подробно рассмотрели практический синтаксис команды bzfgrep для быстрого извлечения данных из архивов bzip2 без лишней нагрузки на подсистему ввода-вывода. Применение разобранных опций существенно ускоряет траблшутинг серверных сбоев и аудит архивных логов в Linux-системах.