


Введение
Даже привилегированная учетная запись root способна случайно удалить критически важный файл конфигурации или испортить журнал событий. В операционных системах на базе Linux стандартной дискреционной модели доступа (chmod) не всегда достаточно для абсолютной защиты данных от непреднамеренных ошибок. Для решения этой задачи используются расширенные атрибуты файловой системы ext4, управляемые связкой утилит chattr и lsattr. В данном руководстве мы подробно разберем практические сценарии применения флагов неизменяемости (+i) и режима дозаписи (+a) для предотвращения деструктивных действий со стороны любых пользователей.
Просмотр текущих атрибутов с помощью lsattr
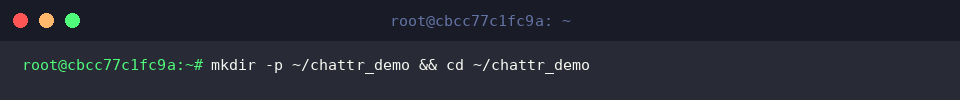
Для безопасного проведения тестов подготовим изолированную рабочую среду. Создадим каталог и сразу перейдем в него:
mkdir -p ~/chattr_demo && cd ~/chattr_demo
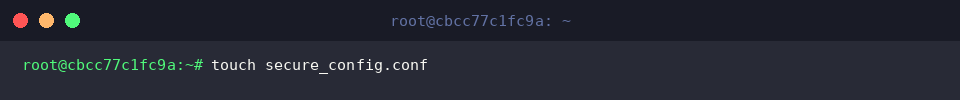
Сформируем тестовый конфигурационный файл, над которым будем проводить дальнейшие эксперименты:
touch secure_config.conf
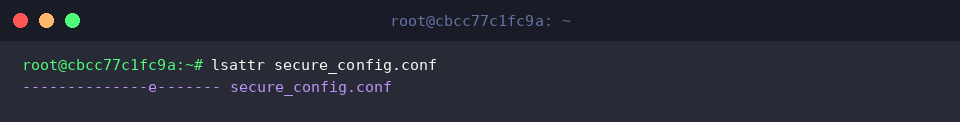
Утилита lsattr предназначена для инспектирования расширенных атрибутов файлов и каталогов.
Флаг e в терминале сообщает о том, что файл использует экстенты для адресации дисковых блоков — это базовый рабочий режим для современных файловых систем.
⚙️ [Ключевые параметры запуска]
-a : отображает атрибуты всех элементов в каталоге, включая скрытые файлы.-d : выводит параметры самой директории вместо содержимого.-R : рекурсивно проверяет дерево подкаталогов со всеми вложенными объектами.-v : показывает номер версии (generation number) объекта файловой системы.
Установка флага неизменяемости (+i): блокировка удаления для root
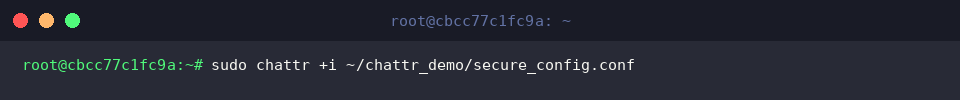
Чтобы перевести файл в защищенный режим, присвоим ему атрибут неизменяемости (immutable):
sudo chattr +i ~/chattr_demo/secure_config.conf
После установки флага +i любые попытки перезаписи, переименования или удаления файла блокируются на уровне ядра, причем это ограничение действует даже на суперпользователя root.
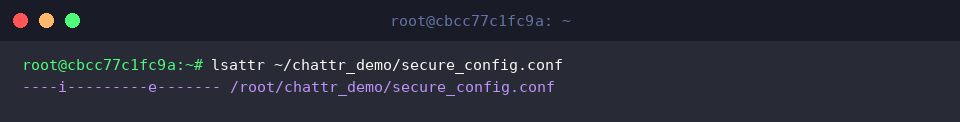
Убедимся в успешном применении изменений с помощью утилиты lsattr:
lsattr ~/chattr_demo/secure_config.conf
Символ i в списке атрибутов подтверждает, что файл заблокирован от любых модификаций.
Проверим эффективность защиты, инициировав принудительное удаление файла:
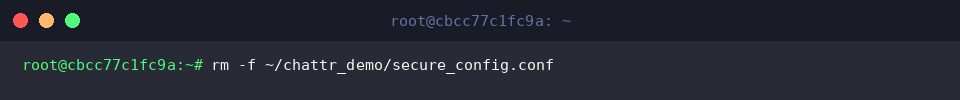
rm -f ~/chattr_demo/secure_config.conf
Система отклонит операцию: даже флаг принудительного выполнения -f не позволит удалить защищенный объект.
Снятие защиты (-i) и штатное редактирование
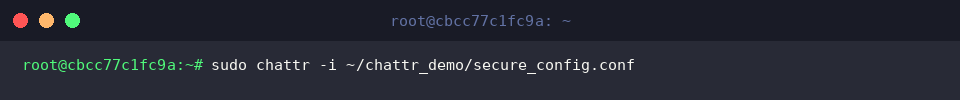
Перед внесением изменений в защищенный файл необходимо предварительно деактивировать флаг i:
sudo chattr -i ~/chattr_demo/secure_config.conf
Символ -i снимает блокировку, возвращая файл к стандартным правам доступа.
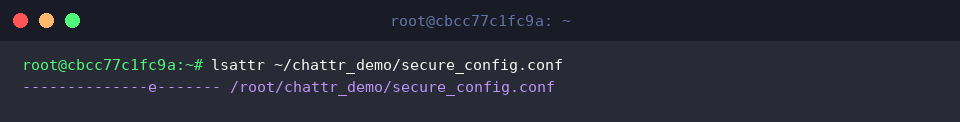
Проверим текущий статус объекта:
lsattr ~/chattr_demo/secure_config.conf
Отсутствие атрибута i в строке вывода свидетельствует о том, что файл снова доступен для записи.
Проверим возможность модификации файла, добавив в него новую директиву:
echo 'server_port=8080' >> ~/chattr_demo/secure_config.conf
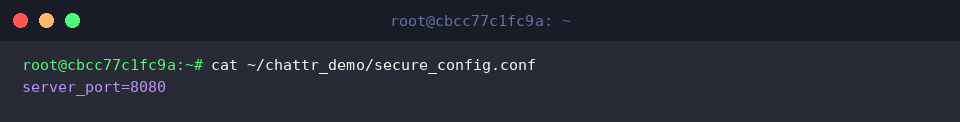
Убедимся, что данные успешно сохранились, выведя содержимое файла утилитой cat:
cat ~/chattr_demo/secure_config.conf
Конфигурационная запись отображается без ошибок, подтверждая корректность процедуры обновления.
Режим дозаписи (+a): предотвращение фальсификации логов
Для защиты журналов событий от усечения или затирания применяется режим только для добавления данных (append-only). Создадим тестовый лог:
touch ~/chattr_demo/app_audit.log
Назначим атрибут +a, запрещающий перезапись содержимого и удаление файла, но разрешающий дозапись новых строк:
sudo chattr +a ~/chattr_demo/app_audit.log
Флаг +a предотвращает умышленную модификацию уже существующих записей в журнале, что крайне важно для обеспечения аудита безопасности.
Проверим статус файла журнала:
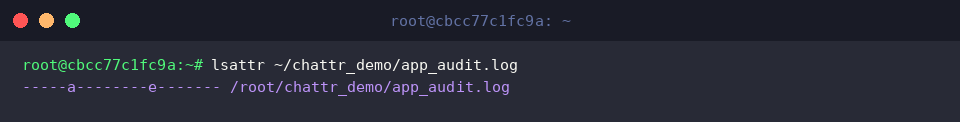
lsattr ~/chattr_demo/app_audit.log
Наличие символа a в консоли подтверждает успешный перевод файла в режим безопасного логирования.
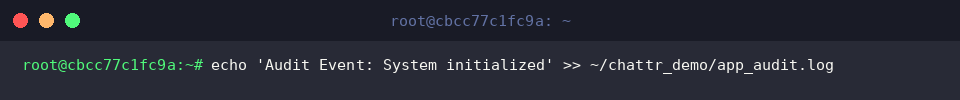
Протестируем запись события в защищенный журнал:
echo 'Audit Event: System initialized' >> ~/chattr_demo/app_audit.log
Операция конкатенации >> отрабатывает корректно, поскольку запись в конец файла полностью разрешена.
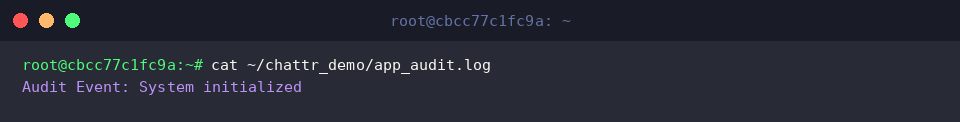
Проконтролируем результат добавления строки:
cat ~/chattr_demo/app_audit.log
Новая запись успешно зафиксирована, при этом попытки очистить или перезаписать файл с помощью > или текстового редактора завершатся системной ошибкой.
Групповая защита каталогов и вложенных файлов (-R)
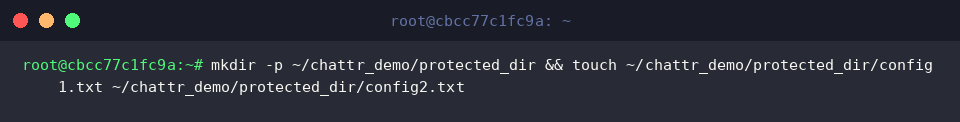
Когда требуется защитить целую группу файлов, целесообразно применить рекурсивное назначение атрибутов. Создадим директорию с вложенными файлами:
mkdir -p ~/chattr_demo/protected_dir && touch ~/chattr_demo/protected_dir/config1.txt ~/chattr_demo/protected_dir/config2.txt
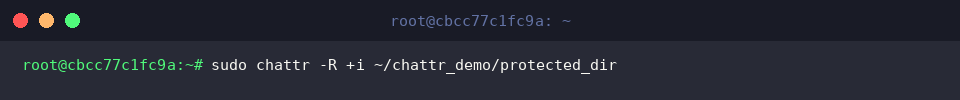
Заблокируем директорию и все ее содержимое одной командой с помощью ключа -R:
sudo chattr -R +i ~/chattr_demo/protected_dir
Параметр -R распространяет атрибут неизменяемости на всю структуру каталога, исключая удаление или переименование вложенных объектов.
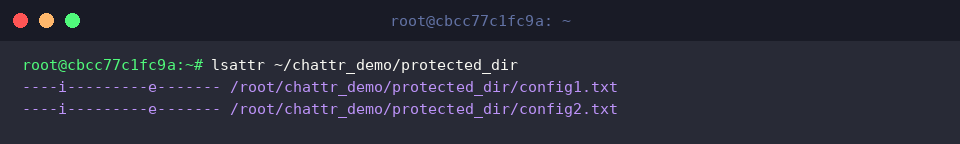
Проверим состояние файлов внутри каталога:
lsattr ~/chattr_demo/protected_dir
Вывод демонстрирует, что каждый вложенный файл унаследовал флаг i.
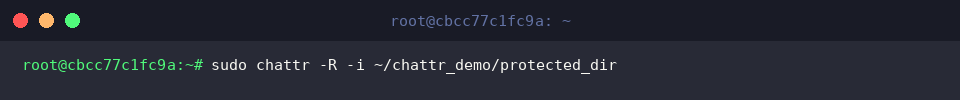
Для планового обслуживания структуры снимем флаг неизменяемости со всех элементов:
sudo chattr -R -i ~/chattr_demo/protected_dir
Комбинация -R -i рекурсивно снимает блокировку, возвращая каталог и вложенные файлы в исходный рабочий режим.
Мы рассмотрели ключевые механизмы работы с расширенными атрибутами файловой системы Linux через утилиту chattr. Использование флагов неизменяемости и дозаписи предоставляет надежный уровень защиты системных конфигураций и журналов аудита, эффективно предотвращая последствия непреднамеренных действий администратора или вредоносных скриптов.