


Введение и назначение утилиты
При администрировании серверов на базе Linux периодически возникает необходимость централизованно задать или обновить секретные ключи доступа для целого пула рабочих групп. Выполнение этой задачи вручную отнимает массу времени и чревато ошибками, тогда как штатная системная утилита chgpasswd позволяет полностью автоматизировать данный процесс. В настоящей статье мы подробно разберем практические приемы работы с этим инструментом: от передачи учетных записей через стандартный ввод (stdin) и выбора надежных алгоритмов хеширования до пакетной обработки через пайпы и внешние файлы.
Подготовка тестового окружения и создание групп
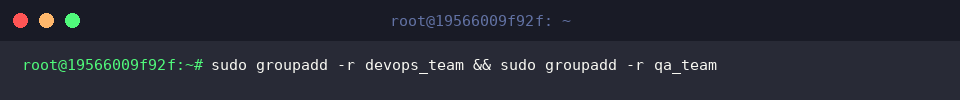
Перед началом демонстрации подготовим несколько изолированных системных сущностей, над которыми будем проводить эксперименты. Создадим две служебные группы с помощью связки команд sudo groupadd -r devops_team && sudo groupadd -r qa_team.
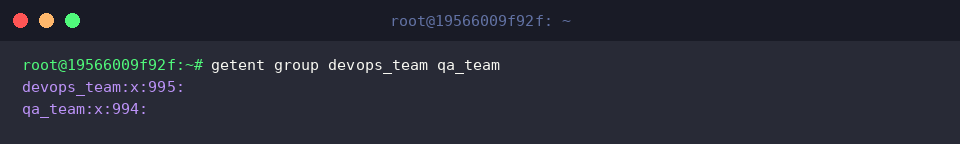
Убедимся, что новые объекты успешно зафиксированы в базе данных операционной системы. Для этого запросим информацию о них через утилиту getent group devops_team qa_team.
В выводе терминала отобразятся заданные имена групп и назначенные им идентификаторы GID, что подтверждает корректность их создания.
Базовый синтаксис chgpasswd: пакетная установка паролей
Утилита chgpasswd ожидает входные строки в формате группа:пароль. Сформируем поток учетных данных при помощи printf и перенаправим его через конвейер (pipe) на стандартный ввод sudo chgpasswd, выполнив одновременную инициализацию паролей для обеих групп:
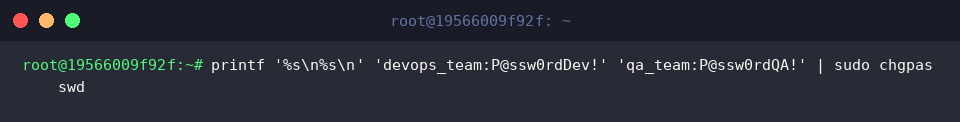
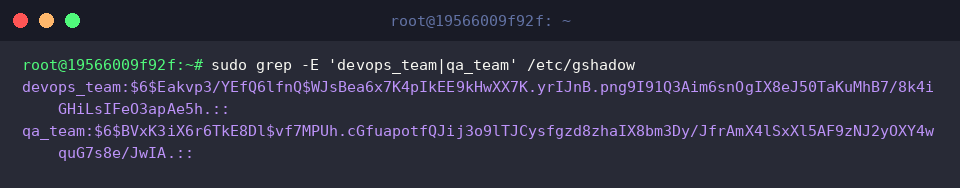
Бесшумное завершение команды свидетельствует о том, что парсинг и запись данных прошли штатно. Для контроля результатов обратимся к файлу /etc/gshadow, где система хранит защищенные хеши групповых паролей, выполнив поиск: sudo grep -E 'devops_team|qa_team' /etc/gshadow.
В полученных записях видно, что во втором поле каждой строки появились зашифрованные строки хеша, подтверждая успешную установку учетных данных.
Настройка криптографического алгоритма SHA-512 (-c)
По умолчанию инструмент использует алгоритм хеширования, заданный в системных настройках PAM/login.defs, однако администратор может принудительно указать нужный шифр флагом -c. Для применения стойкого криптографического алгоритма SHA-512 обновим пароль группы devops_team командой printf '%s\n' 'devops_team:SecurePass999!' | sudo chgpasswd -c SHA512.
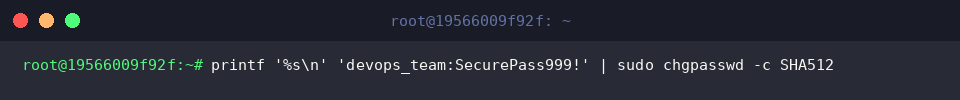
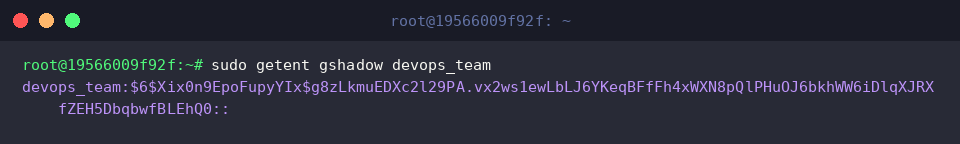
После завершения операции без диагностических предупреждений проинспектируем состояние учетной записи утилитой sudo getent gshadow devops_team.
Консольный вывод наглядно демонстрирует префикс $6$, который в стандартах Linux однозначно указывает на генерацию контрольного хеша по алгоритму SHA-512 с солью, обеспечивая надежный уровень защиты от перебора.
Пакетный импорт из файла и очистка системы
В сценариях автоматизации и при работе с конфигураторами часто удобнее подготавливать список изменений в отдельном файле. Чтобы применить пароли через стандартное перенаправление ввода (<), запишем целевые данные во временный файл и передадим его утилите: echo 'qa_team:NewSecurePass888!' | sudo tee /tmp/group_pass.txt > /dev/null && sudo chgpasswd < /tmp/group_pass.txt.
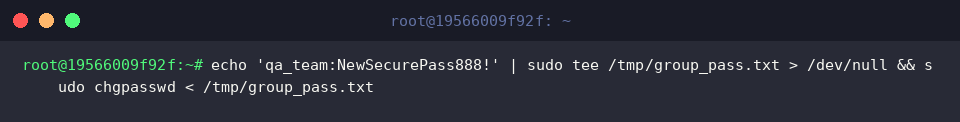
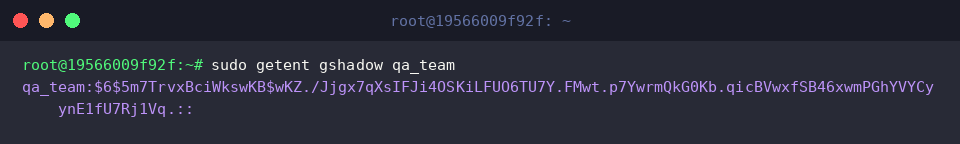
Для контроля корректности проведенной операции выполним запрос sudo getent gshadow qa_team.
Появившееся актуальное хеш-значение в строке группы qa_team свидетельствует об успешном применении изменений непосредственно из текстового файла.
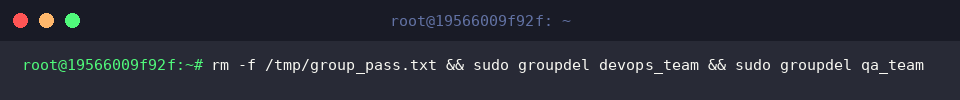
Завершив практические испытания, приведем тестовый стенд в исходное состояние. Удалим файл с открытыми паролями и удалим обе созданные группы с помощью команды rm -f /tmp/group_pass.txt && sudo groupdel devops_team && sudo groupdel qa_team.
Отсутствие сообщений об ошибках подтверждает полное удаление всех тестовых артефактов и восстановление чистоты рабочего окружения.
Мы подробно рассмотрели практическое использование chgpasswd в дистрибутиве Ubuntu для массового изменения паролей групп.
Этот инструмент отлично подходит для включения в CI/CD-пайплайны, bash-скрипты развертывания и плейбуки Ansible, позволяя системным инженерам легко избавиться от рутины при управлении правами доступа.