


Введение в концепцию chroot
Системный вызов и одноименная утилита chroot позволяют переопределить видимый корневой каталог для текущего процесса и всех его потомков. Подобное смещение корня создает замкнутое файловое пространство («тюрьму» или jail), отсекая доступ к вышестоящим каталогам хоста. В этом руководстве мы разберем прикладные сценарии использования chroot: от сборки легковесной песочницы на базе BusyBox и автономного Bash-окружения до аварийного восстановления поврежденной ОС через Live CD и развертывания защищенного SFTP-шлюза.
Архитектура chroot и развертывание базовой песочницы с BusyBox
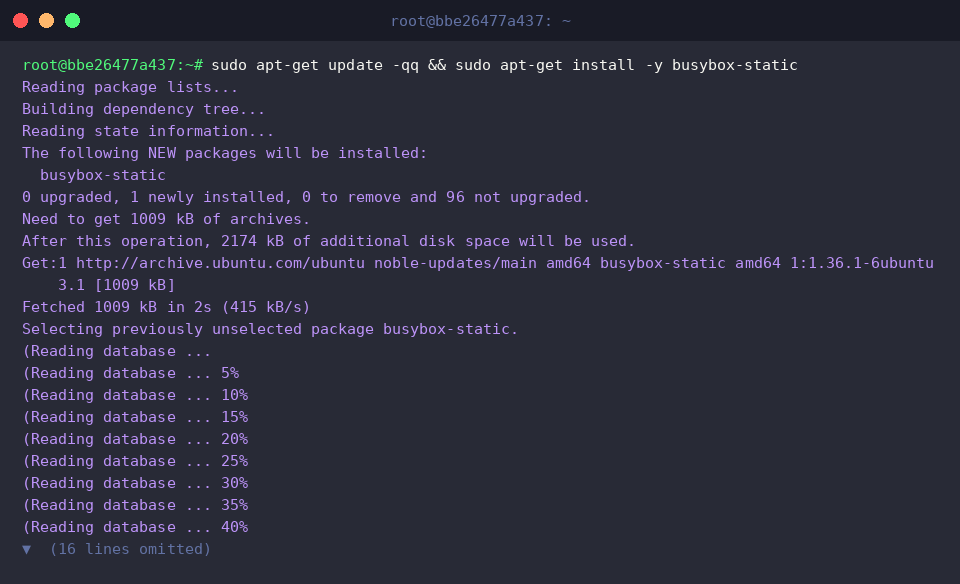
Простейший способ оценить механику изоляции без долгой возни со сбором динамических библиотек — развернуть статически скомпилированный бинарник. Для этой цели идеально подходит набор системных утилит busybox-static, который устанавливается из стандартного репозитория: sudo apt-get update -qq && sudo apt-get install -y busybox-static.
Подготовим файловый скелет нашей будущей микропесочницы, сформировав отдельную директорию под исполняемые файлы с помощью команды sudo mkdir -p /opt/mini-jail/bin.
Чтобы изолированная среда получила доступ к командной оболочке и базовому инструментарию, скопируем исполняемый файл BusyBox в созданный каталог: sudo cp /bin/busybox /opt/mini-jail/bin/.
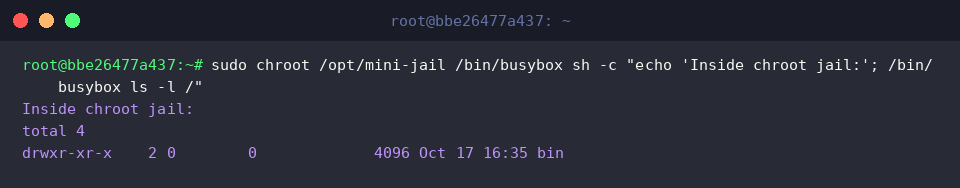
После смены корня посредством chroot точка /opt/mini-jail становится для запущенной сессии вершиной файловой иерархии (/). Доступ ко всем ресурсам основной операционной системы за пределами этого пути полностью блокируется.
При проверке содержимого изолированного корня выводятся исключительно локальные директории песочницы.
⚙️ [Ключевые параметры утилиты]
--userspec=USER:GROUP : задает идентификаторы пользователя и группы, от имени которых будет инициализирован изолированный процесс.--groups=G_LIST : определяет перечень дополнительных групп (через запятую) для запускаемой сессии внутри окружения.--skip-chdir : отключает автоматический переход в новый корневой каталог, сохраняя текущую рабочую директорию.
Сборка автономного Bash-окружения с поддержкой общих библиотек
Полноценная работа стандартного командного интерпретатора Bash требует наличия разделяемых библиотек C. Начнем конструирование полноценного jail с создания структуры системных директорий: sudo mkdir -p /opt/bash-jail/{bin,lib,lib64}.
Перенесем в изолированный каталог исполняемые файлы командной оболочки и утилиты просмотра списков файлов: sudo cp /bin/bash /bin/ls /opt/bash-jail/bin/.
Поскольку перенесенные утилиты собраны с динамической компоновкой, им необходимы системные библиотеки. Перенесем базовый стек shared-объектов архитектуры x86_64 командой sudo cp -a /lib/x86_64-linux-gnu /opt/bash-jail/lib/.
Для успешного запуска 64-битных ELF-бинарников требуется динамический компоновщик (ld-linux-x86-64.so.2). Скопируем содержимое системной папки с помощью sudo cp -a /lib64/* /opt/bash-jail/lib64/.
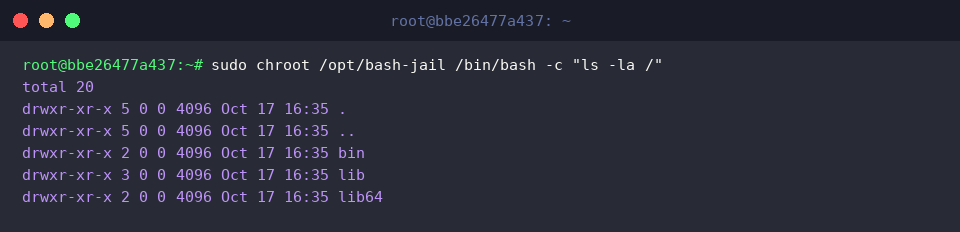
Проверим корректность сборки окружения, запустив сессию внутри каталога: sudo chroot /opt/bash-jail /bin/bash -c "ls -la /".
Процесс видит исключительно смонтированные каталоги bin, lib и lib64. Библиотечные зависимости успешно разрешаются динамическим линковщиком внутри песочницы, подтверждая автономность созданного пространства.
Аварийное восстановление Linux: bind-монтирование виртуальных ФС
Один из важнейших сценариев системного инжиниринга — реанимация незагружающейся системы через Live USB с переходом в установленную ОС через chroot. Создадим точку монтирования для корневого раздела: sudo mkdir -p /mnt/sysroot.
Подключим восстанавливаемую корневую файловую систему к подготовленной директории с помощью механизма bind: sudo mount --bind / /mnt/sysroot.
Для взаимодействия со служебными блочными накопителями и терминальными устройствами пробросим каталог узлов устройств: sudo mount --bind /dev /mnt/sysroot/dev.
Инструментам диагностики, сборки пакетов и управления демонами необходим доступ к виртуальной файловой системе ядра /proc. Выполняем bind-монтирование: sudo mount --bind /proc /mnt/sysroot/proc.
Интерфейс подсистемы /sys, транслирующий сведения о драйверах и шинах оборудования, подключается аналогичным образом: sudo mount --bind /sys /mnt/sysroot/sys.
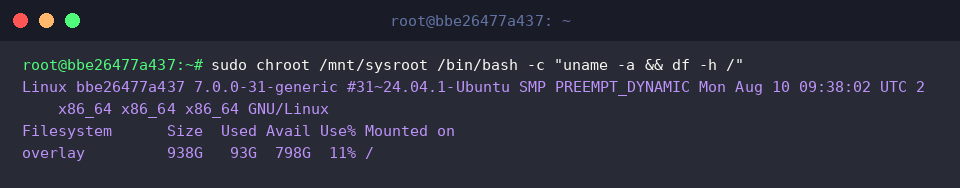
Войдем в подготовленную инфраструктуру и убедимся в ее работоспособности вызовом sudo chroot /mnt/sysroot /bin/bash -c "uname -a && df -h /".
Команды корректно определяют параметры ядра и емкость смонтированного корневого раздела. В таком режиме администратор может без ограничений переустанавливать загрузчик GRUB, обновлять образ initramfs или перенастраивать сетевые службы.
По завершении сервисных процедур крайне важно корректно отмонтировать все подключенные виртуальные файловые системы в обратном порядке, предотвращая повреждение данных на диске: sudo umount /mnt/sysroot/sys /mnt/sysroot/proc /mnt/sysroot/dev /mnt/sysroot.
Разграничение доступа и безопасная изоляция SFTP-пользователей
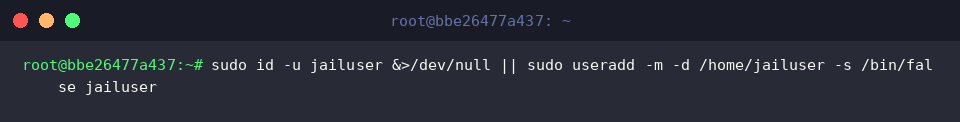
При предоставлении удаленного доступа по протоколу SFTP критически важно ограничить передвижение клиента рамками его домашней директории. Создадим служебную учетную запись с заблокированным интерактивным терминалом: sudo id -u jailuser &>/dev/null || sudo useradd -m -d /home/jailuser -s /bin/false jailuser.
Внутри домашней директории создадим изолированный каталог для загрузки файлов клиентом: sudo mkdir -p /home/jailuser/uploads.
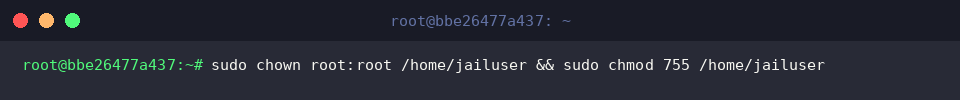
Политика безопасности OpenSSH строго запрещает доступ в ChrootDirectory, если корневая папка доступна для записи кому-либо, кроме суперпользователя. Передаем права суперпользователю и задаем строгие маски доступа: sudo chown root:root /home/jailuser && sudo chmod 755 /home/jailuser.
Чтобы пользователь мог загружать данные, права владения на вложенную директорию передаются непосредственно учетной записи клиента: sudo chown jailuser:jailuser /home/jailuser/uploads.
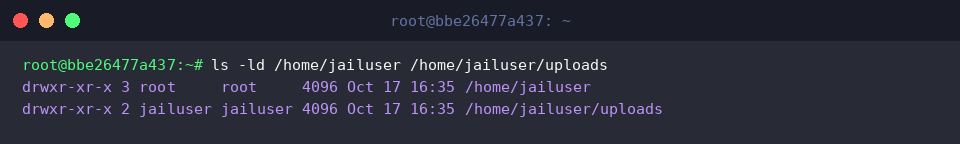
Убедимся в корректности разграничения прав с помощью команды ls -ld /home/jailuser /home/jailuser/uploads.
Корневой уровень защищен связкой root:root с правами drwxr-xr-x, исключающей побег из песочницы, тогда как рабочий каталог uploads находится под полным контролем jailuser:jailuser. Такая конфигурация гарантирует безопасную передачу файлов без риска для хостовой системы.
Мы подробно рассмотрели практическое применение chroot в дистрибутивах Ubuntu — от развертывания компактных изолированных сред до тонкой настройки безопасности файловых хранилищ и восстановления поврежденных систем. Применяйте эти навыки для построения отказоустойчивой и безопасной инфраструктуры.