


Введение в анализ системных вызовов
Понимание того, как запущенное приложение взаимодействует с ядром операционной системы на низком уровне — фундаментальный навык диагностики нестандартного поведения служб в Linux. Утилита strace выступает мощнейшим инструментом перехвата системных вызовов (syscalls), позволяя администратору заглянуть внутрь закрытого процесса без модификации исходного кода. Ниже мы разберем практические сценарии ее применения для локализации неполадок.
Установка strace и первый перехват системных вызовов
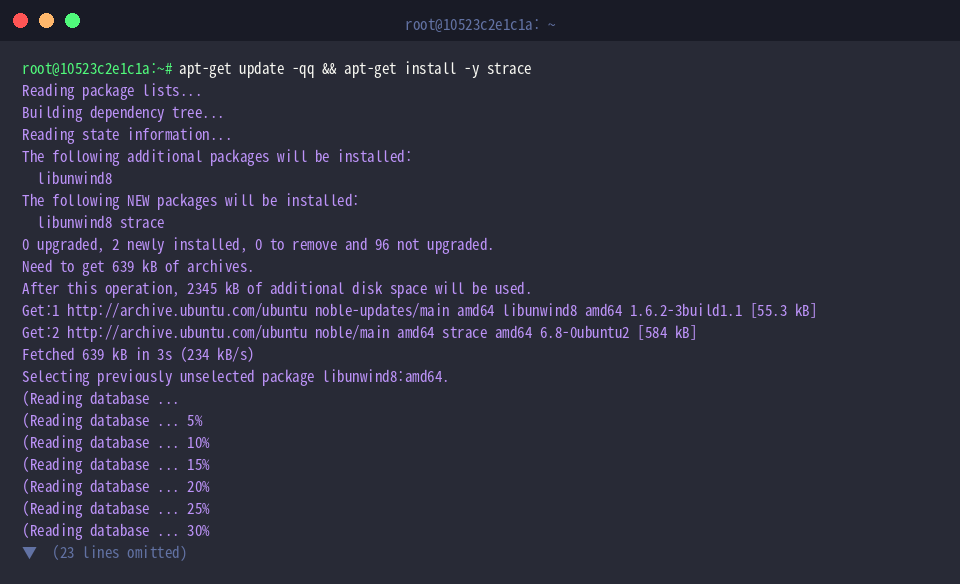
Перед началом экспериментов обновим кэш доступных пакетов APT и загрузим саму утилиту strace в систему.
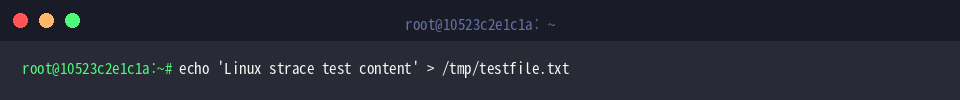
Чтобы наглядно протестировать чтение данных из файловой системы, сформируем тестовый текстовый документ с помощью команды echo 'Linux strace test content' > /tmp/testfile.txt.
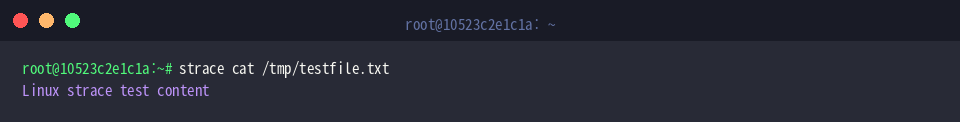
Механизм работы strace основан на перехвате интерфейса взаимодействия пользовательского пространства с подсистемами ядра Linux, включая регистрацию поступающих сигналов.
Запустив стандартную команду cat под управлением strace, можно посекундно наблюдать, как происходит обращение к файловому дескриптору: открытие ресурса (openat), считывание буфера (read), передача байтов в стандартный вывод (write) и последующее освобождение дескриптора (close).
⚙️ [Ключевые параметры запуска]
-c : сводит весь массив событий в итоговую статистическую таблицу с указанием времени выполнения, количества вызовов и зафиксированных ошибок.-e : задает маску или явный список интересующих системных вызовов и категорий событий для прицельной фильтрации.-o : перенаправляет поток отладочных сообщений в указанный внешний файл вместо вывода на экран терминала.-p : подключается к уже активному процессу по его числовому идентификатору (PID) без его перезапуска.-T : вычисляет и выводит задержку (длительность) обработки каждого системного вызова в конце строки.-tt : добавляет абсолютную временную метку вызова с микросекундной детализацией.-s : регулирует предельный размер отображаемых строковых аргументов в байтах, предотвращая обрезку данных.
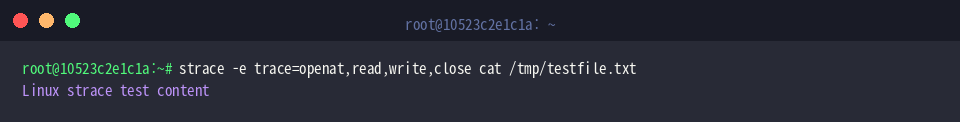
Выборочная фильтрация событий через ключ -e trace
Использование команды strace -e trace=openat,read,write,close cat /tmp/testfile.txt отсекает избыточный шум вспомогательных инициализационных вызовов, оставляя в терминале только цепочку openat, read, write и close.
Перечисление ключевых операций ввода-вывода через запятую позволяет инженеру сфокусироваться исключительно на операциях с диском и потоками данных, не отвлекаясь на загрузку динамических библиотек.
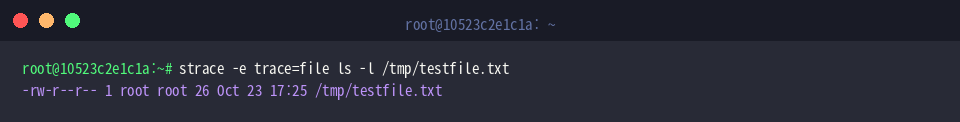
Конструкция strace -e trace=file ls -l /tmp/testfile.txt задействует встроенный псевдокласс file, группирующий все вызовы файловой подсистемы.
Такой подход избавляет от необходимости вручную выписывать десятки конкретных системных функций: разрешение путей, проверка прав доступа, чтение метаданных и ссылок анализируются комплексно за один прогон.
Анализ узких мест и сбор профилировочной статистики с флагом -c
Запуск strace -c ls -la /usr/bin > /dev/null демонстрирует сводную производительность операций при обработке емкого каталога /usr/bin.
Направив стандартный вывод в псевдоустройство /dev/null, мы исключаем влияние терминального вывода и получаем чистый профиль работы утилиты: процентное соотношение времени ядра, суммарную задержку, число обращений и возможные ошибки по каждому syscall.
С помощью команды strace -c grep -rn 'root' /etc/passwd > /dev/null можно оценить системные затраты при парсинге конфигурационных файлов.
Скрытие найденных строк в /dev/null оставляет в консоли структурированный отчет, позволяющий быстро определить, какие именно вызовы ядра потребляют наибольший ресурс процессора и формируют узкое место при интенсивном чтении данных.
Подключение к работающему PID и сохранение дампа (-p и -o)
Для имитации фонового сервиса, требующего диагностики в реальном времени, создадим изолированный процесс с помощью sleep 100 &.
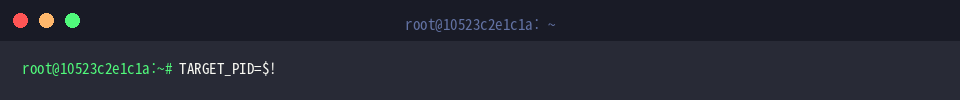
Зафиксируем идентификатор только что созданного процесса в переменной окружения через команду TARGET_PID=$!.
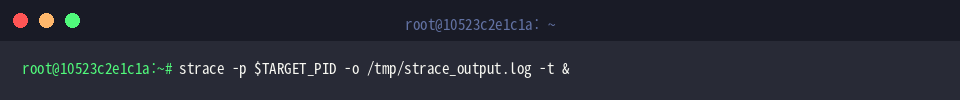
Команда strace -p $TARGET_PID -o /tmp/strace_output.log -t & осуществляет «горячее» подключение к указанному PID, регистрируя каждый шаг процесса в лог-файл параллельно с фиксацией посекундного времени.
Фоновая запись в файл исключает блокировку текущей командной строки и гарантирует безопасность отладки продакшн-демонов без прерывания обслуживания пользователей.
Дадим утилите короткую паузу на установку перехватчиков и начало сбора событий, выполнив sleep 1.
Завершим жизненный цикл тестируемого фонового процесса отправкой стандартного сигнала завершения: kill $TARGET_PID.
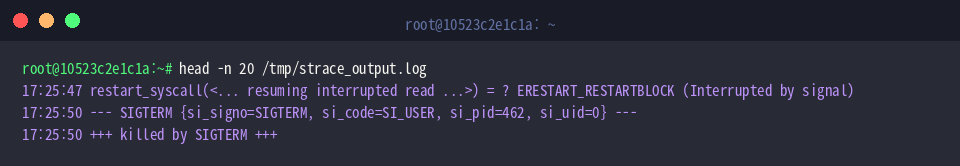
Ознакомиться с начальными строками сформированного отчета позволяет команда head -n 20 /tmp/strace_output.log.
Сохраненный дамп наглядно отражает момент поступления внешнего сигнала SIGTERM и последовательность системных вызовов, приведших к корректной остановке процесса.
Мы подробно рассмотрели практический инструментарий strace — от первичного перехвата вызовов до глубокого профилирования работающих служб.
В ситуациях, когда стандартные журналы приложений молчат, а процессы зависают или падают по неизвестным причинам, именно анализ системных вызовов позволяет безошибочно локализовать корень проблемы.