


Введение в анализ Netfilter
В высоконагруженных сетевых стеках ядра Linux подсистема отслеживания состояний соединений (conntrack) играет решающую роль при маршрутизации и фильтрации трафика. Утилита ctstat предоставляет инженеру быстрый доступ к метрикам Netfilter в режиме реального времени. Настоящее руководство поможет освоить практические приемы работы с данным инструментом для оперативной локализации утечек соединений и исследования сетевых всплесков.
Подготовка окружения и загрузка модуля nf_conntrack
Для развертывания диагностического инструментария потребуется наличие пакетов iproute2 и conntrack. Инсталляция в систему осуществляется штатными средствами пакетного менеджера:
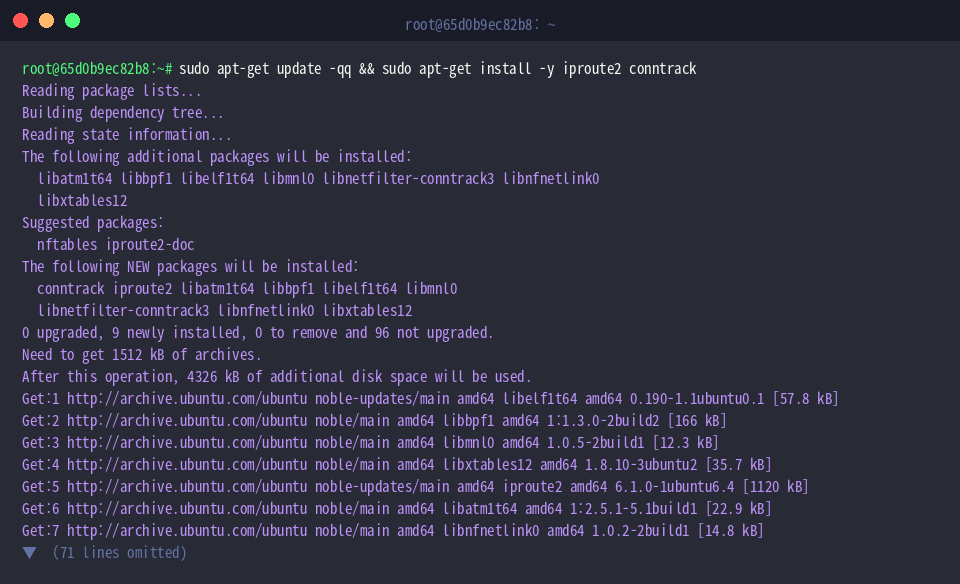
Сбор статистических показателей невозможен без активного компонента ядра, отвечающего за регистрацию сессий. Подгрузим соответствующий драйвер nf_conntrack через вызов утилиты управления модулями:
Чтобы убедиться в доступности бинарного файла и определить его размещение в путях поиска окружения, воспользуемся командой which ctstat.
Программа ctstat входит в состав сетевого стека iproute2 и служит легковесным средством периодической инспекции таблиц трансляции и состояний Netfilter.
⚙️ [Ключевые параметры запуска]
-c, --count : ограничивает вывод заданным числом итераций перед выходом.-i, --interval : задает временной шаг обновления данных в секундах.-h, --help : отображает справку по синтаксису и флагам конфигурации.-V, --version : выводит текущую версию исполняемого файла.
Базовый синтаксис и получение моментального снимка
Для ознакомления с полным списком поддерживаемых параметров и форматов вывода обратимся к встроенной справочной системе через команду ctstat --help.
Консольная справка содержит перечень селекторов, управляющих периодичностью опроса и фильтрацией атрибутов.
Когда интерактивный непрерывный мониторинг избыточен, удобно зафиксировать разовое состояние счетчиков с помощью флага ctstat -c 1.
Такой запуск формирует мгновенный снимок текущей сетевой активности и сразу возвращает управление в командную оболочку.
Настройка интервалов опроса и стресс-тестирование трафиком
Для отслеживания динамики изменений в таблице состояний запустим серию замеров с интервалом в 2 секунды, ограничив общее число отчетов тремя итерациями: ctstat -i 2 -c 3.
Утилита последовательно зафиксирует срез показателей с заданным шагом и автоматически завершит выполнение.
Чтобы наглядно увидеть отклик подсистемы conntrack на входящие и исходящие потоки данных, сымитируем сетевую нагрузку посредством утилиты curl -s https://www.google.com > /dev/null, отправив фоновый веб-запрос.
Для регистрации созданных сессий выполним опрос счетчиков с секундным интервалом в два прохода командой ctstat -i 1 -c 2.
Парный замер с короткой паузой позволяет зафиксировать инкремент в колонках новых и обработанных подключений.
Фильтрация метрик и сверка с показателями ядра
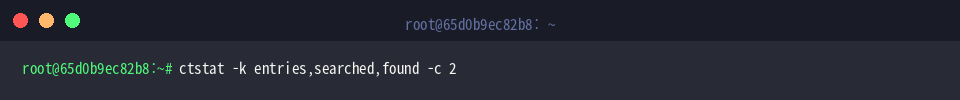
Информационный шум при мониторинге легко устранить, указав явный список интересующих колонок. Команда ctstat -k entries,searched,found -c 2 выведет исключительно размер активного пула (entries), а также статистику поиска и попаданий (searched, found).
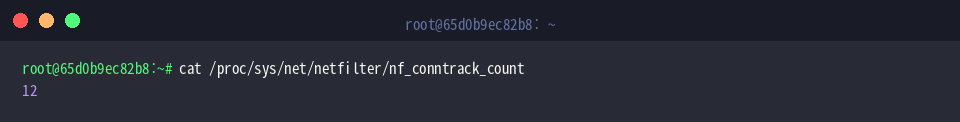
Для верификации полученных сведений обратимся напрямую к псевдофайловой системе ядра Linux через cat /proc/sys/net/netfilter/nf_conntrack_count.
Значение из пространства /proc должно полностью совпадать с цифрой в поле entries отчета ctstat, что подтверждает корректность интерпретации метрик.
Освоение ctstat дает системному администратору простой и действенный инструмент для контроля подсистемы conntrack без лишних накладных расходов. Регулярная проверка счетчиков таблицы состояний помогает вовремя обнаружить переполнение буферов и предотвратить сбои сетевых служб под пиковой нагрузкой.