


概述
在日常的 Linux 运维诊断和网络性能排障中,精准掌握套接字(Socket)状态至关重要。随着传统的 netstat 工具逐渐被弃用,作为现代 Linux 内核标准组件的 ss(Socket Statistics)命令因其直接从内核空间抓取数据的高效机制,已成为网络巡检的首选利器。本文将通过实战演练,详细演示如何运用 ss 全方位监测监听端口、排查活跃连接并精准捕获关联进程。
1. 确认运行环境与读取全局套接字概况
在 Ubuntu 系统中,ss 工具直接打包于基础工具集 iproute2 中。首先更新软件源并确保该套件处于最新版本:
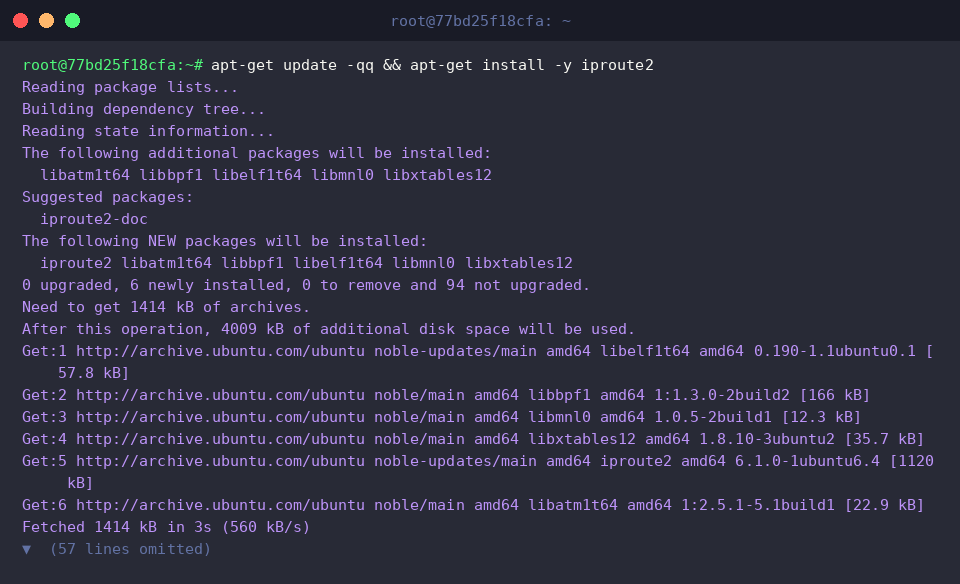
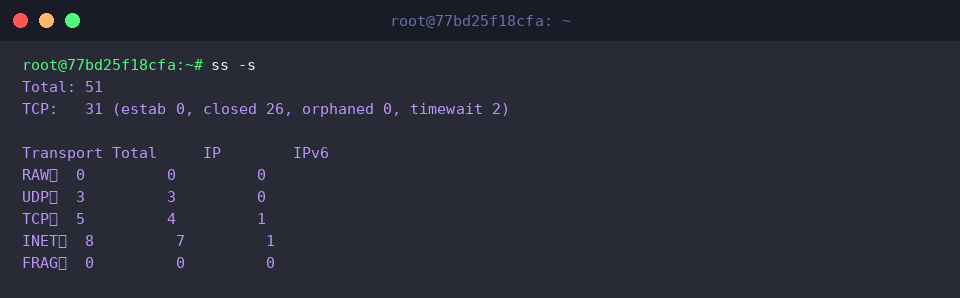
相较于旧工具缓慢遍历 /proc 伪文件系统的读取方式,ss 能够以极低开销快速解析内核网络栈。配合 -s 参数,可以立即输出涵盖整机各协议族的全局统计摘要。
⚙️ [核心参数速查]
-s : 打印所有类型(涵盖 TCP、UDP、RAW 等)套接字的全局汇总计数。-t : 仅筛选 TCP 协议相关的连接条目。-u : 仅提取 UDP 数据报相关的套接字信息。-l : 仅列出正处于挂起等待、接收呼叫状态的监听(LISTEN)端口。-a : 展示完整套接字视图,将监听套接字与已建立的通信链路一网打尽。-n : 禁止域名与通用服务名称反向解析,全量采用 IP 与数值端口展示以提升效率。-p : 显示占用对应端口的目标进程名称及操作系统 PID。
2. 部署 Web 守护进程并捕获 TCP 监听状态
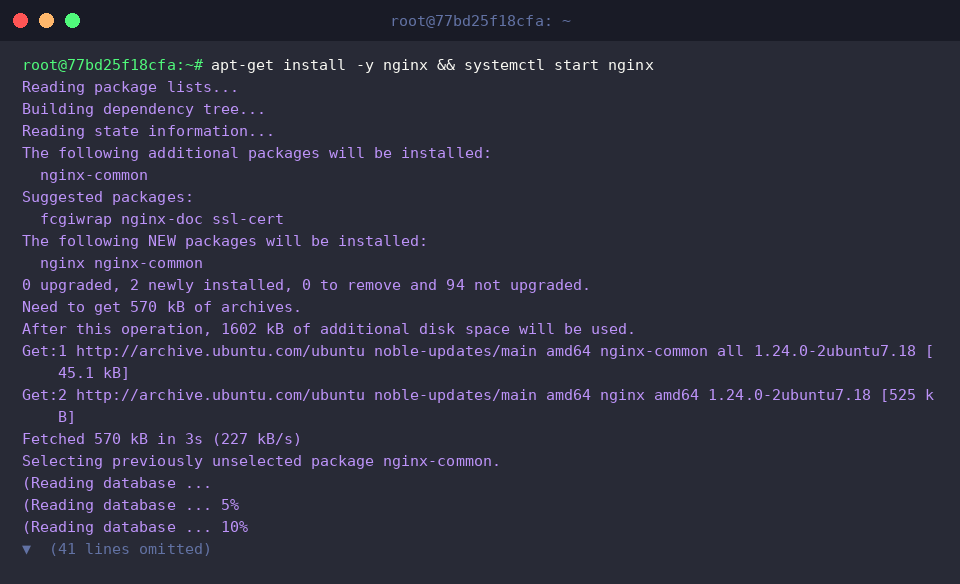
为模拟真实的生产端口监听环境,我们部署轻量级 Web 服务器 Nginx 并立即拉起该服务:
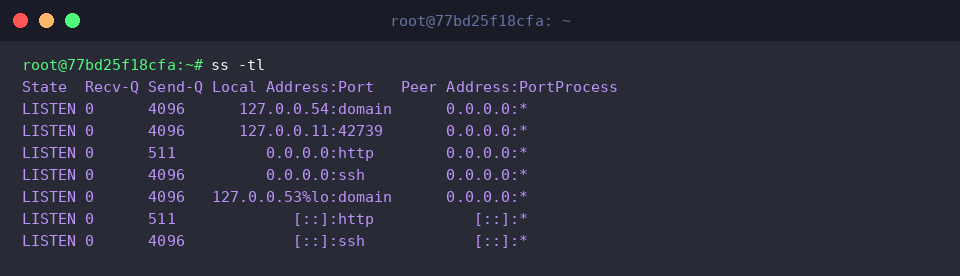
输入 ss -tl 后,系统会筛查出目前处于 LISTEN 状态的 TCP 端口,默认情况下会将知名端口自动映射为标准服务名(如 http、ssh 或 domain 等)。
在终端返回结果中,可以清晰定位到刚才启动的 Nginx 实例正挂载于 80 号(http)端口就绪待命:
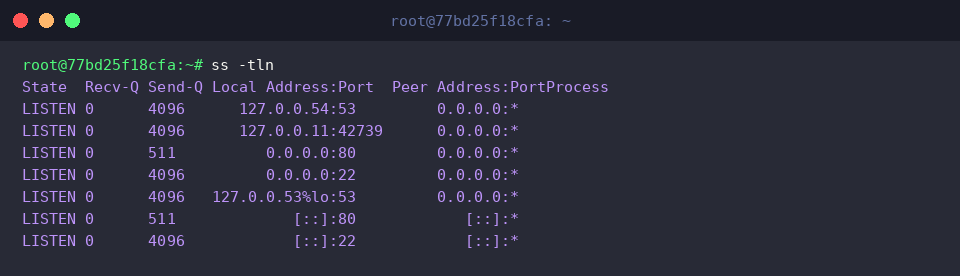
若在排查中希望消除服务别名干扰,可追加 -n 参数执行 ss -tln。此时系统会抑制 DNS 与 /etc/services 的文本转换逻辑,直接呈现原生端口数字。
这一改动能让运维人员以更为直观的标准数值(例如用 80 取代 http,用 22 取代 ssh)精确定位防火墙或配置中所对应的真实服务端口:
3. 关联追踪服务进程(进程 PID 与执行程序名)
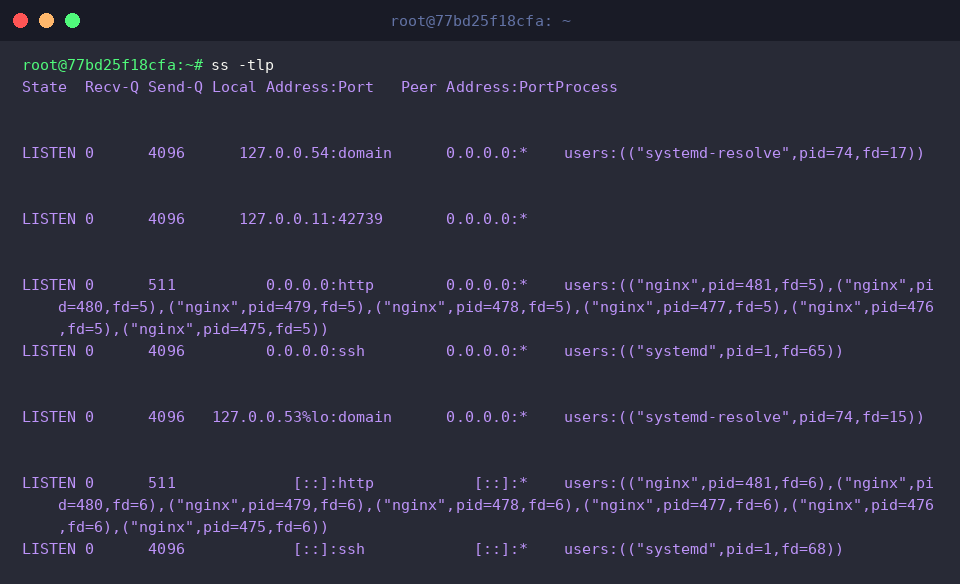
仅仅获知端口开放往往不够,诊断异常占用还需要揪出背后的属主程序。执行 ss -tlp 即可在监听端口的基础上,将绑定该端口的程序名称与对应进程标识符(PID)一并提取出来。
观察结果集中的 Process 字段,可直接查验 Nginx 主工作进程以及各类系统基础服务(如 systemd 相关组件)对不同网络端点的具体映射归属:
在排查综合性网络服务时,组合参数 ss -tulpn 堪称最为经典的诊断组合拳。它横跨 TCP 与 UDP 两大协议,在抑制反向解析的同时,把所有监听端口与其属主进程一次性完整呈现。
利用这一指令,无论是基于 TCP 80 端口的 Web 进程、22 端口的 SSH 守护程序,还是监听在 53 端口的本地 DNS 代理模块,其数值端口与 PID 均能一览无余:
4. 捕获瞬态网络会话与基于条件的高级过滤
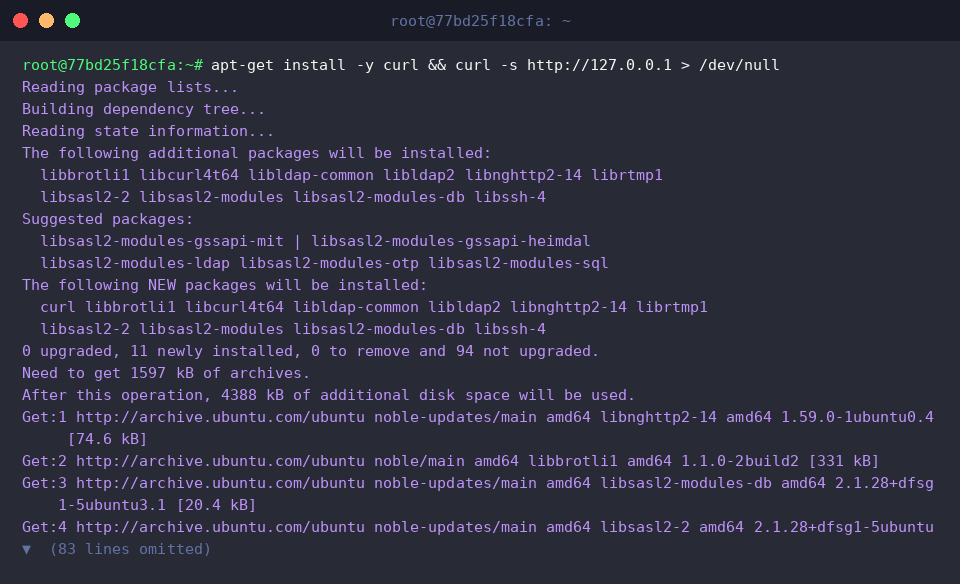
接下来,我们借助发起实际的 HTTP 访问来观察会话流动。通过包管理器安装 curl,并向本地地址触发一次测试请求:
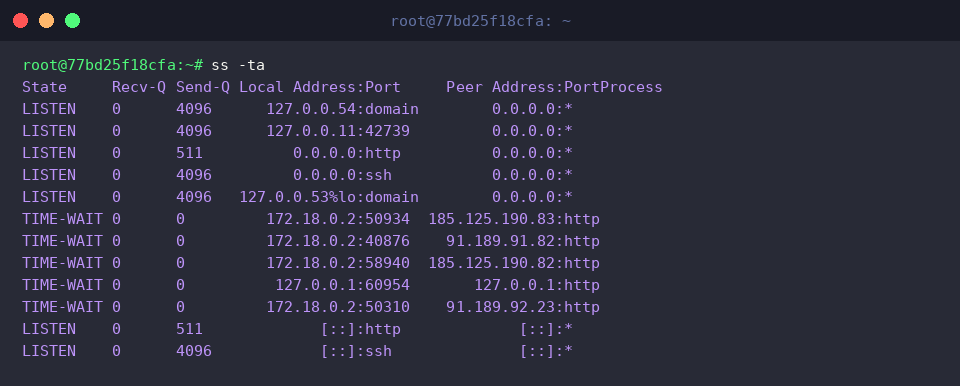
键入 ss -ta 可以打破仅看监听端口的局限,它会把处于连接握手、已建连以及即将拆除链路的套接字全面导出,包括会话交互后进入 TIME-WAIT 状态的连接记录。
从控制台回显中能清晰捕捉到,刚才触发的本地请求在会话结束后留下了指向 127.0.0.1:http 的处于 TIME-WAIT 状态的回收套接字:
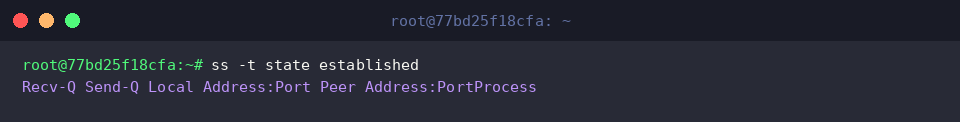
如果系统正在处理高并发流量,全量打印会导致屏幕刷屏。此时可通过状态过滤机制定向追踪,比如执行 ss -t state established,便能严格约束结果只包含握手完毕、正在进行数据收发的 ESTABLISHED 会话。
由于先前的局部测试请求生命周期极短且已握手断开,当前自然不会返回残留的活跃传输管道:
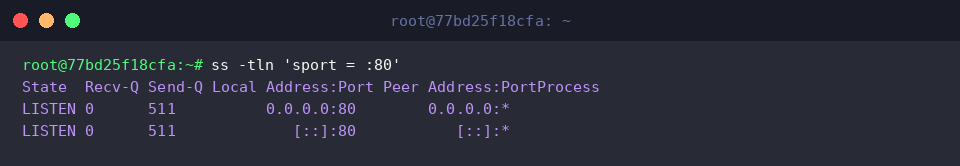
针对多应用并行的复杂宿主机环境,ss 还支持细粒度的表达式过滤。例如执行 ss -tln 'sport = :80',该语法通过源端口(sport)约束规则,只筛选由本地 80 端口对外提供侦听服务的 TCP 端点。
这一强大特性让工程师无需再通过多层管道嵌套 grep 过滤,即可在纷繁复杂的连接池中快速锁定 Web 服务的挂载健康度:
以上就是在 Ubuntu 生产环境中利用 ss 命令对网络端口与套接字连接进行高效审计的核心方法。无论是应对突发性端口冲突、检查非法进程绑定,还是排查短连接堆积问题,熟练掌握 ss 的高级筛选技巧都将让你的 Linux 网络运维效率倍增。