


概述
在 Linux 与 Ubuntu 系统的日常运维及架构设计中,精确把控文件与目录的归属权是筑牢系统安全防线、实现最小特权原则的基石。本文将抛开枯燥的理论罗列,聚焦生产实战场景,由浅入深解析 chown 工具的核心机制:涵盖单文件所有者重置、用户与用户组联动变更、目录树递归批处理(-R 参数),以及基于参照样本同步元数据的高级技巧。
1. 快速上手:重定向单一文件所有者
我们首先构建实验样本并验证初始上下文:通过执行 touch test_file.txt && ls -l test_file.txt 新建空白文本,此时终端反馈显示文件默认归属于管理员 root。
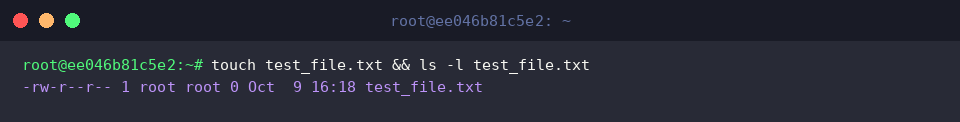
作为 GNU 核心工具集的一员,chown(Change Owner)专司在文件系统中转让节点的所有权关系。
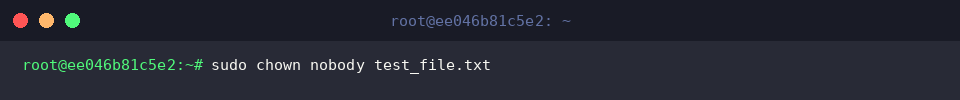
若要将该文件的属主变更为低权限账户,只需以特权身份分派指令:sudo chown nobody test_file.txt。
⚙️ [核心参数矩阵]
-R : 深度递归遍历目标树结构,无缝覆写所有嵌套子目录与衍生文件的归属配置。-v : 开启全量日志输出模式,实时呈现每一个被处理项的变动轨迹。-c : 过滤冗余回显,仅在文件实际发生归属权改变时才产生报告。-f : 强行抑制异常阻断,静默吞掉大部分报错提示以适配无人值守脚本。--reference : 以指定源文件的权限模型为蓝本,一比一克隆其所属用户及用户组到目标实体。
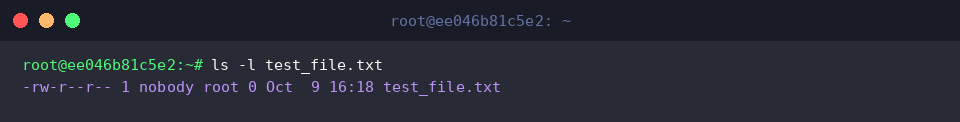
为确保属性注入成功,调用 ls -l test_file.txt 重新检视元数据字段,确认属主已从原先的 root 顺利切换至 nobody。
2. 进阶协同:一步到位同步绑定用户与工作组
在 Web 服务部署等典型场景中,通常需要针对配置资源同步划分访问组。我们先运行 touch web_config.conf && ls -l web_config.conf 准备好初始配置文件,确认其原始所有者与所属组仍为 root。
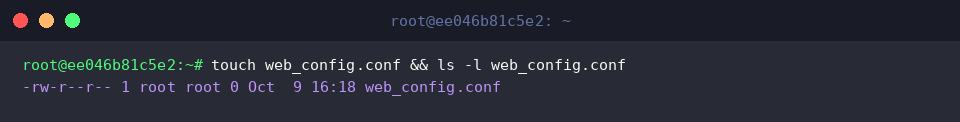
无需分步调用两次权限指令,借助冒号(:)语法即可完成复合授权。执行 sudo chown www-data:www-data web_config.conf,系统便会原子性地将用户与服务组统一部署到位。
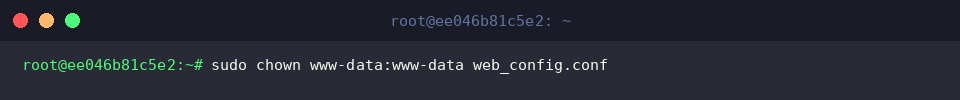
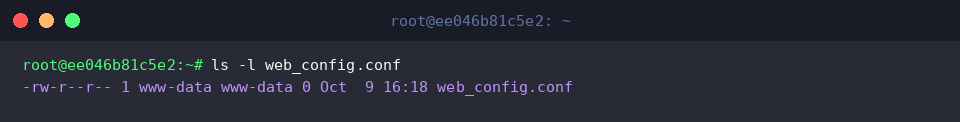
紧接着复核生效状态,键入 ls -l web_config.conf 打印文件细节信息。
屏幕清晰反映出,无论是个人身份所有权还是所属组关系,均已彻底脱离特权账户并平稳移交至 www-data。
3. 架构级处理:利用 -R 选项穿透层级递归更替
面对复杂的工程目录结构,逐一修改不仅效率低下而且极易遗漏。我们先通过 mkdir -p /tmp/project_dir/sub && touch /tmp/project_dir/file1.txt /tmp/project_dir/sub/file2.txt 快速拉起一套具备多级嵌套的树状测试环境。
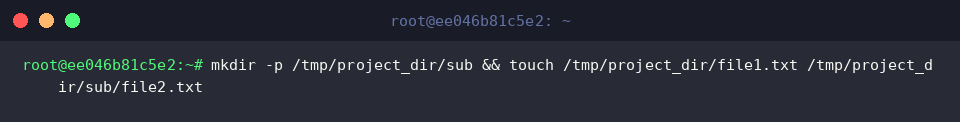
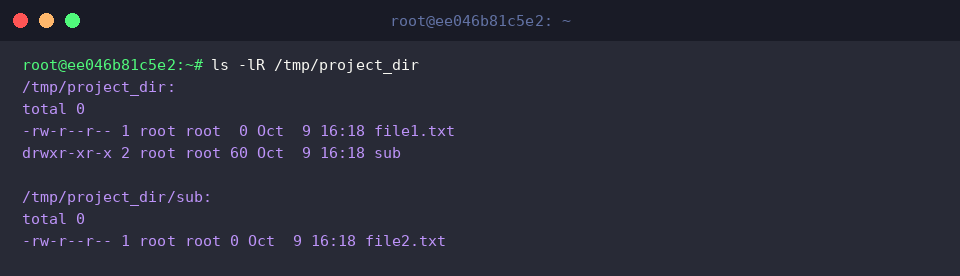
在施加全局变更前,运行 ls -lR /tmp/project_dir 俯瞰整棵目录树的初始权限分布。
显而易见,顶层容器及其包含的各个子孙分支与具体文件均牢牢绑定在 root 角色上。
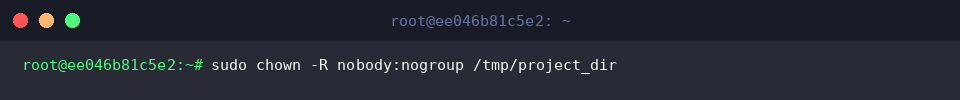
为了将整个工程路径的所有权下放,我们附加递归参数发起批量操作:sudo chown -R nobody:nogroup /tmp/project_dir。
只要开启了 -R(Recursive)标志位,系统便会自动下钻至最底层叶子节点,确保任何历史遗留的下级资源都能继承最新的权限配额。
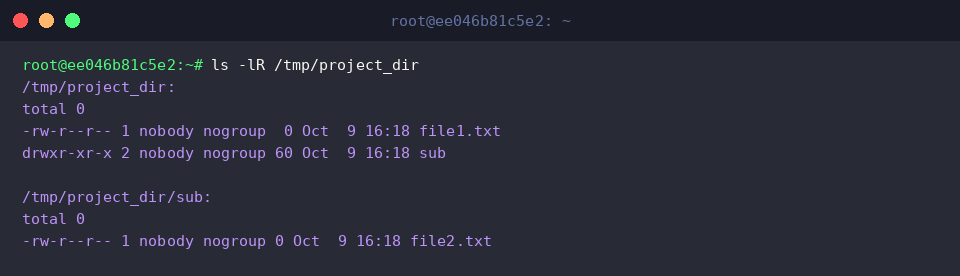
再次运行 ls -lR /tmp/project_dir 验证全局替换成效。
检查清单显示,不论是第一层的 file1.txt,还是深处 sub 目录内隐藏的 file2.txt,其整体所属关系均已统统统一重塑为 nobody:nogroup。
4. 模版化提效:巧用 –reference 映射克隆权限拓扑
在批量对齐权限规格时,手动排查并敲入冗长的用户组字符串极易发生人为差错。为此,我们运行 touch source_file.txt target_file.txt 预设用于对比的基准与待测载体。
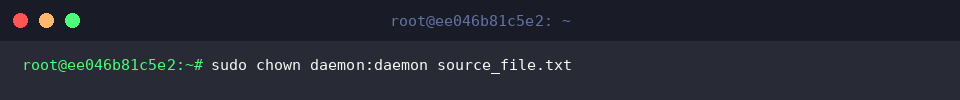
首先为模板源构建独特的归属特征,管理员执行 sudo chown daemon:daemon source_file.txt 将其打上特殊服务标识。
此时运行 ls -l source_file.txt target_file.txt 横向对照状态,可以直观观察到两者存在明显的权限割裂:前者已转为 daemon:daemon,而后者仍滞留在默认的 root:root。
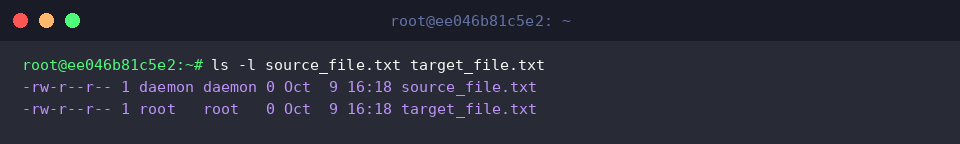
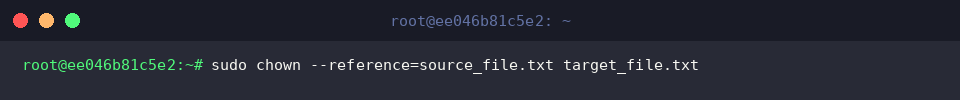
此时利用镜像机制,输入 sudo chown --reference=source_file.txt target_file.txt 瞬间实现配置复刻。--reference 选项直接绕过了人工指定名字的繁琐步骤,由内核提取来源主体的所有权位面,直接覆盖贴合到目标对象。
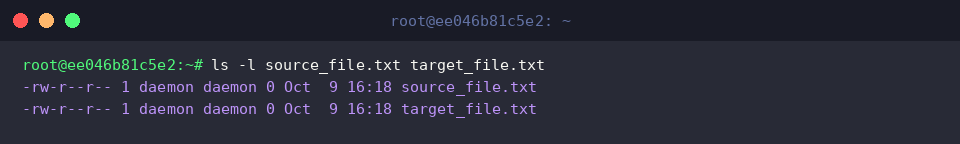
最后键入 ls -l source_file.txt target_file.txt 校验收尾。
正如预期,target_file.txt 已毫无偏差地同步了参考实体的全部权限基因,顺利变更为 daemon:daemon。
归纳而言,熟练运用 chown 工具的各种组合拳,能让我们在梳理 Linux 权限骨架时做到游刃有余。无论是单点精细调优还是海量资产规范化,养成严密的所有权配置习惯都将大幅降低系统遭受越权漏洞与意外提权的风险。