


概述
在 Linux 系统开发与运维过程中,遇到程序异常终止(Segmentation Fault)或者生成核心转储(Core Dump)是常有的事,但排查日志里孤立的十六进制内存地址往往让人无从下手。addr2line 工具的出现正是为了攻克这一痛点——它能以极高效率将二进制文件的运行时虚拟地址精准映射回源代码的文件名与代码行号。本篇实战指南将系统演示如何基于含调试信息(-g)的二进制产物,结合符号反修饰(-C)以及内联函数调用展开(-i),构建起一套行之有效的系统级崩溃定位工作流。
1. 部署开发环境:安装 binutils 与 gcc 并验证套件状态
若要在系统中启用 addr2line 并编译后续的测试用例,我们需要确保系统中具备完整的 binutils 及 gcc 编译器套件。可通过执行 sudo apt-get update -qq && sudo apt-get install -y binutils gcc 快速完成环境初始化:
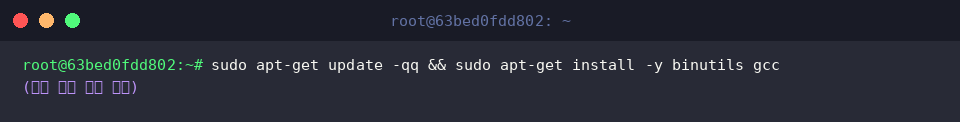
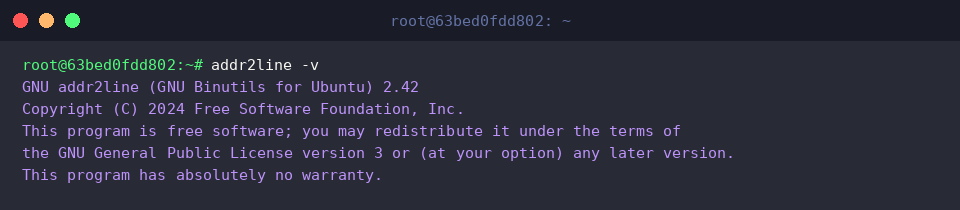
安装完成后,借助 addr2line -v 指令确认工具是否就绪并查看其具体版本详情。
作为 GNU 二进制工具集的核心成员之一,addr2line 能够在程序因越界访存或崩溃打印调用栈地址时,迅速反解出对应的源程序文件名和物理行数。
⚙️ [核心功能参数解析]
-e : 明确指定需要进行逆向地址解析的目标可执行程序路径。-f : 在定位代码行数的同时,一并打印引发故障的具体函数名称。-C : 将 C++ 编译器生成的重整名称(Mangled Name)转译回人类直观可读的原始函数签名。-p : 启用友好排版格式(Pretty-print),把文件名、行号及所属函数压缩成规整的一行展示。-a : 将待查的十六进制原始内存地址作为前缀一并回显输出。-i : 当目标代码被编译器内联展开时,深度回溯并呈现其完整的内联调用层级结构。
2. 构造测试场景:生成并构建带调试符号(-g)的演示程序
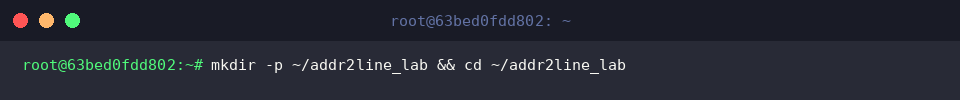
为了隔离测试环境,我们先规划独立的实验工作目录。通过运行 mkdir -p ~/addr2line_lab && cd ~/addr2line_lab 快速搭建并切入专属工作区:
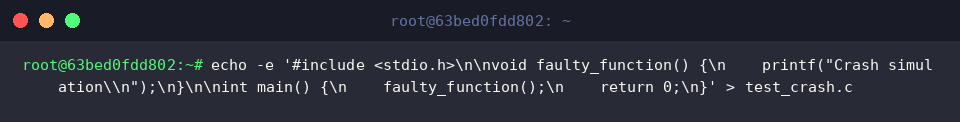
接下来编写一个简易的 C 语言程序 test_crash.c,在其中设计名为 faulty_function 的目标函数,用于模拟触发逻辑追踪的场景:
在将源码转为可执行文件的过程中,调试符号的注入是 addr2line 成功逆向的基础。我们使用 gcc -g -O0 test_crash.c -o test_crash 显式开启 -g 选项保留完整 DWARF 信息,并配合 -O0 完全关闭优化,防止关键逻辑被过度裁剪:
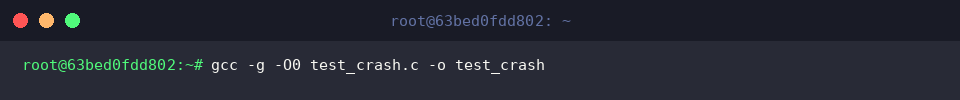
编译产物生成后,利用符号提取工具 nm 检索目标可执行文件,输入 nm test_crash | grep faulty_function 即可查阅该函数在虚拟内存空间中的基地址。
根据终端反馈,系统明确指出了目标函数位于 0000000000001149 处:
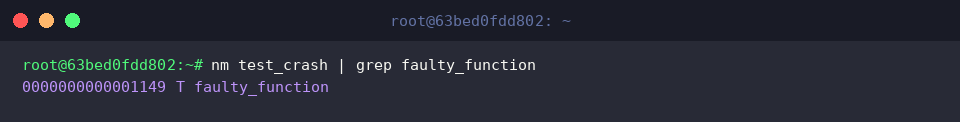
3. 内存地址反解实战:快速锁定源代码文件与具体行数(-e 与 -f 选项)
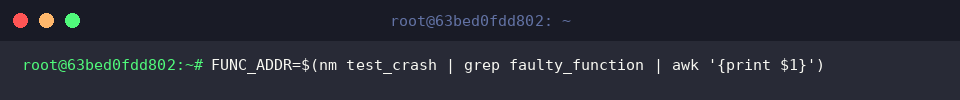
为了便于后续多条指令灵活复用该目标地址,我们通过 FUNC_ADDR=$(nm test_crash | grep faulty_function | awk '{print $1}') 命令动态抓取首列地址,并将其赋予 shell 变量:
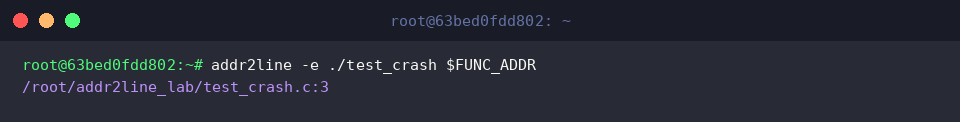
接着调用 addr2line,利用 -e 参数指定编译好的程序镜像并传入该内存变量,终端瞬间输出了对应的源文件定位结论 test_crash.c:3:
如果希望在已知行号的基础上进一步印证上下文所属函数,只需在命令中叠加 -f 开关,即可同步打印出函数名 faulty_function:
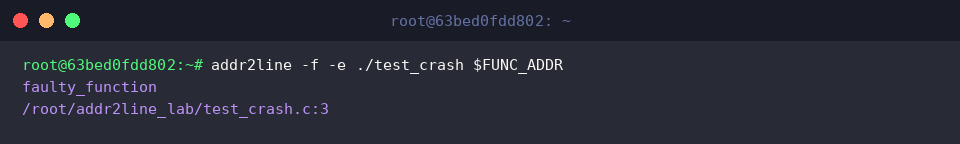
4. 复杂场景攻坚:C++ 符号名反修饰(-C)与内联展开深度追踪(-i, -p 选项)
在工业级项目中,C++ 语言的符号重整机制(Name Mangling)和函数内联(Inlining)往往会大幅增加溯源难度。为此,我们先通过 sudo apt-get install -y g++ 补齐 C++ 编译环境:
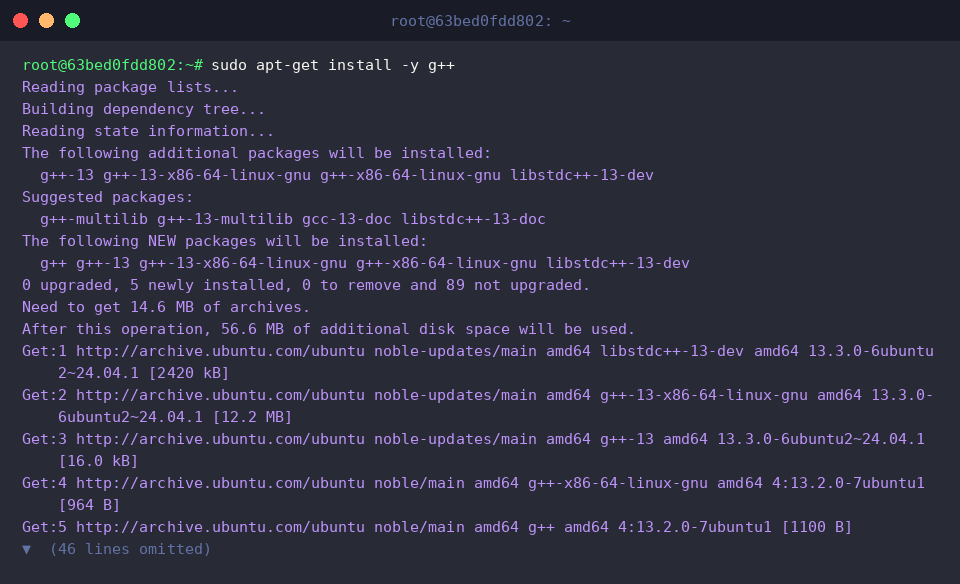
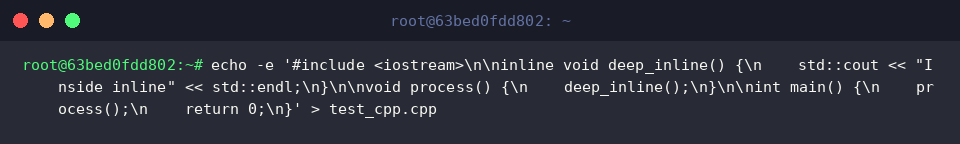
随后构建一段典型的 C++ 示例文件 test_cpp.cpp,代码中构造了带 inline 修饰的深层调用逻辑 deep_inline(),以此检验深层追踪能力:
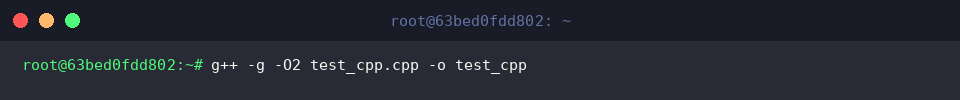
编译时不仅要带上 -g 调试段,还需要加入 -O2 优化标志来触发真正的内联函数展开机制,执行 g++ -g -O2 test_cpp.cpp -o test_cpp 完成构建:
为了抓取分析入口点,我们通过 MAIN_ADDR=$(nm test_cpp | grep 'main' | head -n 1 | awk '{print $1}') 提取出 main 函数的符号地址并写入环境变量中:
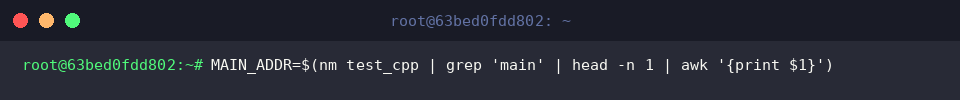
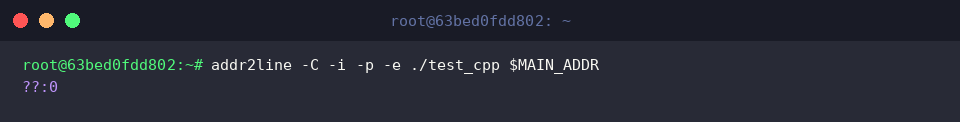
针对重整后的符号与嵌套内联,我们可以组合使用 -C(符号还原)、-i(展开内联链条)和 -p(紧凑可读单行排版)进行联合解析。
需要注意的是,如果在输出中观察到 ??:0 的提示,通常是由于编译器高阶指令重排、位置无关执行码(PIE)加载偏移未折算或特定符号表节区映射不全所导致,这在真实生产环境排查时需要配合动态加载基址(ASLR 偏移)进一步换算:
掌握 addr2line 的工作机制是每一位 Linux 工程师从“靠猜打日志”迈向“专业级系统排障”的重要分水岭。当下一次线上服务发生 Segfault 并甩出冷冰冰的堆栈地址时,熟练调动这些参数组合,必将大幅压缩你的故障定位时间。