


概述
在多用户 Ubuntu 生产与服务器环境中,手动维持每位员工的加密配置一致性不仅费时费力,还容易出现安全审计疏漏。本文聚焦系统维护命令 applygnupgdefaults,深度剖析如何通过集中定义全局模板,自动化将标准化 GnuPG 策略下发至各用户的主目录。从依赖环境部署、全局基线配置,到静默下发与最终合规校验,提供一套可落地的工程实践方案。
1. 基础组件准备与工具链可用性确认
首先需要确保主机已安装 GnuPG 核心套件以及负责配置编排的 gpgconf 工具包,通过包管理器完成快速部署:
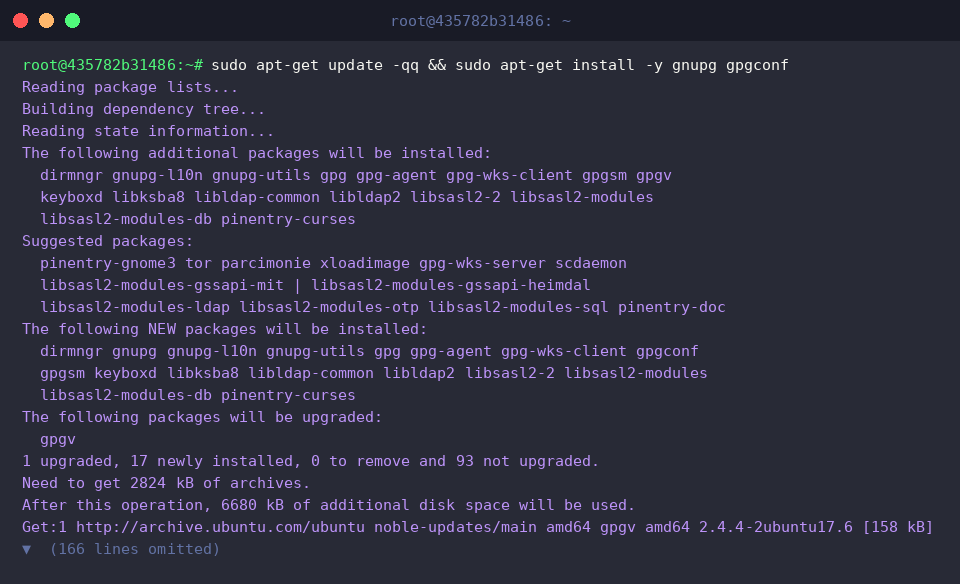
系统中的 applygnupgdefaults 本质上是一个面向系统管理员的高效分发脚本,其职责是读取全局配置文件(默认为 /etc/gnupg/gpgconf.conf),并将预设准则合流至各个用户的本地主目录。
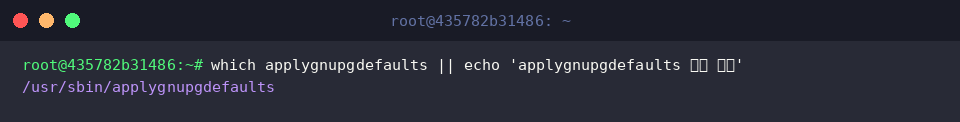
通过检索系统环境变量查找该工具的落位,验证指令是否已就绪:
⚙️ [核心参数解析]
-v, --verbose : 开启详细日志输出,完整呈现策略推送过程中的每个执行细节。-n, --dry-run : 模拟演练模式,仅打印预期更动而不对现有文件系统写入任何变更。-r, --replace : 强制重置模式,覆盖用户既有的私有配置并还原为系统基线。-f, --file FILE : 自定义源配置文件路径,替代预设的 /etc/gnupg/gpgconf.conf。
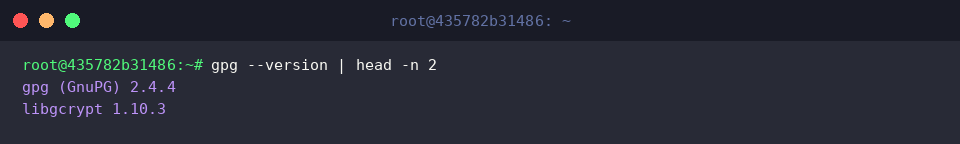
随后调取底层密码学组件与主程序版本,确认当前内核模块与 libgcrypt 运行库能够满足既定的算法合规规范:
2. 建立全系统统一的 GnuPG 规范模板
为了统一管理全局安全基线,需先在系统层级开辟专属配置目录,执行 sudo mkdir -p /etc/gnupg:
接着创建系统级默认模板文件 /etc/gnupg/gpg.conf-default,并写入标识注释作为文件头:
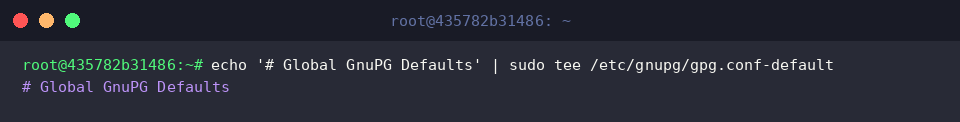
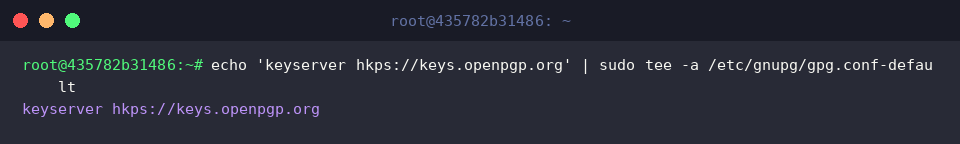
在企业环境中,强制指定统一的公钥交换网络是阻断中间人威胁的重要手段。我们以追加模式将可信密钥服务器地址注入该模板:
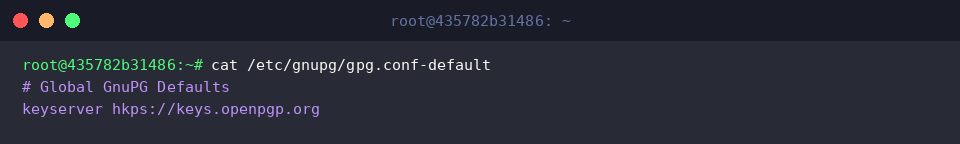
参数注入完成后,输出文件全文以核验预设规则是否完整无误:
3. 初始化用户环境并执行策略同步
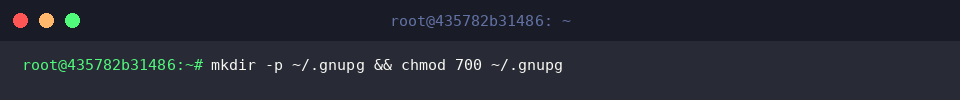
切换到目标用户上下文,提前建立存放安全凭据的隐藏目录并收紧访问权限,确保私有密钥库仅所有者可读写(700):
准备工作就绪后,直接运行 applygnupgdefaults,促使程序扫描全局规则并自动写入当前用户的个人环境:
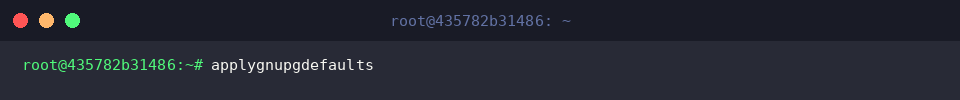
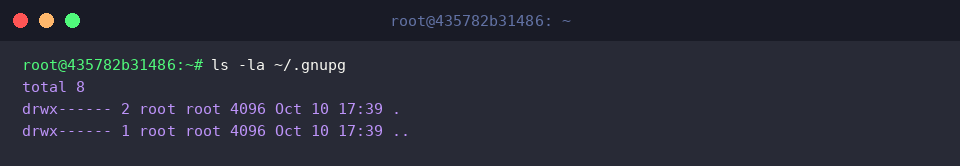
策略执行完毕后,枚举用户目录下新生成的文件结构及其所有权属性,核查写入状态:
4. 规则解析审计与生效验证
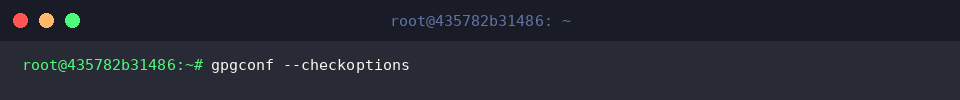
引入 gpgconf --checkoptions 对当前解析后的所有键值进行语法完整性探测,防止无效配置项破坏加密组件的启动逻辑:
若终端无任何报错输出直接退出,即代表配置项语法完全健康。
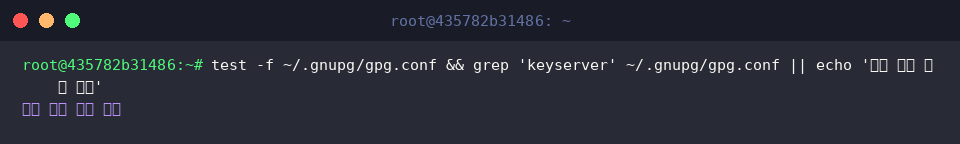
最后核实个人配置文件 ~/.gnupg/gpg.conf 中是否已准确嵌入前述指派的密钥服务器策略:
借助 applygnupgdefaults,运维团队无需逐个编写复杂的自动化 Shell 脚本去遍历各个用户目录,便能轻松实现安全基线的统一管理与下发。在多租户环境以及自动化镜像构建中引入此机制,能够大幅降低配置漂移风险,构建起整齐划一的系统防御体系。