


概述
在维护 Ubuntu 及 Debian 系列 Linux 服务器时,盲目安装软件包往往会引入意料之外的系统风险。提前掌握目标包的元数据属性与依赖链路,是保障操作系统底层环境纯净与稳定的基本功。本篇实战指南将系统化梳理 apt-cache 工具的进阶操作,涵盖包检索、深度元数据查看以及双向依赖链路剖析等全流程技巧。
刷新本地缓存与探测系统包库统计
在展开任何检索之前,务必先将远程软件源的最新索引同步至本地,执行 sudo apt-get update -qq 可静默完成此过程:
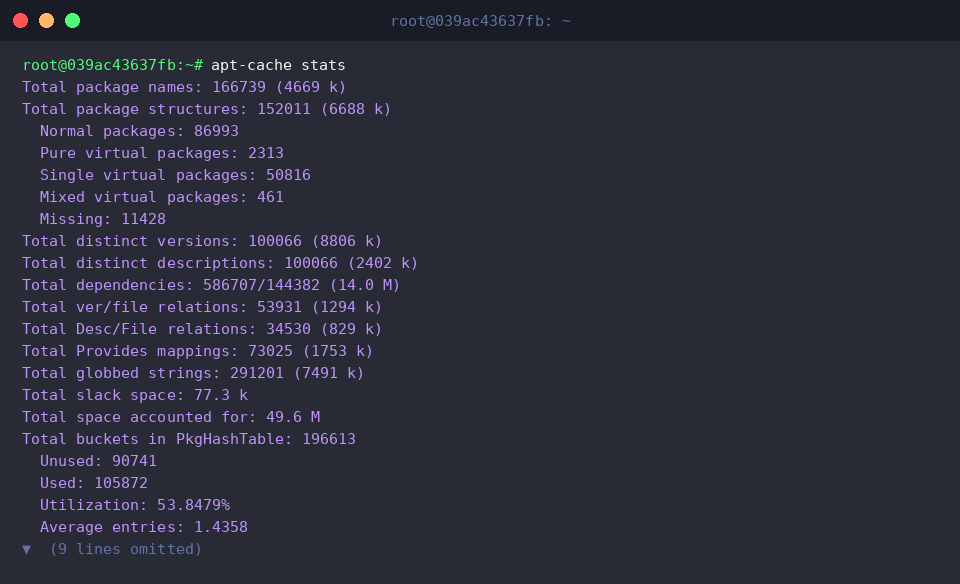
通过 apt-cache stats 能够全面探查当前本地 APT 数据库的健康度与资产规模,该指令会直接输出索引文件结构、总包数以及复杂依赖关系的统计摘要。
⚙️ [高频参数速查]
-p : 自定义并加载特定的软件包缓存文件路径。-s : 手动指定对应的源码缓存数据路径。-q : 开启静默运行模式,屏蔽非必要的执行进度输出。-i : 过滤次要关联,仅呈现关键的核心依赖指标。--names-only : 限制匹配作用域,精准排除长描述文本并仅匹配软件包名。--all-versions : 抓取并展示候选列表中所有历史与现存版本的完整元数据。--full : 放弃摘要式浏览,直接输出检索结果的全部底层明细。
正则模式匹配与包名高效枚举
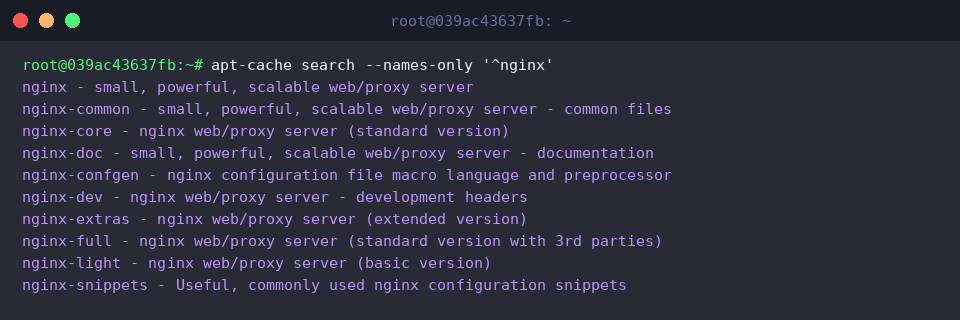
使用 apt-cache search --names-only '^nginx' 能够通过正则表达式精准锁定包名开头的组件,避免庞杂的描述信息(Description)干扰查询结果。
运维人员可以借此在一秒内过滤出以 nginx 为命名前缀的核心模块与工具集,并同步浏览各组件的一句话功能简述:
当仅需要获取纯粹的包标识符、无需任何描述文本时,apt-cache pkgnames curl | head -n 10 则是更轻量的选择。
该指令会以特定前缀快速列出符合规则的软件名称清单,非常适合与管道工具及文本处理命令协同提取关键数据:
深度提取包体元数据与多版本源对比
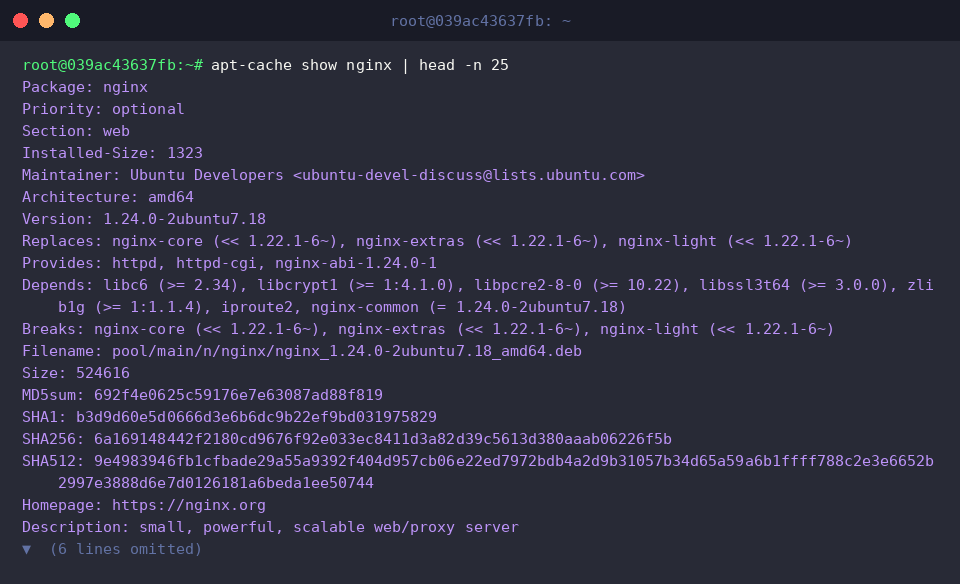
若要全面评估某个软件的构成细节,借助 apt-cache show nginx | head -n 25 可以直接调出其底层元数据记录。
系统架构规范、核心依赖项(Depends)、解压体量以及维护团队签名一览无余,配合行数截取能够高效率地提取关键参数:
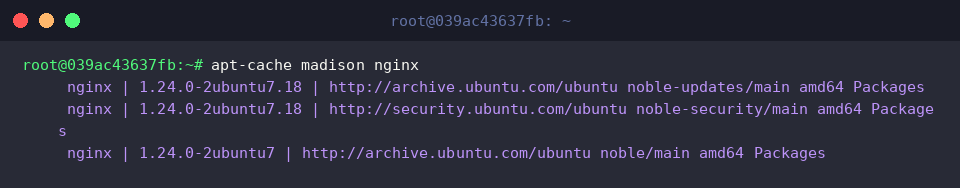
而在多仓库混用的生产环境中,版本冲突屡见不鲜。apt-cache madison nginx 能以结构化表格清晰罗列目标包在各上游源中的版本分布。
运维工程师借此可以清晰比对安全补丁源(noble-security)、日常维护更新源(noble-updates)与底层基础源(noble)各自承载的实际发行版本:
正向依赖解析与逆向依赖拓扑追踪
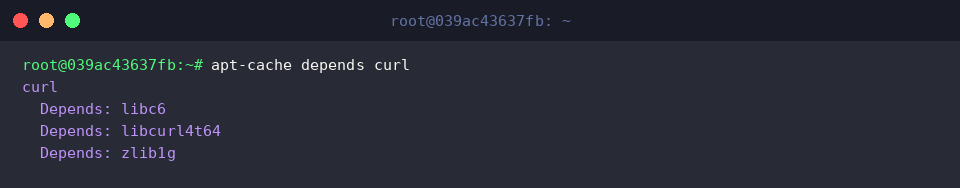
执行 apt-cache depends curl 能够顺藤摸瓜,完整倒推该程序正常运作所硬性要求或推荐的共享库及下游服务。
从控制台输出可以直观印证,curl 必须依赖 libc6、libcurl4t64 以及 zlib1g 等底层动态库方能正确载入:
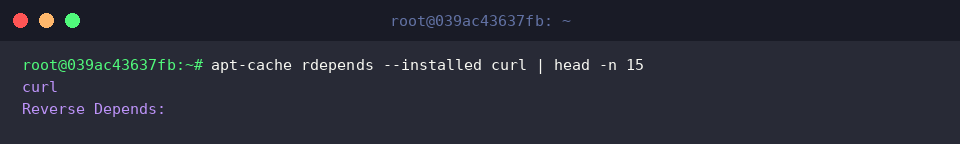
相比之下,卸载或降级核心模块前的逆向评估更具风险防范价值。apt-cache rdepends --installed curl | head -n 15 能精准圈定宿主机内所有依赖该组件的现有已装软件。
在执行重大变更前,这项逆向拓扑排查能够切实阻止连锁损坏,为系统架构评估提供坚实依据:
熟练掌握 apt-cache 的各项诊断工具,能够在不实际改动系统状态的前提下摸清底层软件全貌。
将这些查询技巧融入日常的自动化脚本与系统巡检流程中,能让 Linux 环境下的包管理与故障排障变得更加从容可控。