


概述
在运维 Ubuntu 生产服务器或维护基础架构时,未经充分验证的自动化更新往往是引发依赖冲突与服务中断的高危诱因。与此同时,随着系统迭代,如何明确区分关键常驻组件与临时依赖同样决定了系统环境的整洁度。本文系统性解析底层运维利器 apt-mark 的实操技巧,重点讲解如何将关键软件包锁定(hold)以防意外升级,以及如何灵活转换自动与手动安装属性。掌握这些控制指令,将显著提升服务器运行的确定性与可靠性。
锁定软件包版本:巧用 hold 与 showhold 规避非预期升级
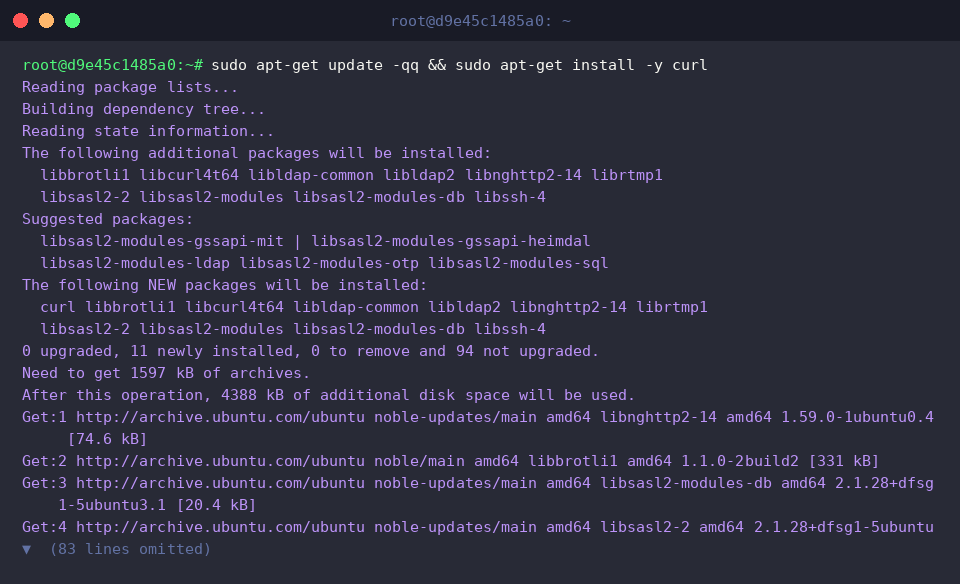
为了便于演示版本固化的完整流程,首先执行 sudo apt-get update -qq && sudo apt-get install -y curl 命令,快速刷新本地软件索引并安装命令行工具 curl 作为测试对象。
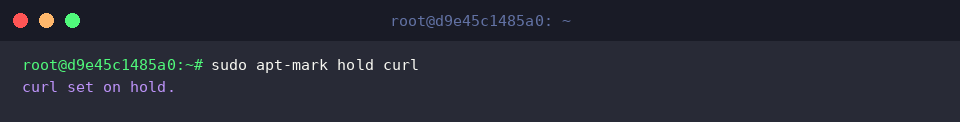
部署完成后,通过调用 sudo apt-mark hold curl 可以直接给指定应用打上保留标记。一旦该标记生效,后续无论系统执行全量升级还是批处理任务,APT 包管理器都会自动跳过该组件,彻底避免核心程序被意外覆盖。
⚙️ [核心参数解析]
hold : 将目标包标记为保留状态,阻止全自动升级对其进行版本迭代。unhold : 解除对目标包的保留限制,恢复其参与系统常规更新的权限。showhold : 快速检索并打印当前主机所有处于锁定状态的软件包清单。auto : 将指定组件标记为依赖附属包,表明其为满足其他软件需求而被动安装。manual : 将目标组件声明为用户显式安装的主程序,确立其独立常驻地位。showauto : 列出系统中所有被归类为自动安装的次级依赖项。showmanual : 导出当前环境中所有由管理员手动安装的独立软件包名单。
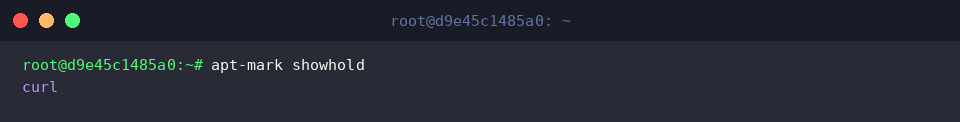
配置完成后,执行 apt-mark showhold 对当前系统的防护清单进行验证。
终端回显清晰展示了 curl 的名称,说明该组件已成功列入版本冻结名录。
解除版本锁定:利用 unhold 恢复正常的软件迭代流程
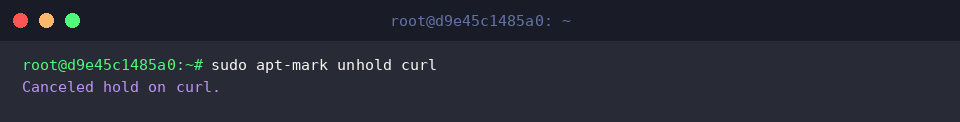
当上游补丁已完成兼容性测试并准许合流上线时,可运行 sudo apt-mark unhold curl 取消针对该包的免更防护机制。
控制台随后反馈 Canceled hold on curl.,证实锁定状态已被安全撤回。
此时再次借助 apt-mark showhold 排查全局锁定状态。
终端未输出任何记录,表明系统中已无任何残留的保留项,curl 已经重新获得参与全系统日常更新的资格。
动态切换依赖属性:利用 markauto 与 unmarkauto 掌控清理逻辑
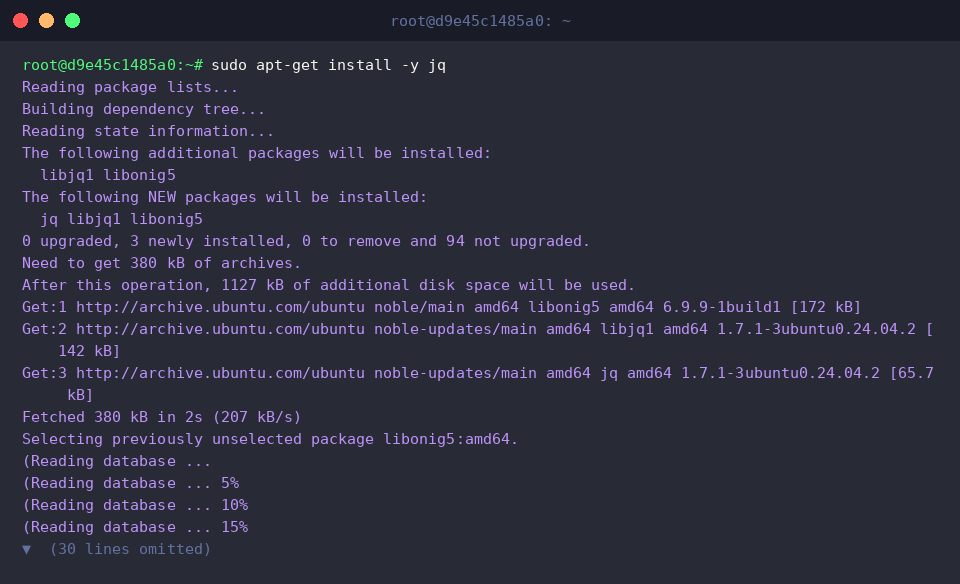
为了进一步演练依赖拓扑与垃圾回收机制的交互,我们使用 sudo apt-get install -y jq 安装轻量级数据处理工具 jq。
键入 sudo apt-mark markauto jq 命令,可将该程序从“主动安装项”降级为“被动依赖项”。
这意味着当依赖它的上层应用未来被移除时,jq 将被认定为无依附的孤儿包,能够在执行 apt autoremove 时被一并清理,防止无用二进制长期占用系统存储。
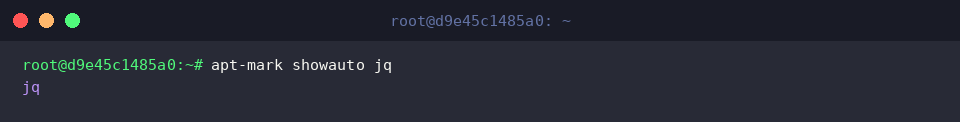
输入 apt-mark showauto jq 对该项属性变更进行针对性检索。
终端准确列出 jq,证实该软件包已被系统判定为自动安装的从属依赖。
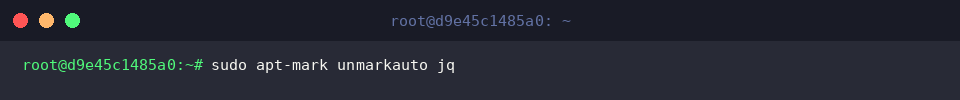
若后续希望将该工具固化为长期使用的常驻命令,则需运行 sudo apt-mark unmarkauto jq 消除其自动依赖标识,将其属性提升为管理员手动部署(manual)。
此状态下,即便关联组件被全数卸载,该工具也不会被 apt autoremove 误判清除。
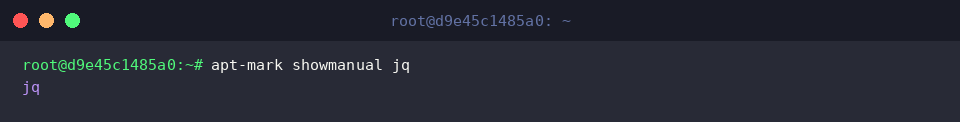
最后运行 apt-mark showmanual jq 进行反向校验。
屏幕打印出 jq,表明该软件已成功脱离自动回收队列,顺利确立为系统级受保护的手工装配组件。
全局状态审计:系统级手动与自动安装清单的综合诊断
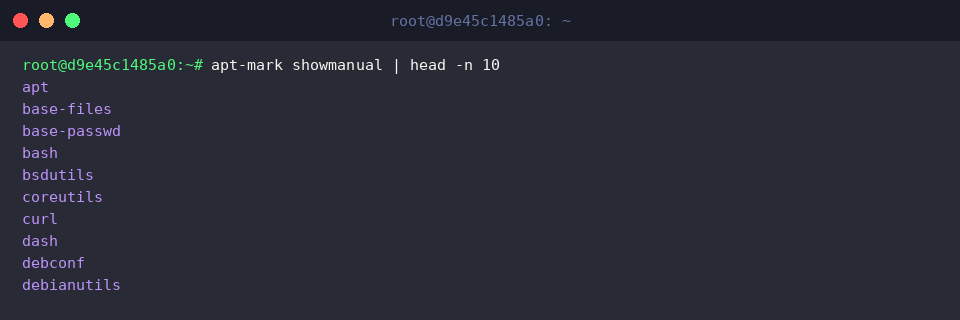
运行 apt-mark showmanual | head -n 10 能够快速截取并查看系统内由用户自主引入的前 10 款软件项目。
通过该输出,不仅可以迅速梳理基础设施中显式部署的实用工具,也能确认早期装配的 curl 是否正确登记在册。
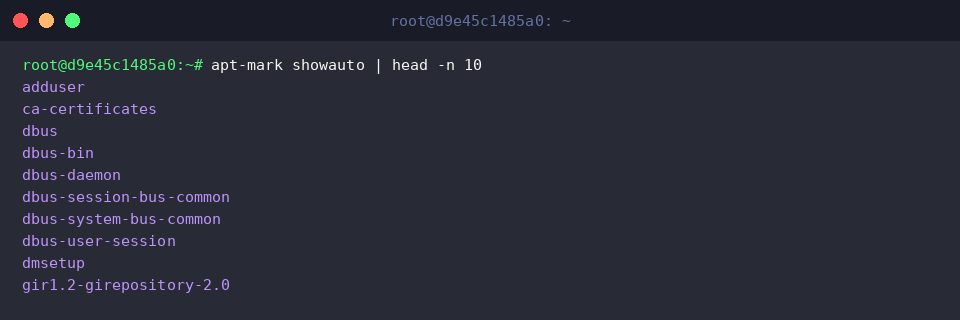
而借助 apt-mark showauto | head -n 10 命令,则能切片巡检随业务包自动拉取安装的前 10 项底层依赖。
运维工程师可以借此确认公共运行库与底层支持服务是否依然维系着由包管理器全权托管的状态。
深入理解并合理搭配 apt-mark 系列指令,是构建高弹性、低故障率 Ubuntu 生产环境的基础功底。灵活运用锁定策略与依赖归属管理,即可在保障核心服务稳定不跌代的同时,保持系统环境的高效与整洁。