


概述
在承载高并发通信或节点密集的局域网拓扑中,内核默认的 ARP 表极易因条目剧增而引发性能瓶颈。引入用户态守护进程 arpd,可以将地址解析缓存外置到独立存储中维护,从而有效缓解协议栈开销。本文将深入解析 arpd 在 Ubuntu 环境下的核心工作机理,并通过完整的终端交互演示从组件安装、服务唤起、缓存捕获到生命周期管理的实操全过程。
部署依赖组件并初始化运行环境
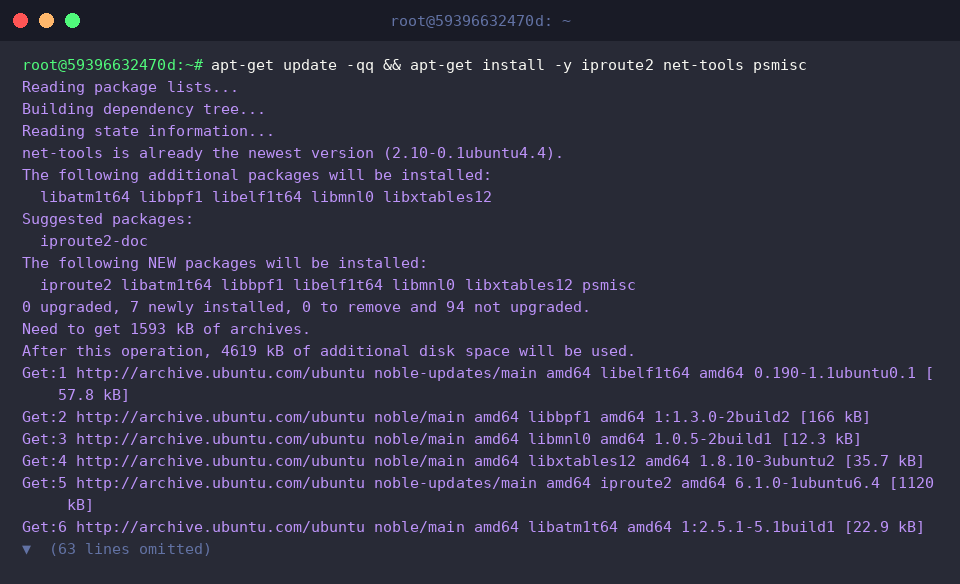
首先需要补全系统中的网络调试与进程控制套件,执行 apt-get update -qq && apt-get install -y iproute2 net-tools psmisc 批量拉取底层网络诊断包与进程管理辅助工具。
软件包部署完毕后,通过 which arpd 检索二进制文件在系统环境变量中的定位。
终端反馈 /usr/sbin/arpd 绝对路径,表明该守护程序已就绪,具备直接调用条件。
作为挂载于用户空间的后台任务,arpd 专门负责监听和响应局域网内的地址请求,同时维系本地持久化键值库。
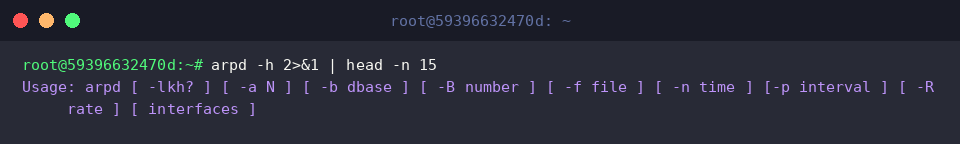
在正式配置前,不妨调出内置参数列表,掌握其运行参数配置规范。
⚙️ [核心参数说明]
-l : 在终端标准输出中实时打印捕获的 ARP 事务明细。-k : 向内核下发信号,安全终止处于运行状态的 arpd 进程。-b <dbase> : 指定缓存数据的本地落盘数据库存储路径。
(若未指定,系统缺省采用 /var/lib/arpd/arpd.db)-B <number> : 调控单次事务中允许发起的广播探测查询队列上限。-a <N> : 判定目标不可达或无响应前,向链路重复发送探测报文的阀值上限。-n <time> : 设定本地缓存解析条目的存活周期(单位:秒)。-R <rate> : 限制每秒向外部网段派发 ARP 报文的速率峰值。
探查网卡拓扑与当前内核邻居缓存
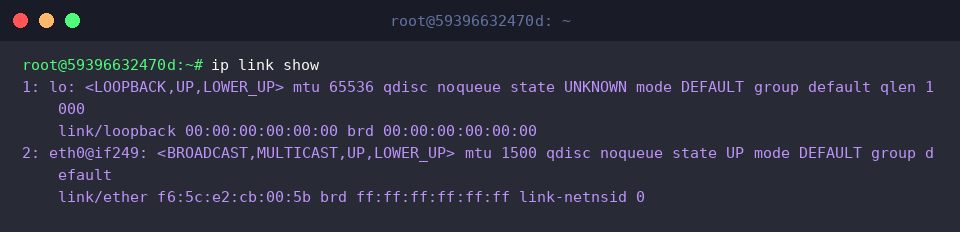
在分配守护进程绑定的物理设备前,执行 ip link show 遍历可用网卡及其链路状态。
屏幕回显列出了基础回环设备 lo 以及处于激活通畅状态的常规以太网接口 eth0。
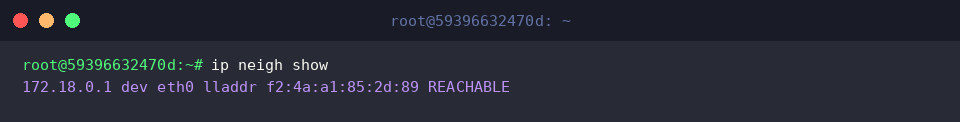
接着调取 Linux 底层邻居表(Neighbor Cache),借助 ip neigh show 掌握目前协议栈内已学习到的硬件物理地址映射。
从数据中可以清晰看到,网关地址 172.18.0.1 经由 eth0 口维持着健康的 REACHABLE 可达通信状态。
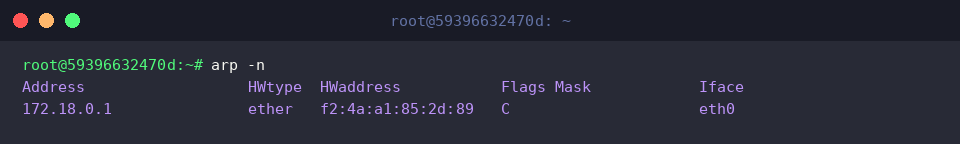
为交叉验证映射记录,还可借助经典网络管理指令 arp -n 以数值形式打印 ARP 条目。
条目中的 Flags 列呈现 C(Complete)标志,证实链路层已建立完整的 IP 到 MAC 转换映射。
配置数据库目录并启动 arpd 后台实例
因为该程序采用持久化存储保存缓存内容,需提前构建目标存储目录,运行 mkdir -p /var/lib/arpd 创建数据归档文件夹。
为避免多个同名后台任务发生端口或数据库锁冲突,在拉起新进程前执行 killall arpd 2>/dev/null || true 彻底清理历史遗留实例。
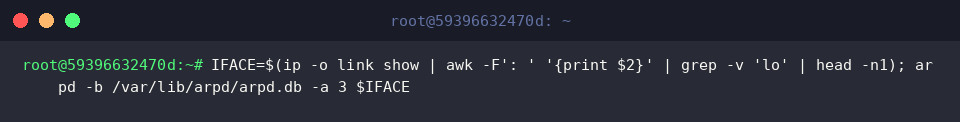
接下来动态提取主通信网卡名并写入 IFACE 变量,随后组合数据库存储路径与重试参数激活守护程序:执行 IFACE=$(ip -o link show | awk -F': ' '{print $2}' | grep -v 'lo' | head -n1); arpd -b /var/lib/arpd/arpd.db -a 3 $IFACE。
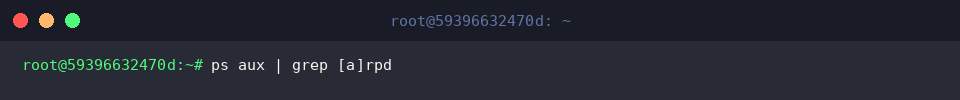
服务启动后,执行 ps aux | grep [a]rpd 审计操作系统的后台进程树。
系统反馈证实 arpd 已经依照设定的参数顺利挂载至指定接口,在后台平稳待命。
触发网络寻址流并回收后台守护资源
为了驱动本地设备与网关交互以触发 ARP 流量捕获,执行 ping -c 2 8.8.8.8 > /dev/null 2>&1 || true 主动发起外网 ICMP 通信。
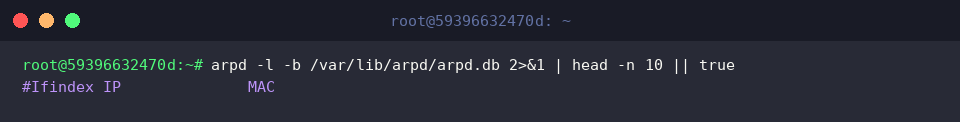
通信触发完毕后,调用 arpd -l -b /var/lib/arpd/arpd.db 2>&1 | head -n 10 || true 读取落盘数据库,检查其收集记录的邻居地址映射。
输出表头直观呈现了对应网卡序号、IP 地址与对应 MAC 物理地址的解析元数据。
实验环节结束,为了释放系统开销并还原纯净环境,执行 killall arpd 2>/dev/null || true 平稳关停守护任务。
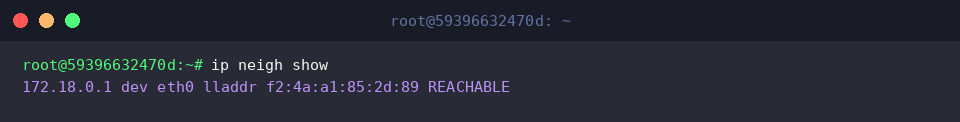
最后核实守护进程退出后协议栈的连通性,再次执行 ip neigh show 校验系统网络表单。
数据显示,网关节点 172.18.0.1 挂载在 eth0 上的硬件地址依然保留为 REACHABLE 状态,未发生连接中断。
通过本文的步骤剖析,我们掌握了在 Ubuntu 系统中利用 arpd 托管并调优系统地址解析机制的核心路径。
在面对庞大子网或广播风暴多发场景时,该机制可充当稳健的防抖屏障,为底层网络性能提供可靠保障。