


概述
在 Linux 系统运维与开发实践中,网络传输及跨平台交换非 ASCII 或敏感数据时,Base64 是最为普遍的表示手段。本文深入剖析 base64 原生工具的核心机制,演示从基础字符串处理、文件批量流转到二进制文件无损转码的完整链路,辅以 Ubuntu 终端实操示范,助力系统工程师从容应对各类数据编解码与云原生配置需求。
字符串即时编解码操作
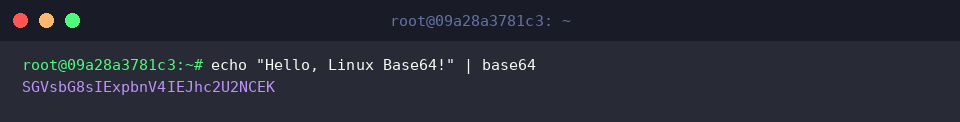
base64 实用工具负责将任意输入流转换为标准的 Base64 编码文本,亦能执行逆向还原。
利用标准管道符(|),用户可直接将 echo 生成的文本流馈入 base64 完成快速编码。
⚙️ [核心参数速查]
-d, --decode : 触发解码模式,将 Base64 密文还原为原始内容。-w, --wrap=COLS : 控制每行输出字符数(COLS),超过则自动换行;
(若设为 0,则强制单行完整输出,禁止自动折行)-i, --ignore-garbage : 容错模式,在解码时自动滤除所有非 Base64 字符集的异常脏数据。
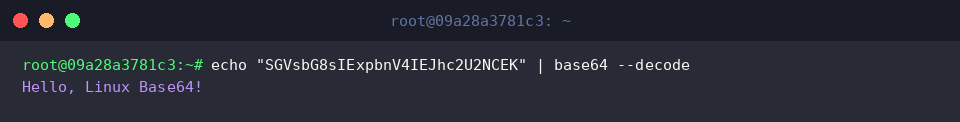
通过追加 --decode 参数,程序将解析 Base64 序列并重现最初的明文字符串。
经由管道传入已编码的文本后,控制台立即精确复现出初始文本 Hello, Linux Base64!。
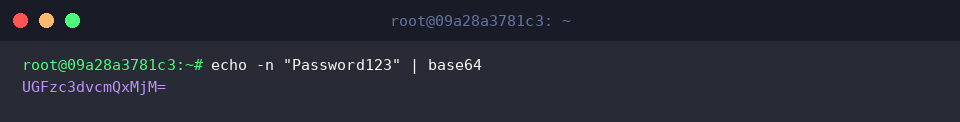
若希望彻底杜绝末尾隐藏的换行符干扰、获取最纯粹的密文字符串,可在 echo 中配合 -n 选项调用。
由于排除了默认换行干扰,计算结果将呈现规范填充字符(=)的标准 Base64 密文。
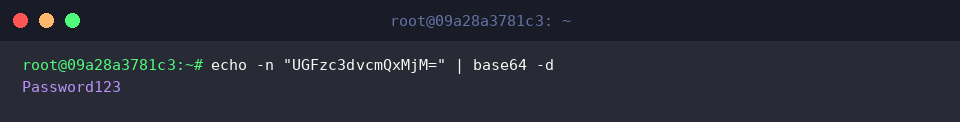
参数 -d 即为 --decode 的短选项版本,功能完全等价。
此前剥离换行生成的密文字符,借由此命令无缝复原为原初的机密密码信息。
针对文件的批处理转换与无损还原
针对磁盘实体文件的编码场景,我们首先初始化一份示例测试文本 sample.txt。
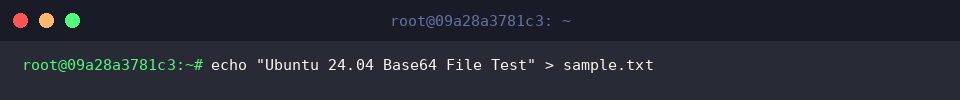
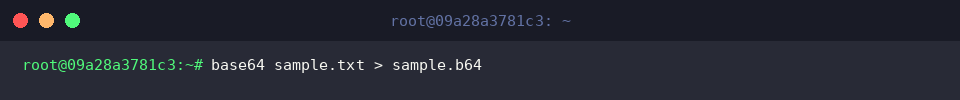
直接将目标文件路径传递给 base64,并借助输出重定向(>),即可把转换后的密文完整固化至 sample.b64 之中。
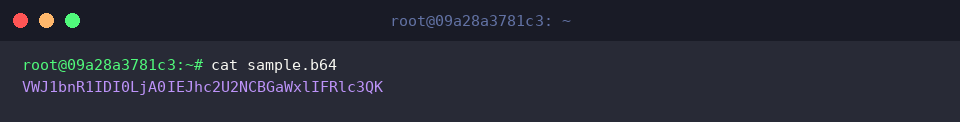
调取 cat 指令查验 sample.b64 的实际内容,
清晰可见原始可读文本已被全面转化为格式规范的 Base64 序列。
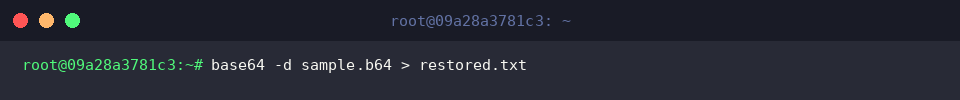
向 base64 附加 -d 开关以解析 sample.b64,并将逆向转换得到的文本持久化为 restored.txt。
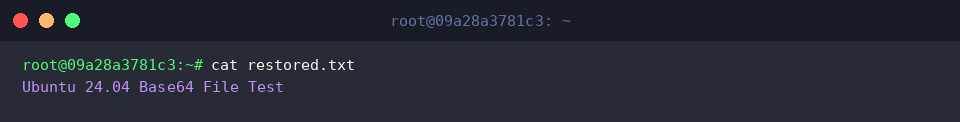
使用 cat 打印 restored.txt 进行核验,
可以看到原文本的所有字符均被完美恢复,未出现任何丢失或乱码现象。
二进制流安全封装与字节级一致性比对
为模拟非文本二进制资源的编码流程,我们自 /dev/urandom 随机设备抽取 32 字节伪随机原始数据,制备出 binary_sample.dat。
执行 base64 转换原生二进制文件 binary_sample.dat,将转码后的纯文本结果落盘至 binary_sample.b64。
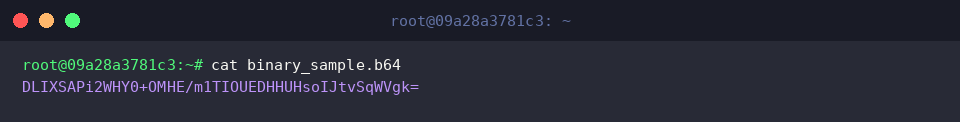
借助 cat 检视转码后的 binary_sample.b64,
原本无法直接打印的二进制序列已成功化为标准的 ASCII 字符,完全符合跨网传输或嵌入配置的要求。
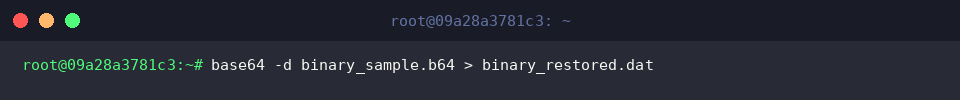
继续采用 base64 -d 对 binary_sample.b64 发起逆向还原,将重建后的二进制镜像归档到 binary_restored.dat。
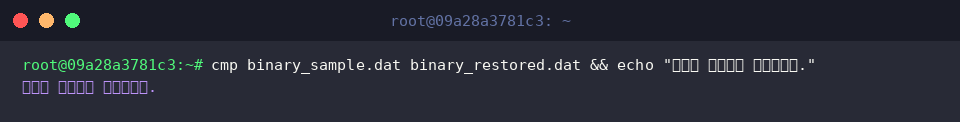
启用底层的 cmp 工具,对原始样本(binary_sample.dat)与还原镜像(binary_restored.dat)进行逐字节比对。
无任何差异报错代表两侧文件毫厘不爽,充分证明全套编解码链路具有绝对的数据保真度。
禁用折行技巧与云原生配置实战
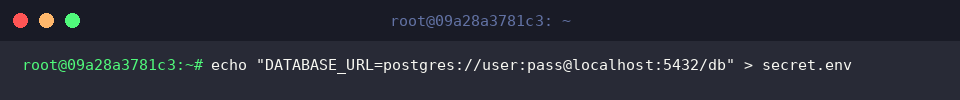
在自动化运维中,经常需要对敏感环境变量进行免折行预处理。此处以存储数据库凭据的 secret.env 作为演示载体。
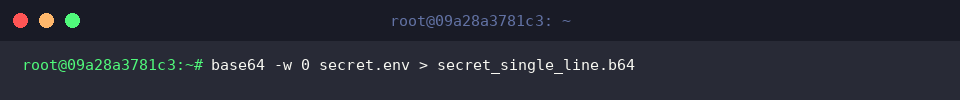
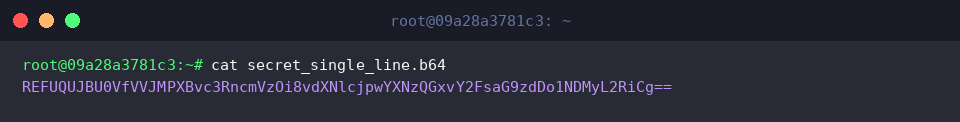
向 base64 传入关键选项 -w 0,强制关闭任何自动分行行为,将不间断的长密文写入 secret_single_line.b64。
用 cat 检查 secret_single_line.b64 的输出形态,
该格式极其适合直接注入 Kubernetes Secret 声明清单或嵌入 HTTP 授权请求标头中。
为改善因缺少末尾换行符而导致的 Shell 终端提示符粘连现象,轻敲 echo 单独输出一个规整的空行。
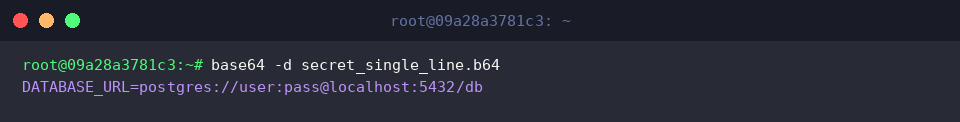
最后指派 base64 的 -d 开关反解 secret_single_line.b64,
最初设定的 DATABASE_URL 连接参数准确无误地展现在终端,验证了单行编码的实用性。
以上全面梳理了 Linux 环境下 base64 命令的运作原理与高频实战场景。熟练掌握管道组合、单行处理及一致性校验等技巧,能极大提升日常运维脚本编写与分布式环境敏感配置管理的效率。