


概述
在 Linux 服务器维护与排查故障时,面对动辄数吉字节的 .bz2 压缩归档,若每次都先解包再排查,不仅极其耗费磁盘 I/O,更会迅速占满宝贵的存储空间。利用 bzcat 工具,系统工程师能够绕过实体解压环节,直接将压缩流投射到标准输出进行即时检索。本文将系统剖析 bzcat 的底层工作机制,并演示如何将其嵌入日常日志分析流水线中以大幅提升运维效率。
部署 bzip2 组件并构建测试归档样本
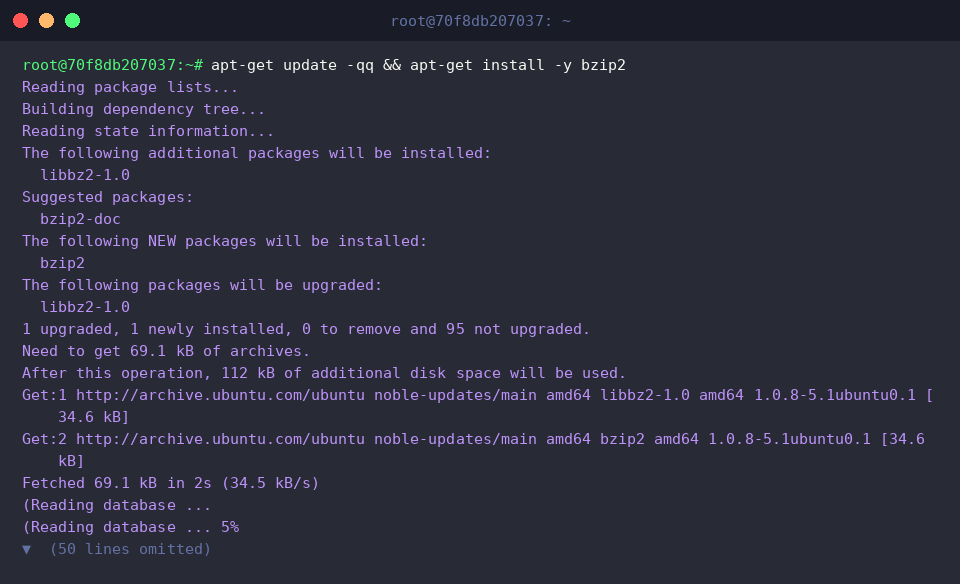
在 Ubuntu 系统上,先刷新 APT 缓存索引并拉取 bzip2 工具套件,输入 apt-get update -qq && apt-get install -y bzip2 完成环境依赖准备。
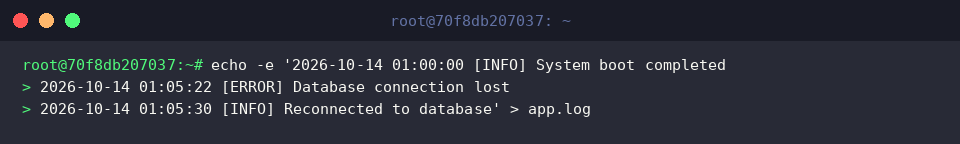
随后借助 echo 写入几条典型的应用运行时日志,以此生成名为 app.log 的演练基准文本。
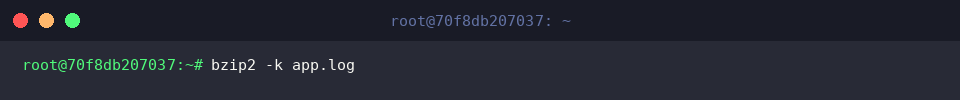
为了在保留源文本的前提下得到压缩副件,执行带有 -k 参数的 bzip2 -k app.log 指令,快速输出 app.log.bz2。
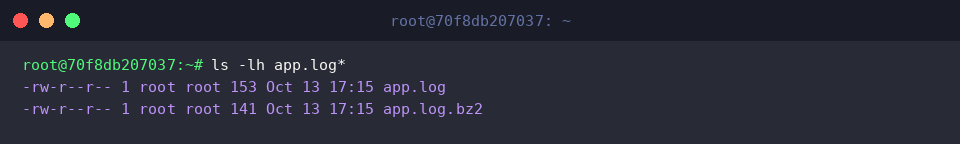
随后运行 ls -lh app.log* 列出文件属性,直观比对压缩前后文件的字节体积差异与状态。
掌握 bzcat 核心操作:零解压直显文本内容
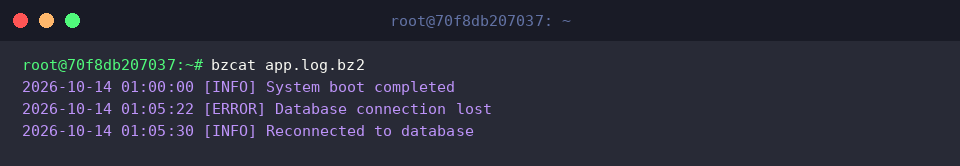
bzcat 核心价值在于能够在内存解压流的同时,直接将解压内容推送至终端窗口,完全省去了在磁盘上写入解压实体的步骤。
这种零临时存储占用的特性,使其成为审阅超大规格压缩日志时节约存储空间与避免写瓶颈的利器。
⚙️ [高频参数说明]
-s : 压制冗余告警信息,确保控制台仅聚焦于严重异常报错。-f : 遭遇未压缩文件或格式异常数据时,尝试强制读取并输出内容。-v : 启用详细诊断模式,实时反馈内部解压缩处理进度与详细参数。-k : 保持源包不受改动(与 bzip2 系列标准语法保持向下兼容)。
构建管道处理链:整合 grep 与 wc 深度检索压缩日志
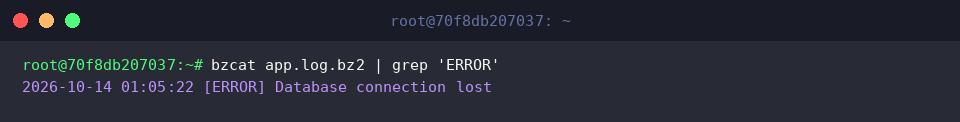
利用 Linux 管道符(|),可将 bzcat 解压出的实时数据流直接交由 grep 过滤,无需解包即可瞬间抓取 app.log.bz2 中所有标记为 ERROR 的故障调用栈行。
这为在磁盘容量告警的紧急生产场景中定位系统崩溃线索提供了极为敏捷的排障手段。
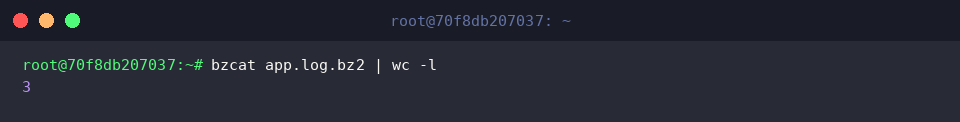
若要快速评估归档数据量,只需将输出导流至 wc -l 即可瞬间汇总出压缩体内的总文本行数。
整个统计过程完全依托于内存缓冲区流转,免去了创建、删除庞大中间日志的繁琐开销。
批量读取多源 bz2 归档并通过流重定向合并文件
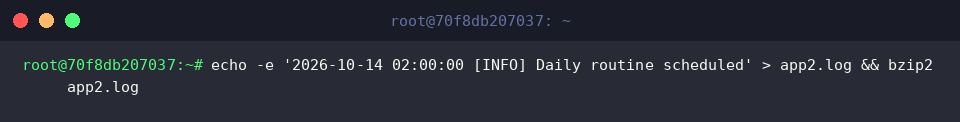
为模拟多时间片归档的联合处理,新建包含后续时段记录的 app2.log 并将其压缩封装为 bzip2 格式。
bzcat 支持同时传入多个目标文件路径,它会按照参数顺序平滑串联并连续打印出各个压缩包内部的日志流。
当需要横跨多个按小时或按天轮转归档的 .bz2 包审查系统连续行为时,这一语法尤其实用。
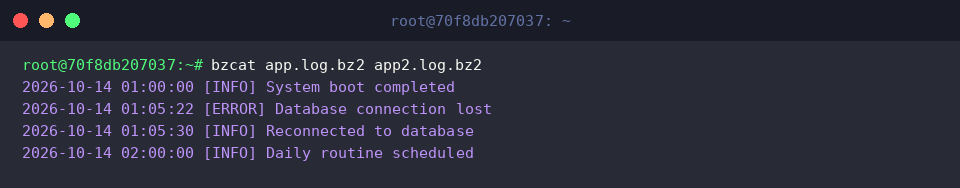
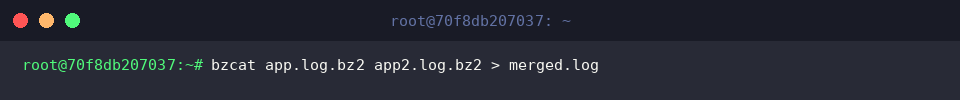
结合标准输出重定向操作符(>),可以将多个解压流按顺序直接汇总入单一的新文件 merged.log。
这种做法彻底颠覆了“逐个解压、手动拼接、再清理垃圾文件”的低效旧工作流,一步到位实现数据归集。
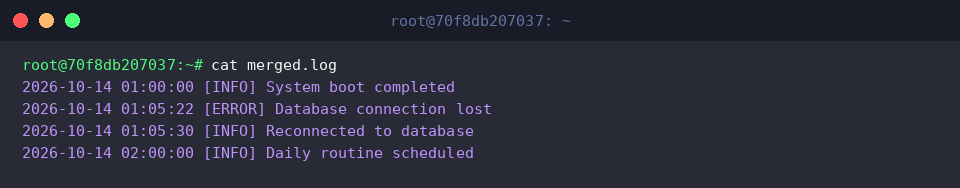
最终通过 cat 工具查看新生成的 merged.log,验证原本分散在各压缩段中的日志条目是否均已按时序严整拼接完成。
借助 Linux 原生的 bzcat 工具,系统运维人员能够以极低的资源成本高效洞察 .bz2 格式内容。在日后应对海量归档检索与数据整合任务时,熟练运用这一流处理命令将显著降低磁盘损耗并加快分析响应速度。