


核心要点解析
在日常运维工作中,即便是权限至高无上的 root 超级管理员,也难免会因脚本失误或敲错命令导致重要系统文件被误删、覆写。为了从根源上杜绝此类事故,Linux 文件系统提供了底层的元数据防护工具——chattr。本篇指南将系统演示如何搭配 lsattr 查看扩展属性,并详细拆解“完全不可变锁定”(+i)与“仅限末尾追加”(+a)在生产环境中的实战配置流程,助你筑牢主机底层安全防线。
查看文件底层扩展属性与状态巡检 (lsattr)
在进入具体配置前,我们先建立专门的测试目录并切入工作环境,执行 mkdir -p ~/chattr_demo && cd ~/chattr_demo 命令即可完成环境初始化。
接着创建一份基础配置文件作为演示对象,通过执行 touch secure_config.conf 快速生成测试文件。
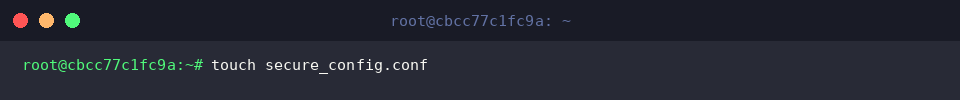
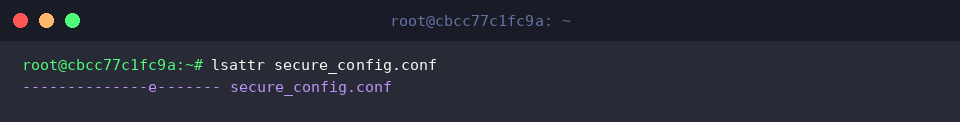
与常用的 ls 命令不同,lsattr 专门用来读取 Linux ext4/xfs 等文件系统特有的底层扩展属性。
初始状态下,终端回显中的 e 字符代表该节点启用了区段存储(extent format),这是现代 Linux 处理大文件数据块映射的标准机制。
⚙️ [常用参数解析]
-a : 列出指定路径下的全部文件条目,包括以点号(.)打头的隐藏文件。-d : 将检索目标锁定在目录本身,而不遍历其包含的文件内容。-R : 开启递归模式,逐层穿透子目录及其附属文件输出属性。-v : 额外回显目标文件的内部版本标识号(generation number)。
锁定关键资产:构建连 root 也无法移除的绝对只读状态 (+i)
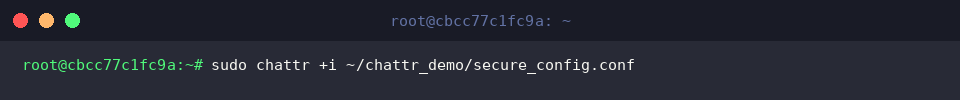
当需要绝对防止误删改时,可以利用 sudo chattr +i ~/chattr_demo/secure_config.conf 命令为文件打上不可变(immutable)标签。
一旦 +i 生效,内核将直接阻断所有针对该节点的写入、重命名、硬链接绑定以及删除操作,即便是 root 特权用户也毫无例外。
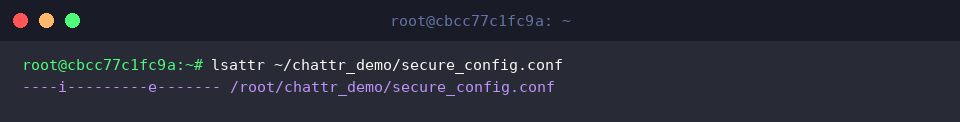
为验证策略是否下发成功,运行 lsattr ~/chattr_demo/secure_config.conf 进行属性复核。
此时输出结果中已清晰注入了 i 标识,证实该文件已成功进入受保护的完全锁定模式。
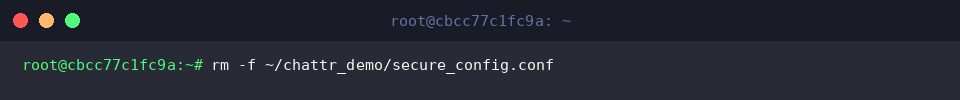
接下来进行破坏性测试,尝试以 rm -f ~/chattr_demo/secure_config.conf 执行强行移除。
得益于文件系统底层的强校验,即便带上了强力删除参数 -f,操作依然会被系统严格拦截,核心文件安然无恙。
恢复变更权限:撤销锁定与正常更新维护 (-i)
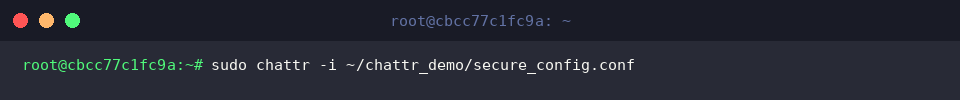
当业务确实需要变更该配置文件时,只需运行 sudo chattr -i ~/chattr_demo/secure_config.conf 命令即可抹除之前设定的不可变标识。
通过 -i 参数释放权限后,文件将恢复至常规的读写状态,允许系统管理员重新编辑或调整其生命周期。
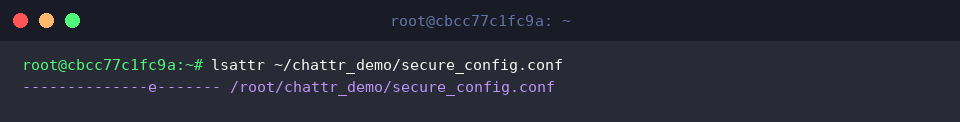
紧接着再次执行 lsattr ~/chattr_demo/secure_config.conf 检查属性变动。
可以看到原本占位的 i 字符已被抹去,表明防护屏障已暂时解除,系统重回可读写状态。
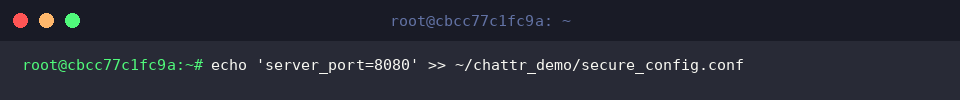
测试正常的写入流程,我们借助 echo 'server_port=8080' >> ~/chattr_demo/secure_config.conf 指令向文件末尾追加一条端口监听规则。
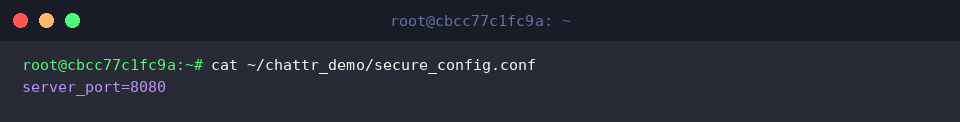
随后使用 cat ~/chattr_demo/secure_config.conf 打印文件全貌。
屏幕上完整呈现了刚才输入的配置参数,说明解除限制后写入通道运转正常。
日志防篡改:构建只增不减的安全审计模式 (+a)
在入侵检测与合规审计场景中,系统日志必须严防被恶意清空或截断。首先通过 touch ~/chattr_demo/app_audit.log 创建一个演示用的审计日志实体。
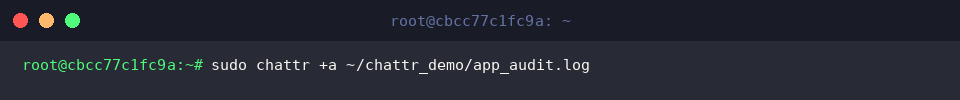
针对日志文件的特殊需求,执行 sudo chattr +a ~/chattr_demo/app_audit.log 即可为其施加仅限追加(append-only)的管控机制。
在 +a 属性生效期间,所有覆盖性写入或删除操作均被底层禁止,系统只开放将新数据追加至末尾的操作通道。
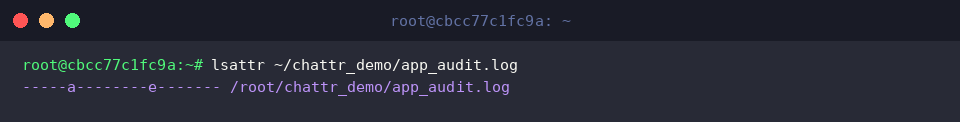
使用 lsattr ~/chattr_demo/app_audit.log 查看属性分布。
输出中新增的 a 字母代表只增策略已牢牢绑定在当前文件节点上。
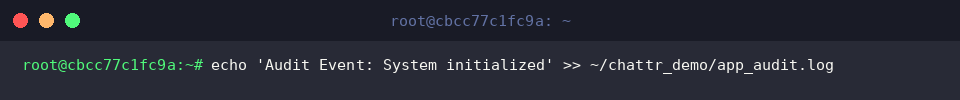
为检验实际效果,运行 echo 'Audit Event: System initialized' >> ~/chattr_demo/app_audit.log 尝试录入一条审计流水。
因为采用的是重定向追加符 >>,此操作完全契合 +a 的规则定义,因而能顺利写入。
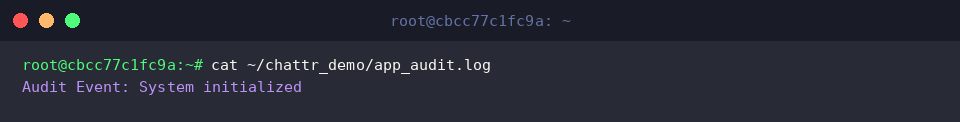
最后调用 cat ~/chattr_demo/app_audit.log 输出内容。
刚才注入的事件信息已被规范地沉淀在文件内,而任何企图使用 > 直接截断或覆写历史日志的恶意指令都将被统统拒之门外。
批量防护方案:针对整个目录树的递归封锁与释放 (-R)
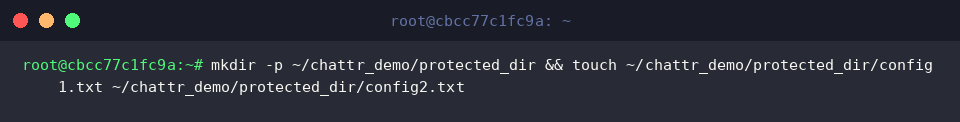
面对由大量嵌套文件构成的配置中心或脚本库,逐个配置显然效率低下。我们先利用 mkdir -p ~/chattr_demo/protected_dir && touch ~/chattr_demo/protected_dir/config1.txt ~/chattr_demo/protected_dir/config2.txt 一键生成测试目录与若干子文件。
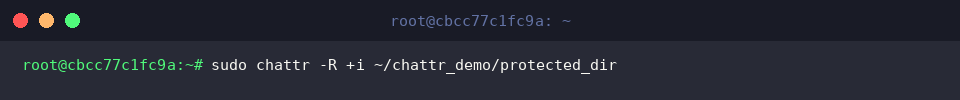
要将不可变机制一次性作用于整棵目录树,只需执行 sudo chattr -R +i ~/chattr_demo/protected_dir。
这里的 -R 开关指示内核沿文件树向下递归传导,让当前目录以及其中所有的子文件全部即刻获得 +i 强力保护。
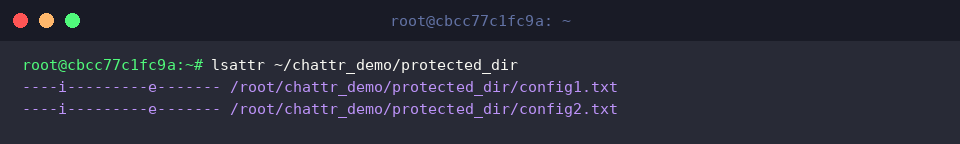
执行 lsattr ~/chattr_demo/protected_dir 检查下属各文件的受控状态。
终端反馈显示各子文件头部均已自动附带 i 标识,确认批量防护策略已成功穿透落地。
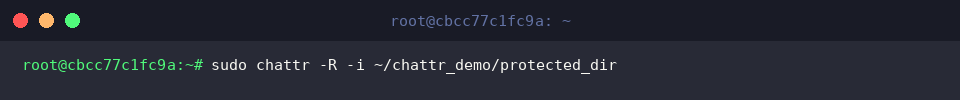
当需要对整个工程目录进行重构或清理归档时,执行 sudo chattr -R -i ~/chattr_demo/protected_dir 即可一次性剥离全套锁定限制。
通过 -R -i 的联动,目录内所有成员将集体回归自由读写状态,恢复常规的文件管理权限。
合理配置 chattr 提供的扩展属性,能以极低的系统开销在操作系统底层筑起一道强悍的安全隔离屏障。在核心业务服务器上将关键系统服务配置设为不可变(+i),并将重要安全审计日志限定为仅追加(+a),能从根本上规避误触灾难与恶意破坏风险。