


概述
在管理大规模 Linux 服务器集群时,若通过交互式工具逐个维护用户组口令,不仅费时费力,而且极易引入人为操作疏漏。借助于系统内置的 chgpasswd 实用工具,系统管理员可以直接经由标准输入流水线完成成批群组密码的静默写入与重置。本文将深入剖析该命令的运作机制,结合终端实操,系统性演示标准输入管道对接、密码哈希安全算法定制以及基于文本重定向的大规模自动化运维技巧。
实验环境搭建与测试组配置
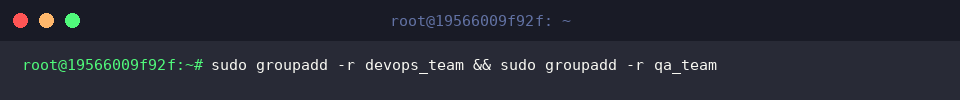
为了保障测试过程安全可控,首先在系统中创建两个专用于演示的系统工作组,执行以下组合指令:sudo groupadd -r devops_team && sudo groupadd -r qa_team。
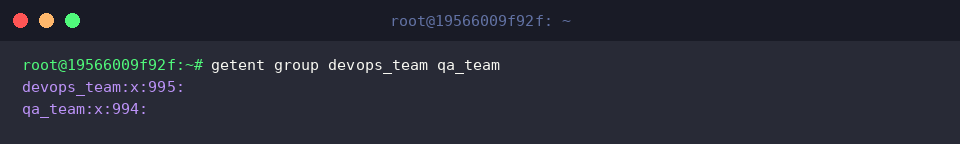
确认新建的工作组是否已成功写入本地组数据库,可调用系统检索指令:getent group devops_team qa_team。
终端反馈中明确罗列了组名及系统为其分配的相应 GID,表明基础环境已经就绪。
chgpasswd基础语法与管道批量设置
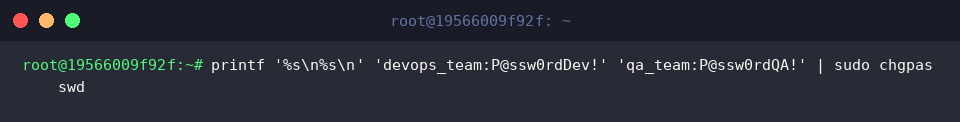
chgpasswd 默认解析 组名:明文密码 这种键值行数据。我们可以通过 printf 格式化组装多行记录,并经由 UNIX 管道重定向至底层命令的标准输入:printf '%s\n%s\n' 'devops_team:P@ssw0rdDev!' 'qa_team:P@ssw0rdQA!' | sudo chgpasswd。
命令执行完毕且无任何报错回显,即代表批量密码写入流程已在系统层静默完成。
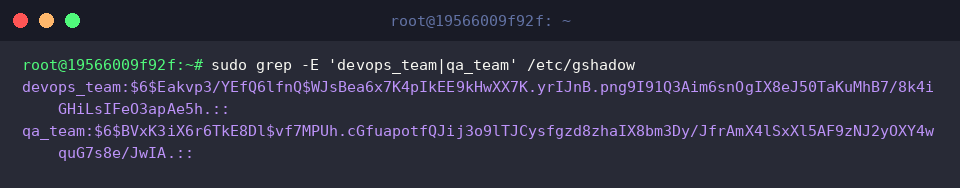
在现代 Linux 发行版中,加密后的组密码散列值统一存放在受保护的 /etc/gshadow 文件内。运行 sudo grep -E 'devops_team|qa_team' /etc/gshadow 检验实际写入结果。
从匹配输出可以清晰观察到,两个测试组的对应密码槽均已安全转换为加盐哈希串,证明新凭证生效无误。
指定SHA-512强加密算法(-c选项)
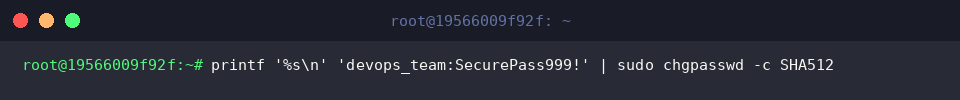
若团队安全审计对凭证散列强度有明确规范,可通过 -c SHA512 显式强制指定加密算法。执行指令:printf '%s\n' 'devops_team:SecurePass999!' | sudo chgpasswd -c SHA512,为 devops_team 赋予全新口令并采用高强度算法进行单向散列。
同样,终端无警告返回即表明新凭证已经按照既定算法完成覆写。
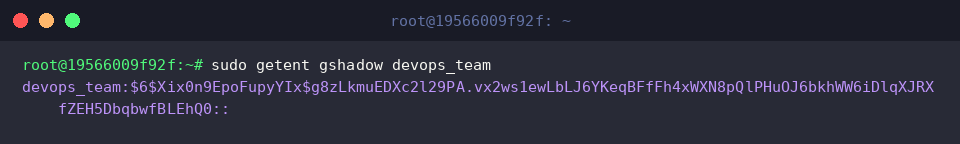
为了核验哈希结构,执行查询:sudo getent gshadow devops_team。
输出的加密字符串是以 $6$ 作为前缀特征的散列串,这充分佐证了底层确实启用了 SHA-512 散列机制,显著增强了防爆破破解能力。
采用文件重定向批量导入与测试环境清理
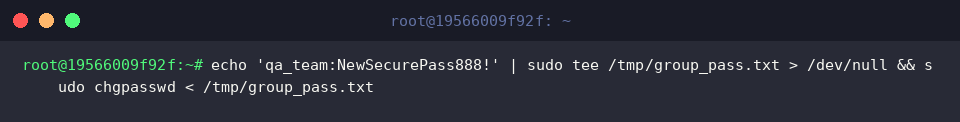
除交互式管道外,在预制自动化脚本或作业调度场景中,直接读取文件清单是更为普遍的做法。执行 echo 'qa_team:NewSecurePass888!' | sudo tee /tmp/group_pass.txt > /dev/null && sudo chgpasswd < /tmp/group_pass.txt,将目标记录落盘到临时文件并以标准输入重定向(<)驱动批量更新。
执行无中断即代表外部数据文件中的所有组条目已成功导入。
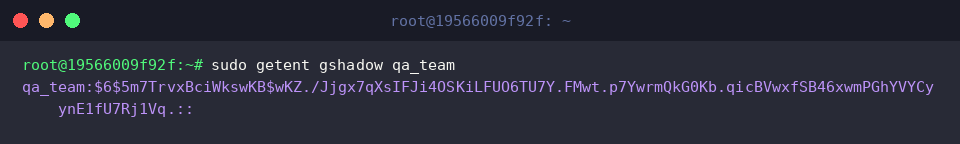
再次审查 qa_team 的影子组信息以确保变更无误,运行命令:sudo getent gshadow qa_team。
终端展示的散列密码已准确更新为最新导入数据所生成的散列特征。
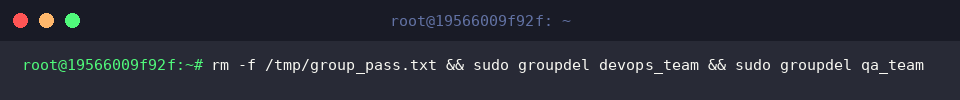
实训完毕后切记清理临时文件并回收测试资源,保障主机环境整洁,执行清理指令:rm -f /tmp/group_pass.txt && sudo groupdel devops_team && sudo groupdel qa_team。
系统静默返回表明相关测试组及包含敏感凭据的临时文件已被彻底清除。
以上便是在 Ubuntu 生产环境下使用 chgpasswd 进行组口令非交互式更新的完整实战路径。
在构建诸如 Ansible 剧本、Shell 自动化运维脚本或大规模基础架构初始化流水线时,该命令能够极大地简化权限管控流程,值得运维工程师深入掌握。