


概述
在 Linux 系统管理与安全防护领域,chroot(Change Root)是一项历史悠久且极为实用的底层机制。它允许管理员为指定进程重置逻辑上的根目录(/),从而构建起一道基础的文件系统屏障。本文将深入剖析 chroot 的运行机理,并通过四个典型的生产实操案例——构建极简 BusyBox 沙箱、搭建含共享库的 Bash 隔离空间、利用虚拟文件系统绑定挂载抢救受损系统,以及规范配置高安全性的 SFTP 目录,全面演示该工具在日常运维中的具体应用。
chroot 运行机制与基于 BusyBox 的轻量级沙箱搭建
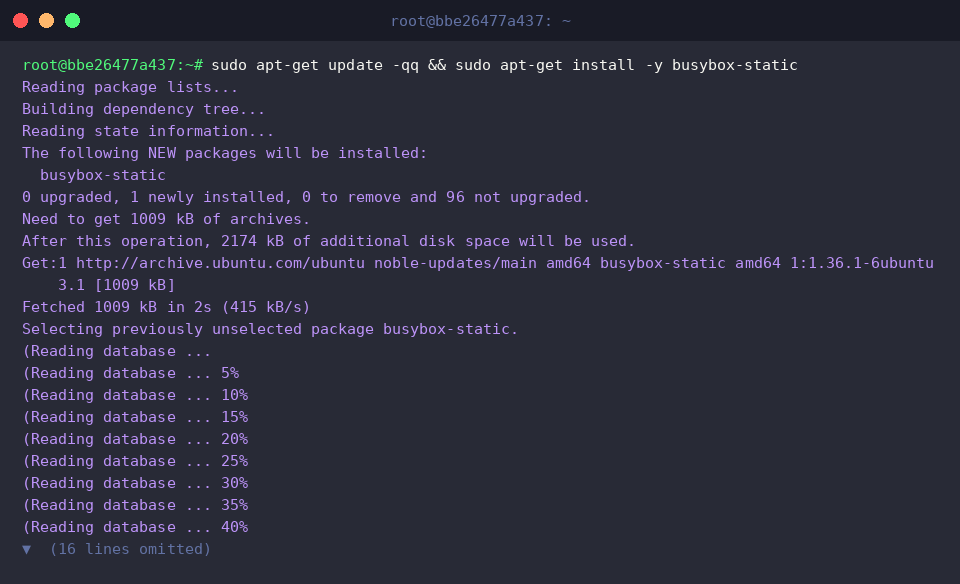
为了杜绝动态链接库依赖带来的环境配置复杂度,我们可以利用包含所有常用工具的静态编译版本,执行如下命令部署 busybox-static 软件包:
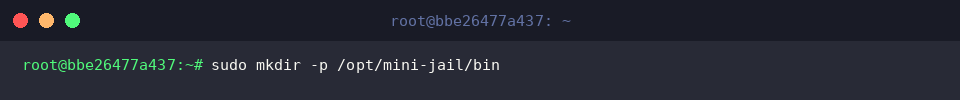
接着为即将建立的隔离区规划目录骨架,使用 mkdir 递归创建隔离根路径及内部程序存放文件夹:
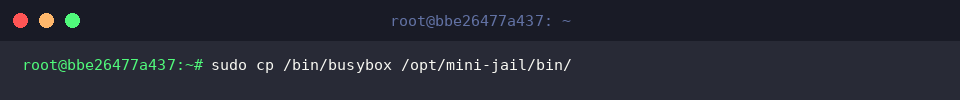
将全功能单二进制程序 busybox 复制到沙箱内部,使隔离环境具备基本的 Shell 交互与常用命令执行能力:
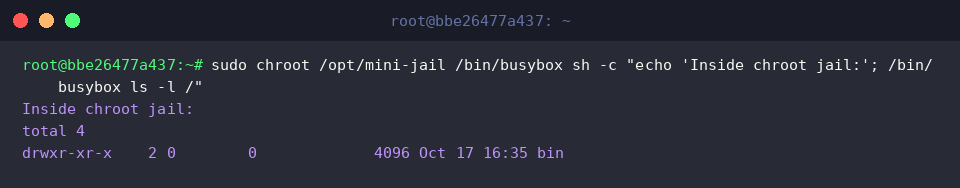
从底层原理来看,chroot 会重定义受控进程及其派生子进程的视角根节点,切断其向上追溯宿主机真实文件系统的路径。
运行测试命令后可以观察到,当前进程完全将 /opt/mini-jail 视作唯一的系统根路径,在完全隔离的环境下列出了沙箱专属的内容。
⚙️ [核心参数说明]
--userspec=USER:GROUP:指定隔离环境内进程运行的目标所属用户与用户组。--groups=G_LIST:以逗号隔开定义被限制进程所继承的附加组列表。--skip-chdir:切换根文件系统时跳过自动跳转至新根目录的步骤,维持当前的初始工作路径。
依托动态共享库(ldd)组装独立的 Bash 交互环境
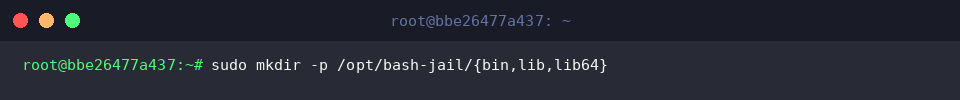
若要在沙箱中运行标准的动态编译程序,必须为其提供完整的库查找路径。通过如下命令建立容纳二进制程序与各类链接库的标准层级结构:
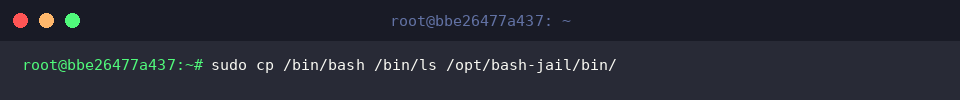
把宿主机中的标准终端解释器 bash 与常用目录列举程序 ls 同步至新建的沙箱执行路径中:
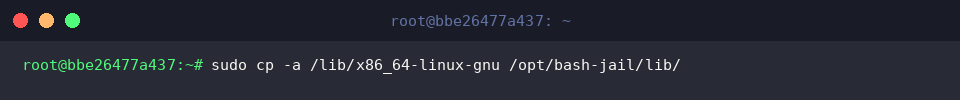
动态链接的可执行文件无法单独脱离宿主环境运行,需将其依赖的基础 C 运行时及关联共享库完整复制进隔离根目录:
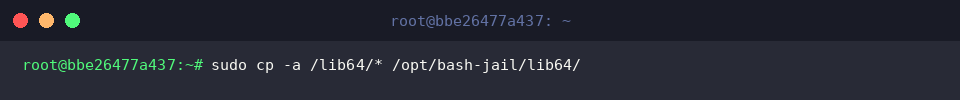
接着为 64 位 ELF 架构提供必不可少的动态链接器(如 ld-linux-x86-64.so.2),确保新进程加载时能顺利定位链接符号:
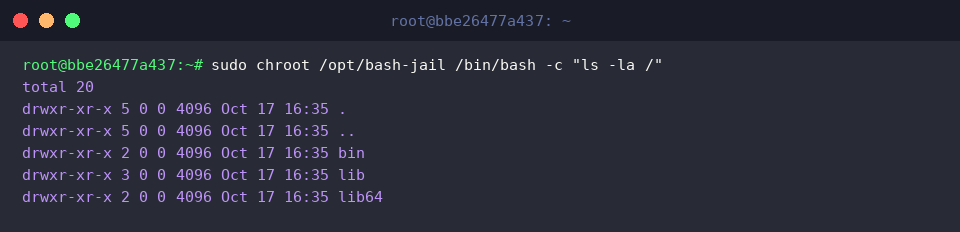
执行命令切换至新环境并调用 bash 检索根目录树:
输出显示,终端中呈现的根目录不再是主机原本的系统结构,而是只包含了刚刚分发过去的 bin、lib 与 lib64。这印证了依托依赖库搭建动态 Bash 隔离空间的方案完全成立。
系统故障应急抢修:利用 Bind Mount 与 chroot 接管目标系统
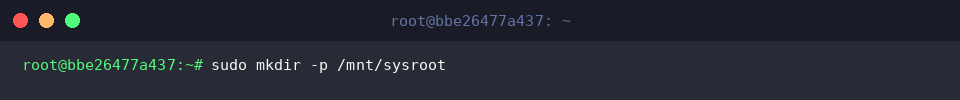
当遇到引导故障或误操作引发的系统崩溃时,往往需要从 Live CD 启动并切入受损系统。首先在现场创建用于挂载损坏系统根分区的挂载点:
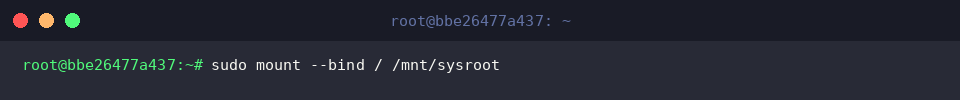
将待检修的目标根文件系统映射到刚创建的挂载点上(示例以宿主根目录绑定模拟演示):
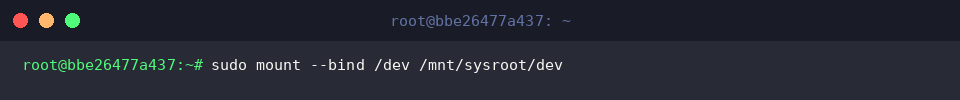
救援过程中若需执行磁盘格式化、GRUB 引导重建等操作,必须让隔离环境能够访问硬件设备节点,因此需对 /dev 执行穿透挂载:
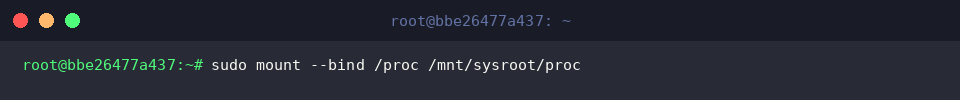
众多包管理工具与系统排障命令强依赖内核运行状态及活动进程列表,挂载虚拟文件系统 /proc 能够确保这些工具在 chroot 中无缝运作:
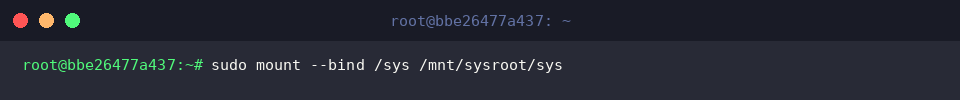
为了向救援环境同步外设驱动状态、总线架构以及内核层面的硬件控制接口,必须进一步绑定 /sys 文件系统:
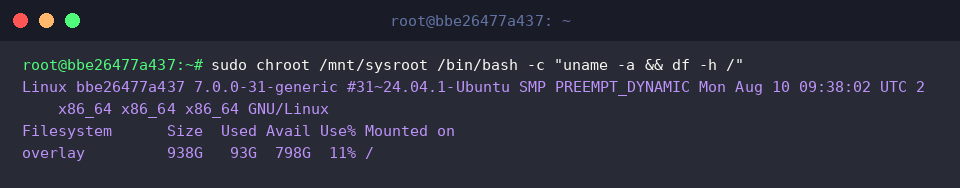
各关键虚拟文件系统准备就绪后,直接 chroot 进入救援根空间,打印当前内核状态与磁盘配额:
终端回显证明,进程不仅能无缝对接当前运行的系统内核,且逻辑根完全切换至待修复的目标文件系统,此时即可从容执行引导修复、损坏软件包重装或修改 root 密码等关键恢复操作。
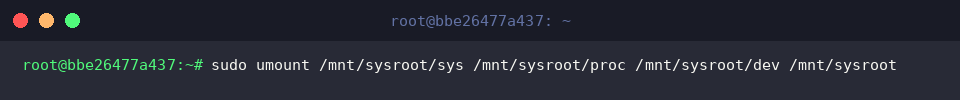
维护任务全部收尾后,必须严格遵循“先子目录后根节点”的逆序原则逐层卸载挂载点,杜绝文件系统缓存不同步或资源占用损坏:
主机安全加固:规范配置 SFTP 专属 chroot 隔离空间
针对外部协作或文件流转场景,为了严防未授权的 Shell 交互渗透,我们建立一个指定禁用 Shell 的专用 SFTP 隔离账号:
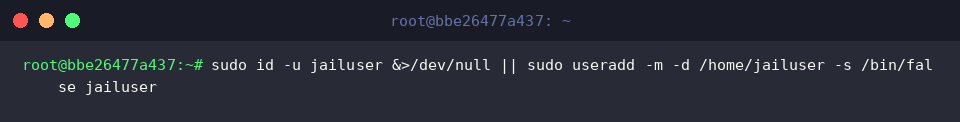
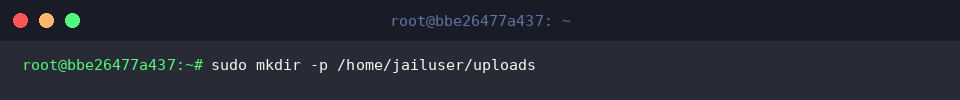
随后在用户主目录下划分出专属的传输数据目录,用于承载客户端实际上传的文件资源:
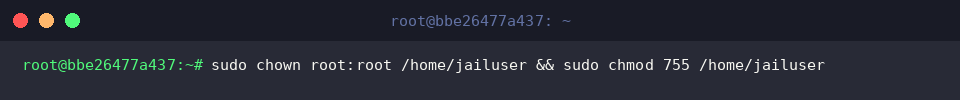
遵循 OpenSSH 严格的越权防御机制(ChrootDirectory 安全策略),隔离顶层目录的所有权必须彻底归属于 root,且其他用户严禁拥有写权限,权限须严格设为 755:
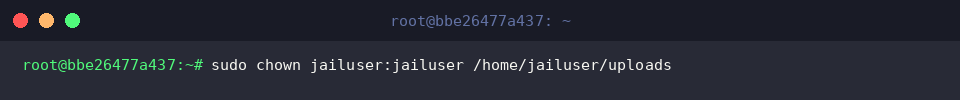
顶层根锁定后,仅对内层的实际数据目录赋予目标用户的读写权限,使其能够在受限作用域内正常流转文件:
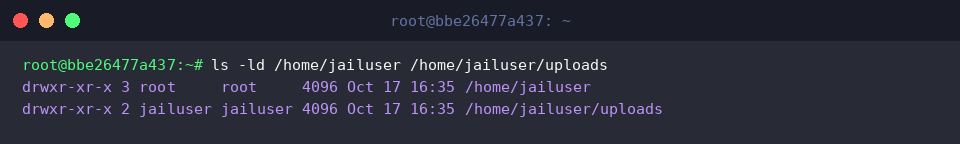
最终核对各层级目录的权限分配与所属关系是否完全符合安全规范:
从输出清单可见,外层根目录严密固守 root:root 与 drwxr-xr-x,而内层数据载体 uploads 则开放给 jailuser:jailuser。这一权责分明的结构完美规避了 SFTP 监狱逃逸漏洞,提供了牢固的安全保障。
本文系统梳理了 Ubuntu 环境下运用 chroot 实现基础文件系统隔离、急救模式挂载引导以及加固 SFTP 服务通道的完整实践路径。掌握这些技术不仅有助于深入理解 Linux 容器与命名空间演进的基石,也能在遭遇系统崩溃或高风险隔离需求时游刃有余地应对。