


前言与背景
在日常运维与系统管理中,保障关键归档或跨网络传输文件的数据一致性是一项核心诉求。无论面对网络丢包导致的内容损坏,还是非授权篡改风险,系统工程师都需要可靠且快速的验证机制。本文基于 Ubuntu 24.04 系统,带您深度上手内置工具 cksum,演示如何通过计算校验和全面排查文件异常与检验数据完整性。
cksum 基础上手:单个文件的校验和测算
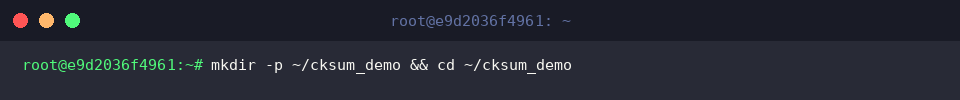
首先构建测试沙盒环境,通过执行 mkdir -p ~/cksum_demo && cd ~/cksum_demo 创建并切换至实验工作区。
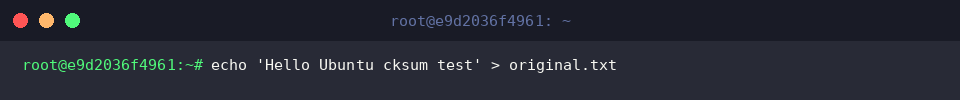
随后借助标准输出重定向创建初始测试文件,运行命令 echo 'Hello Ubuntu cksum test' > original.txt。
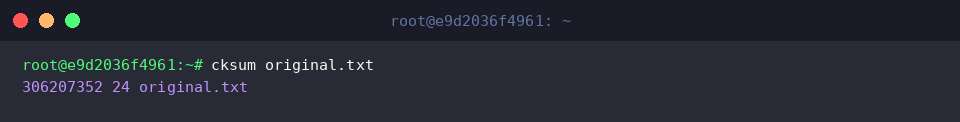
利用 cksum 可以迅速计算目标资源的循环冗余校验值与实际字节规模,为数据提供基础的指纹鉴定依据。
命令输出主要包含两个核心量化指标:首段数字对应 32 位 CRC 校验和,紧随其后的次段数值则代表该对象在磁盘上的确切字节容量(此处为 24 字节)。
⚙️ [常用参数解析]
-a, --algorithm : 调整底层哈希引擎,除默认 CRC 外支持灵活选用 md5、sha1 或 sha256 等主流算法。-c, --check : 读取包含指纹特征的摘要清单文件,实施批量自动化一致性核验。--untagged : 采用经典的逆向标准版面展示结果,移除算法名称标签前缀,仅显示摘要串与文件名。--base64 : 将哈希结果由常见的十六进制编码转为 base64 字符编码形式呈现。--raw : 直接输出未经转义的原始二进制字节流校验结果。
多文件批量比对与篡改实时侦测
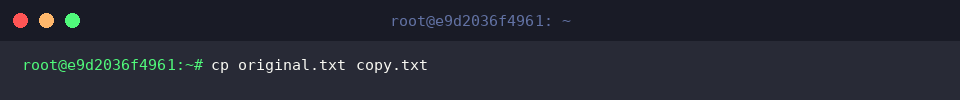
为了对比基准样本,执行 cp original.txt copy.txt 生成一份内容完全一致的副本。
接着模拟数据异常修改场景,执行组合指令 cp original.txt modified.txt && echo 'unexpected change' >> modified.txt 创建副本并向末尾追加异常字符。
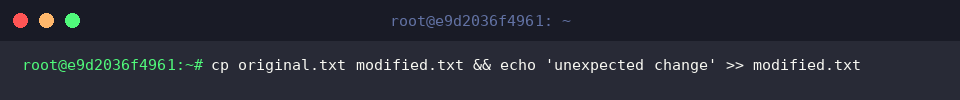
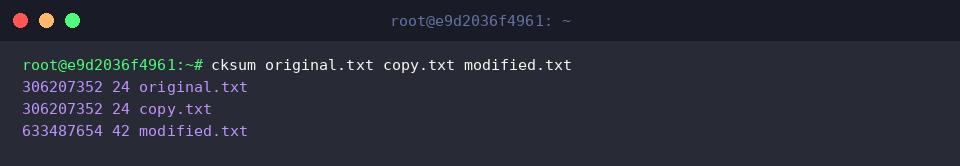
通过 cksum original.txt copy.txt modified.txt 一次性传入多个参数,并发获取并列对比结果。
可以观察到,内容完全对称的 original.txt 与 copy.txt 具有完全一致的特征码(306207352)与文件长度(24)。
与之相反,被注入额外内容的 modified.txt 其校验指纹(633487654)和文件体积(42)均发生了剧烈偏移,从而让任何微小的数据变动都无所遁形。
管道流水线与标准输入(stdin)流式校验
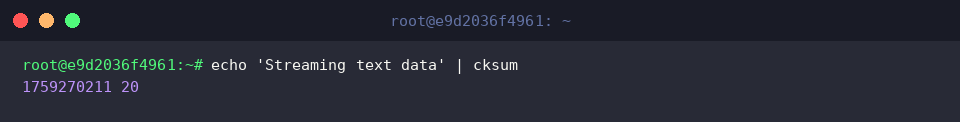
除常规物理磁盘文件外,cksum 亦可无缝承接管道传输的流式输入。执行 echo 'Streaming text data' | cksum 进行管道即时处理。
在无需落地生成任何中间临时文件的前提下,终端即可直接评估内存中动态文本流的特征码(1759270211)及其字节尺寸(20)。
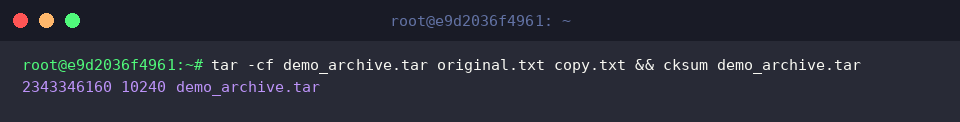
在归档场景下同样表现优异,通过 tar -cf demo_archive.tar original.txt copy.txt && cksum demo_archive.tar 能够在打包后立刻生成容器包的校验凭证。
刚生成的 demo_archive.tar 归档包即刻展示出对应的专属摘要值(2343346160)及实际物理尺寸(10240 字节)。
进阶算法切换(SHA256/MD5)与校验清单自动化审查
利用现代 GNU coreutils 的增强特性,搭配 -a sha256 参数计算高强度散列,并执行 cksum -a sha256 original.txt > original.sha256 将指纹持久化至哈希记录文件。
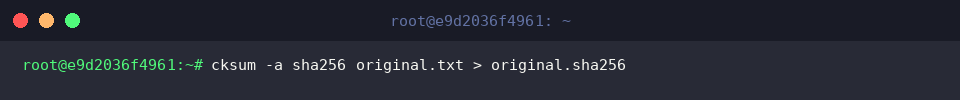
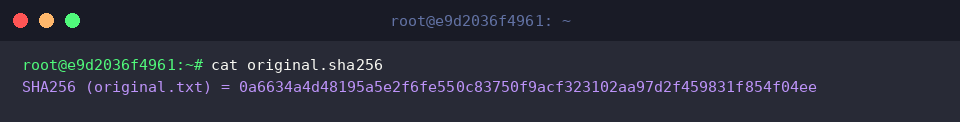
调用 cat original.sha256 检查该清单的组织格式。
终端将以标准化标签语法清晰呈现文件绝对标识与对应的 64 位 SHA256 十六进制长串哈希值。
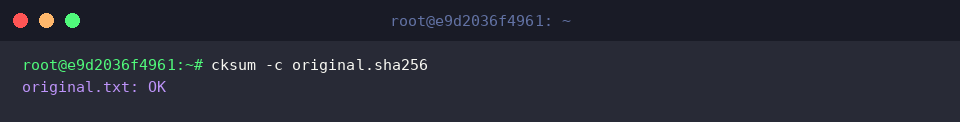
最后验证整个校验链条闭环,通过 -c 选项执行自动比对:cksum -c original.sha256。
系统重新解算并与记录值核验吻合后,将返回醒目的 original.txt: OK 状态确认回执,确凿证明目标对象在存储期间未遭受任何改动。
综上所述,Ubuntu 系统内置的 cksum 兼具极低资源开销与灵活多变的算法支持,能高效覆盖从常规轻量级比对到高标准安全审计的多样化工程需求。建议将其整合至日常脚本自动化管线中,筑牢数据防篡改防线。