


概述
在 Linux 系统运维与底层研发中,洞悉应用程序与内核之间的交互细节往往是定位疑难杂症的关键突破口。作为 Linux 环境下不可或缺的底层诊断利器,strace 能够捕获并展示进程触发的所有系统调用。本文将从安装配置起步,结合真实操作用例,深入剖析其工作机制,带您掌握借助系统调用追踪快速排查软件故障的核心技能。
strace 安装与基础系统调用捕获
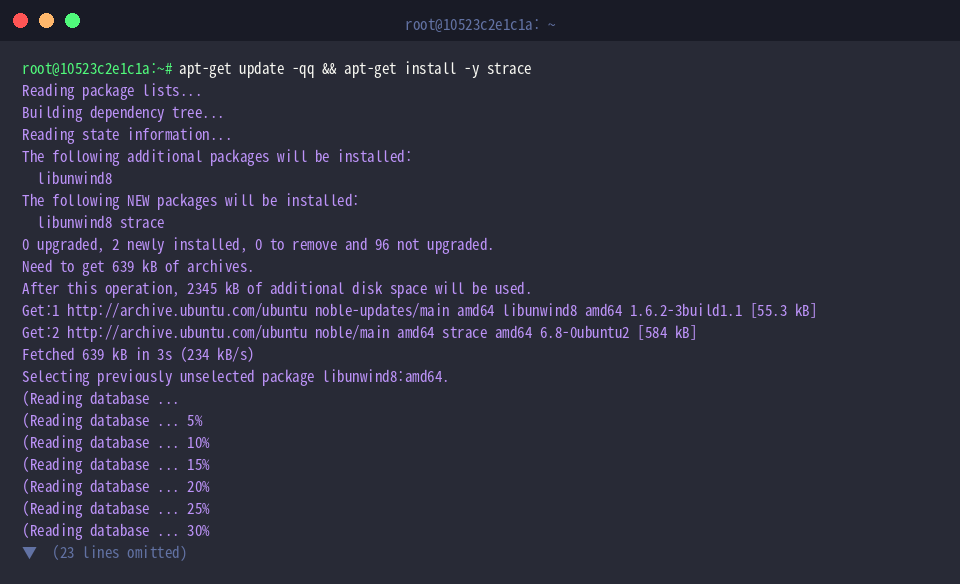
首先更新本地 APT 软件源索引,并完成 strace 工具的快速部署:
为了便于观察文件 I/O 相关的系统级调用,我们预先在临时目录下生成一个供测试读取的样本文件:echo 'Linux strace test content' > /tmp/testfile.txt。
strace 的运行原理是通过 ptrace 机制动态拦截目标用户态进程与系统内核交互产生的所有系统调用(System Call)及接收到的信号。
以最基础的 cat 指令为例,直接在命令前挂载 strace,即可完整透视程序在底层如何经历文件定位打开(openat)、数据块加载(read)、终端标准输出写入(write)直至文件描述符注销(close)的全生命周期调用链。
⚙️ [核心参数速查]
-c : 汇总并打印系统调用的调用频次、累计耗时占比以及错误发生次数等统计摘要表。-e : 设定表达式规则,仅捕获或过滤指定名称或类别的系统调用与事件。-o : 将截获的海量追踪日志重定向导出至指定物理文件,避免冲刷终端屏幕。-p : 附加(Attach)到当前正在运行的指定进程 PID,实施无侵入式动态监听。-T : 在每行追踪输出末尾精确追加当前系统调用的内核处理耗时。-tt : 为每条调用日志添加精确到微秒级的绝对时间戳,便于时序关联分析。-s : 自定义系统调用实参字符串的最大打印字节长度。
精准捕获:按需过滤指定系统调用(-e trace 参数)
常规执行 strace 会产生大量包含内存映射、动态链接库加载等前置冗余调用。若仅关注文件 I/O 过程,可借助 -e trace= 语法以逗号分隔显式列出待监控目标,例如 strace -e trace=openat,read,write,close cat /tmp/testfile.txt。
通过这种显式白名单过滤策略,能够大幅剔除干扰项,将分析视野聚焦在真正的文件读写逻辑上。
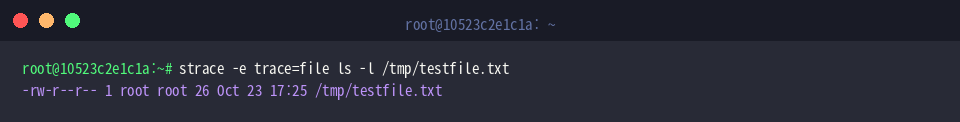
除了逐个指定具体函数名,strace 还内建了多种预定义调用集合。通过执行 strace -e trace=file ls -l /tmp/testfile.txt,可以直接启用 file 类别分类器。
该参数会自动囊括路径解析、属性读取、状态核验以及访问权限确认等全部与文件系统打交道的底层系统调用,省去了繁琐的人工枚举成本。
性能分析利器:统计调用开销与瓶颈排查(-c 参数)
当程序发生未知卡顿或吞吐骤降时,-c 参数能提供强大的系统调用耗时聚合能力。运行 strace -c ls -la /usr/bin > /dev/null 时,我们将命令常规标准输出定向丢弃至空设备 /dev/null,仅保留调试诊断信息。
在进程退出时,控制台将直观呈现出一张结构化的性能看板,包含各项系统调用的时间消耗比例、执行总微秒数、调用频次及报错数,便于一目了然地定位核心开销。
类似地,执行 strace -c grep -rn 'root' /etc/passwd > /dev/null 可以在静默执行文本检索的同时,对检索过程中的系统交互全景进行性能剖析。
这种轻量级的统计手段可以在不依赖侵入式源码剖析的前提下,迅速辨识出究竟是频繁的存储读取还是低效的缓冲管理构成了系统资源的瓶颈所在。
在线排障实战:挂载运行中进程与日志持久化(-p 与 -o 参数)
在生产环境中,排查对象往往是已经处于运行状态的长生命周期服务或守护进程。为了模拟此类线上场景,我们先利用 sleep 100 & 在后台启动一个常驻等待进程:
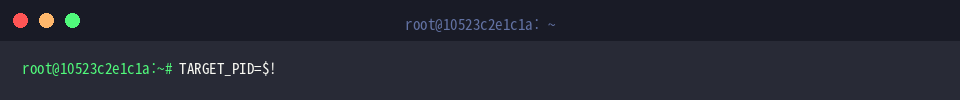
借助 Bash 特殊变量 $! 捕获刚刚生成的后台作业标识,并存储于环境变量中备用:TARGET_PID=$!。
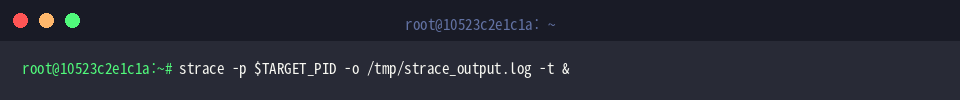
执行 strace -p $TARGET_PID -o /tmp/strace_output.log -t & 指令,将追踪器以非阻塞后台方式无缝挂载到目标进程上,并开启每行秒级时间戳记录。
采用日志文件落盘输出的方式,既不会干扰前台终端交互,又能安全稳定地收集生产环境业务逻辑的真实执行轨迹,为离线根因追溯奠定数据基础。
运行 sleep 1 进行短暂挂起,确保追踪上下文与进程调度成功完成绑定并就绪:
调试任务验证完成后,发送终止信号结束后台测试进程,回收系统环境:kill $TARGET_PID。
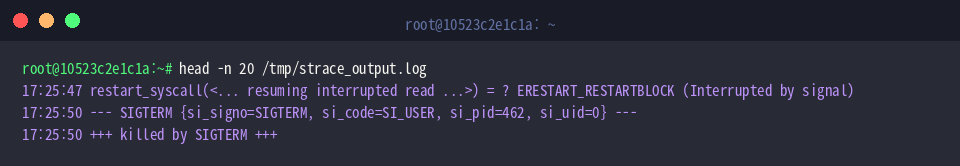
通过执行 head -n 20 /tmp/strace_output.log 查验转储的追踪日志头部片段。
从输出内容中可以清晰观测到,进程由挂起等待状态被唤醒,顺利捕获到 SIGTERM 终止信号,随后触发相应系统清理并平稳退出的全过程。
综上所述,strace 是每位 Linux 工程师透视黑盒程序内部行为的必备利器。无论是应对偶发性逻辑异常、定位程序死锁挂起,还是评估 I/O 性能短板,通过直接监听系统调用层,都能让复杂的系统问题迎刃而解。