


核心概述
在 Linux 系统管理与日常开发中,cp(Copy)是使用频度极高却往往被低估的基础工具。除了常规的文件转移,深入掌握其在目录递归处理、元数据与权限保留(-a)、增量更新(-u)以及防覆盖自动备份等高级场景下的组合拳,能够大幅提升系统运维的安全性与工作流效率。本文将系统梳理这些工程级实用技巧。
文件基础拷贝与过程可视化交互 (-v, -i)
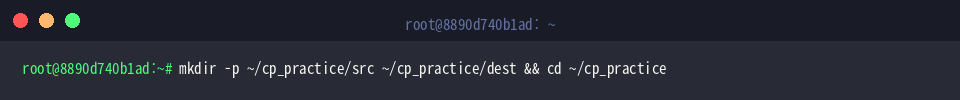
为了开展后续演示,我们先构建一套干净的测试目录结构,并在创建完毕后直接切入实验根目录:运行 mkdir -p ~/cp_practice/src ~/cp_practice/dest && cd ~/cp_practice。
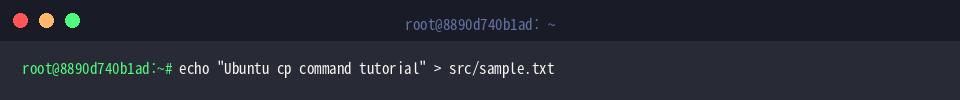
接着在源文件夹内生成一个用于验证复制逻辑的文本载体,执行 echo "Ubuntu cp command tutorial" > src/sample.txt。
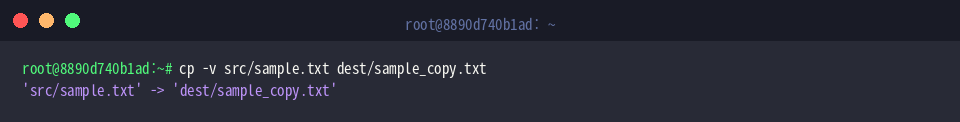
cp 本质上负责将一个或多个文件/目录克隆至指定目标路径。通过附带 -v 参数,终端会实时输出详细的传输动向与映射关系,使整个操作过程完全透明化。
⚙️ [高频参数速查]
-v : 开启详细模式(Verbose),在控制台逐行打印处理详情与路径对应关系。-i : 启用交互提示(Interactive),若目标路径已存在同名实体,先弹出确认提示再决定是否覆写。-r : 开启递归扫描(Recursive),完整拷贝目录树及其所包含的所有下级子项目。-p : 保留属性(Preserve),使副本完全继承源文件的所属用户、属组、访问权限与修改时间戳。-a : 归档模式(Archive),相当于 -dR --preserve=all 的整合体,完全保留软硬链接结构与全部元数据。-u : 仅执行增量同步(Update),当目标端缺失该文件或源端时间戳更新时才触发同步覆写。-b : 覆盖前自动生成备份副本(Backup),防止意外破坏历史数据。
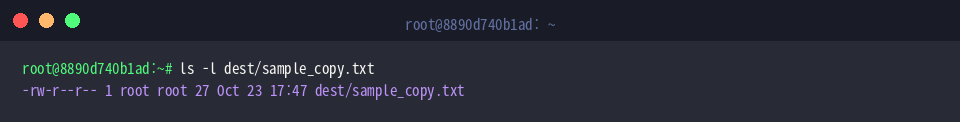
为了核验目标路径下的副本生成状态,执行 ls -l dest/sample_copy.txt 调取详细元数据。
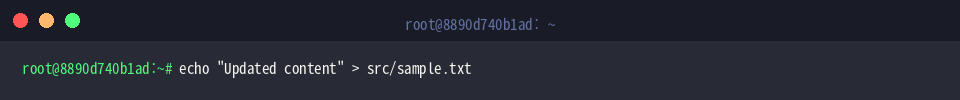
接下来模拟日常协作中的文件内容变更场景,向源端文件追加写入新内容:执行 echo "Updated content" > src/sample.txt。
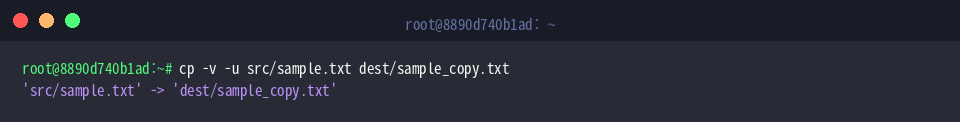
搭配 -u 选项发起同步请求,系统检测到源文件修改时间晚于既有副本,因而顺利触发覆写动作。
从终端返回的跟踪日志可以直观确认更新已生效:
目录整树克隆与属性无损归档 (-r, -a)
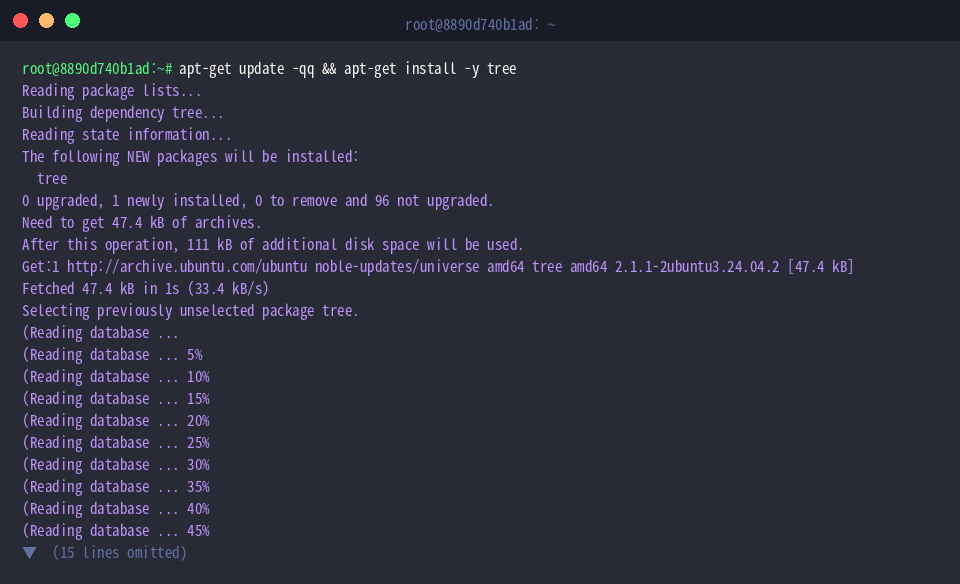
为了更加直观地审视多级文件树的变化情况,我们通过系统包管理器安装轻量级拓扑可视化工具:运行 apt-get update -qq && apt-get install -y tree。
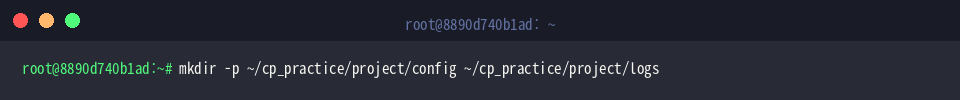
接下来搭建一个模拟真实项目的复合层级目录,其中同时涵盖配置分支与日志收集分支:
在配置子目录下快速生成业务环境变量样本 app.env:
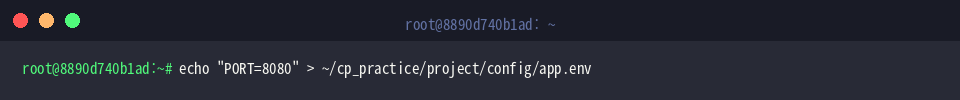
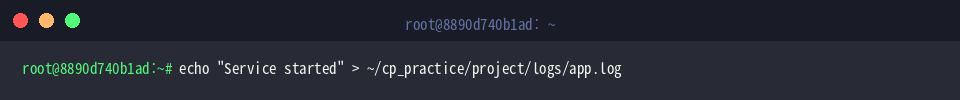
在运行日志目录下写入测试运行时事件记录 app.log:
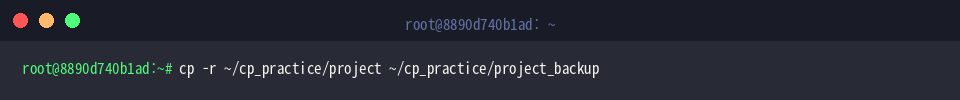
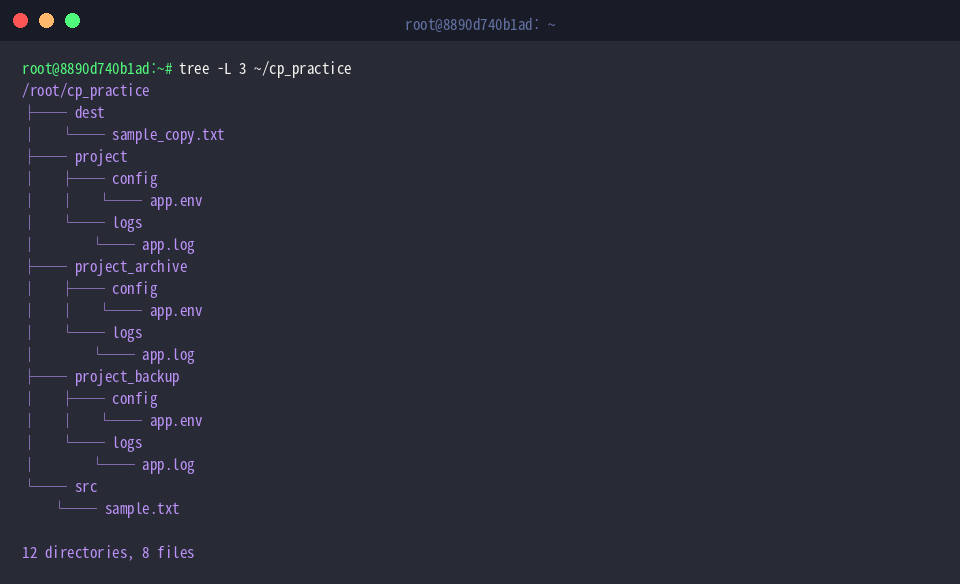
当面对整个复杂目录时,单纯的普通拷贝会报错抛出。此时加入 -r 递归参数,即可完整复制 project 下的所有枝干结构至新目录 project_backup。
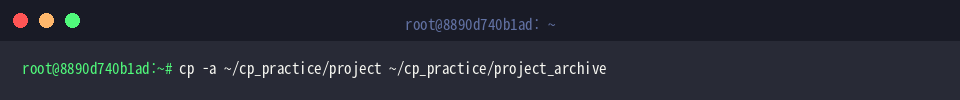
若场景涉及生产环境迁移或重要节点冷备,强烈推荐使用 -a 归档选项。它不仅复制物理文件,更能无损保留所有者的 UID/GID、读写执行权限、时间戳及符号链接本身:
使用结构树工具限定 3 层深度,纵览各个复制副本的目录拓扑:运行 tree -L 3 ~/cp_practice。
增量同步机制 (-u) 与防覆写自动备份实战
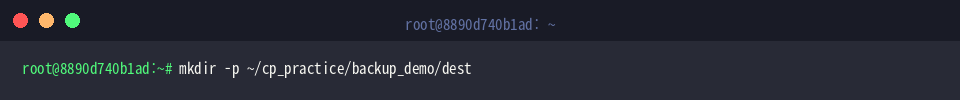
在自动化脚本中,贸然全量覆盖可能会导致不可挽回的事故。我们构建一个专门的演练目录来探究安全更新策略:执行 mkdir -p ~/cp_practice/backup_demo/dest。
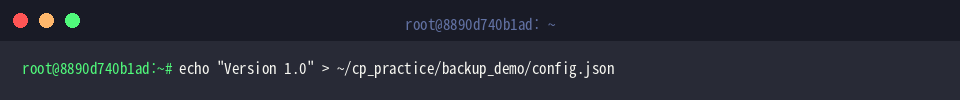
在此生成初始版本的系统配置文件 config.json,写入基线版本数据:执行 echo "Version 1.0" > ~/cp_practice/backup_demo/config.json。
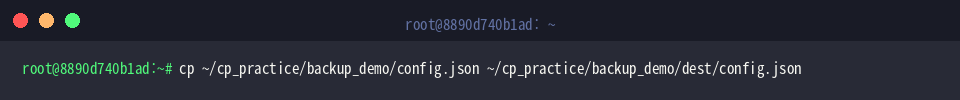
首先完成基线镜像的建立,把最初的配置文件同步到目标路径下备用:
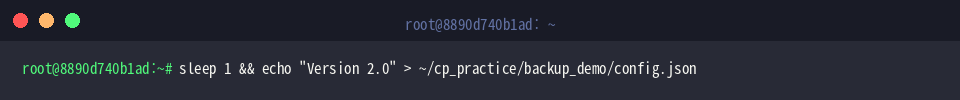
为了模拟版本迭代并拉开时间戳差距,人为延迟 1 秒后覆写源文件内容至全新版本:
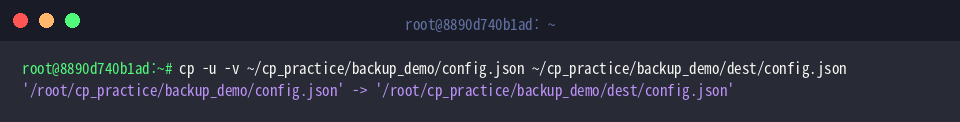
将 -u 与 -v 组合运用,系统在检测到源端存在更高时间戳后,才会批准并完成对下游文件的定向替换:
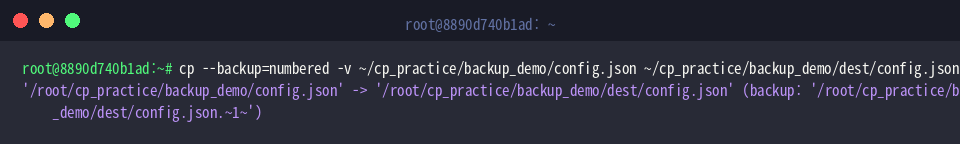
若既想更新目标文件,又需为原存文件保留安全回滚版本,可引入 --backup=numbered 策略。它会在新内容落盘前,自动为被覆盖项建立带连续序号的备份副本:
此时终端明确指示,旧数据已先被转存为 config.json.~1~,随后新版配置才顺利写入。
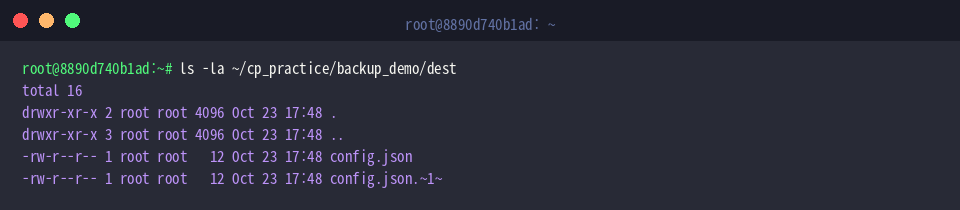
通过 ls -la ~/cp_practice/backup_demo/dest 审视当前目标目录,可以清晰看到新旧两个版本的共存状态:
批量文件归集与逆向目标指定 (-t)
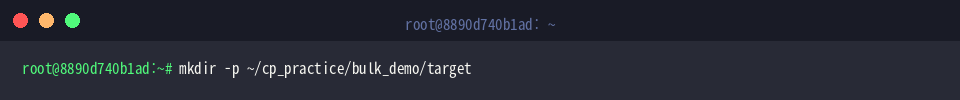
在日常批处理任务中,我们经常需要把散落的多份同类日志统一归拢至归档路径。先准备接收归档的容器目录:执行 mkdir -p ~/cp_practice/bulk_demo/target。
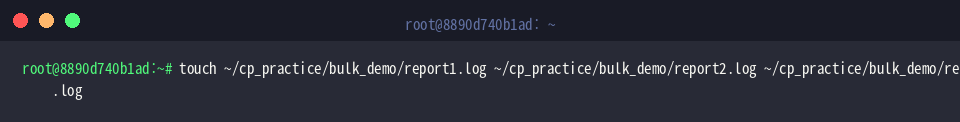
快速生成一批带有统一后缀模式的样本日志:执行 touch ~/cp_practice/bulk_demo/report1.log ~/cp_practice/bulk_demo/report2.log ~/cp_practice/bulk_demo/report3.log。
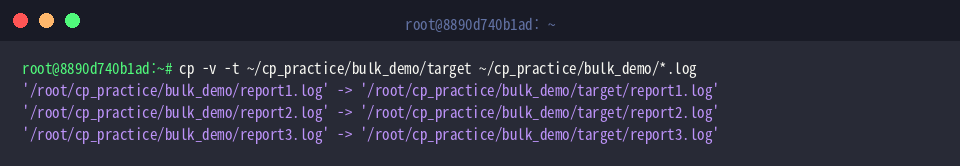
传统命令格式要求目标路径置于末尾,但在配合通配符或管道输入时容易引起歧义。使用 -t 参数可前置声明目的地,随后直接传入通配模式 *.log,一次性完成所有匹配项的快速迁移:
屏幕上清晰展示了各个独立日志逐一归仓的动作轨迹:
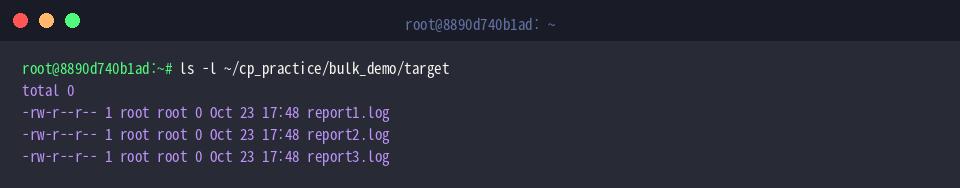
运行 ls -l ~/cp_practice/bulk_demo/target 盘点归档结果,确认 3 份报表日志均已准确定位:
实验环境探索完毕后,养成良好的清理习惯,一键抹除所有演练目录与临时资产:执行 rm -rf ~/cp_practice。
以上梳理了 Ubuntu/Linux 环境下 cp 指令的核心精髓——从单文件交互复制、结构树完整归档,到防误触增量备份以及批量高效收集。根据实际业务场景灵活搭配这些参数,将显著提升命令行环境下的数据操作稳定性与自动化编写水准。